Es geht tatsächlich. Man kann Telegram auch ohne Google-Push Token nutzen. NextPush, Nagram, Mercurygram und Nextcloud helfen dabei.
Im Bereich der IT Sicherheit gilt ein System als gehackt, wenn ein Sicherungsmechanismus gebrochen oder umgangen wurde.
Unsere Welt wird immer mehr durch Technik bestimmt. Daher wird die Absicherung aller Geräte und der digitalen Kommunikation immer wichtiger.
Neben Cyberkriminellen, die ihre Tätigkeit aufgrund finanzieller Anreize ausüben, gibt es auch Hacker, die gezielt von Behörden oder Regierungen beauftragt werden.
Es geht tatsächlich. Man kann Telegram auch ohne Google-Push Token nutzen. NextPush, Nagram, Mercurygram und Nextcloud helfen dabei.
Citizen Lab zeigt, wie man manipulierte Werbeanzeigen zur Verbreitung von Spyware nutzte. Die reine Anzeige ohne Aktion war ausreichend.
Cyberbedrohungen 2026: Warum der ukrainische Kontext für europäische IT-Sicherheit entscheidend ist. Erfahren Sie mehr über Vorfallreaktion & SOC-Schutz.
Das Streaming-Portal Burning Series lockt zunehmend Betrüger an, die mit burning-series.fun & bs-to.fun die maximale Kohle abgreifen wollen.
Ein versteckter Chip in einer Ledger-Wallet sorgt für Aufsehen. Nach Krypto-Diebstählen stehen Verluste von 93,2 Mio. US-Dollar im Raum.
Bei unserem Werbepartner pCloud läuft gerade eine Aktion, die bald ausläuft. Wir prüfen: Lohnt sich der Kauf zu den Konditionen?
GitHub-Leak mit 543.699 gültigen Zugangsdaten: Untersuchung zeigt, wie lange geleakte Credentials öffentlich bleiben und weiter funktionieren
Anlagebetrug mit dem „Schwarm“: 21 Millionen Euro von Anlegern, Luxusleben und ein Schneeballsystem beschäftigen das LG Saarbrücken.
RSA-Angriff ohne Faktorisierung: Forscher zeigen, wie sich digitale Signaturen fälschen lassen. Moderne RSA-Systeme sind vorerst geschützt.
Discord führt eine KI-gestützte Altersverifizierung ein. Sie schätzt das Alter anhand von Account- und Verhaltensdaten.
Sicherheitsforscher Aria Akhavan informierte am 12. August das Softwareprojekt WordPress über 26 Lücken, nichts ist passiert.
Darf man mein Smartphone bei der Sicherheitskontrolle des Flughafens beschlagnahmen? Darf man mich dazu zwingen, es zu entsperren?
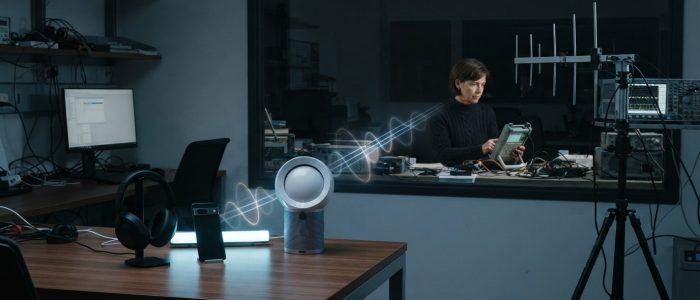
InjectEave zeigt, wie elektromagnetische Angriffe Signale aus elektronischen Geräten aus der Ferne rekonstruieren können.
Replik zum Cloud-Hype: Wie FUD täuscht, welche Risiken der US Cloud Act birgt und warum die lokale IT erforderlich bleibt.
Die Firma hat den Pentest bestanden, wurde aber trotzdem gehackt? Erfahre, warum Red Teaming und APT-Simulationen die IT-Abwehr verbessern.
VLC-Sicherheitslücken gefährden Nutzer: Manipulierte PNGs können Codeausführung ermöglichen, RTSP-Antworten Speicherinhalte preisgeben.
Der Sicherheitsforscher Armin Šupuk entdeckte eine neue Schwachstelle, mit der man die VPN-Sperre von Android aushebeln kann.

Unser Gastbeitrag analysiert die Frage: Bringt ein Firmen-Rechenzentrum im eigenen Haus mehr Vor- oder Nachteile mit sich?
Fakeshop-Netzwerk mit 119.000 Domains enttarnt: DoppelCart kopiert echte Shops, Produkte und Bilder und lockt Kunden mit Rabatten.

Das Open-Source-Projekt Clawforge verbindet Sicherheitsereignisse aus mehreren Diensten und bewertet sie anhand eigener Regeln.

Firefox installiert eine lokale KI-Komponenten für die Autofill-Funktion auf dem Rechner. Welche Aufgabe hat TinyBERT, wie wird man ihn los?