Durch eine kürzlich gefixte Sicherheitslücke bei Skype konnten Angreifer bislang Windows-Systeme mit Schadcode infizieren. Tarnkappe.info berichtet.
Durch eine kürzlich gefixte Sicherheitslücke bei Skype konnten Angreifer bislang Windows-Systeme mit Schadcode infizieren. Tarnkappe.info berichtet.

TeamPCP-Hacker geschnappt: Zwei mutmaßliche Mitglieder sind festgenommen. Ein Anfängerfehler half, einen der Beteiligten zu identifizieren.
VPN-Apps mit Trackern: Proton hat mehr als 7.000 VPNs untersucht. 85 Prozent der US-Apps enthalten Tracker, einige erfassen den Standort.
Führerscheine im Dark Web: 153 Millionen Datensätze auf Nexus aufgetaucht. Das FBI untersucht, woher die sensiblen Identitätsdaten stammen.
RSA-Angriff ohne Faktorisierung: Forscher zeigen, wie sich digitale Signaturen fälschen lassen. Moderne RSA-Systeme sind vorerst geschützt.
InjectEave zeigt, wie elektromagnetische Angriffe Signale aus elektronischen Geräten aus der Ferne rekonstruieren können.
Unser Gastbeitrag analysiert die Frage: Bringt ein Firmen-Rechenzentrum im eigenen Haus mehr Vor- oder Nachteile mit sich?
Sicherheitsforscher Aria Akhavan informierte am 12. August das Softwareprojekt WordPress über 26 Lücken, nichts ist passiert.
Discord führt eine KI-gestützte Altersverifizierung ein. Sie schätzt das Alter anhand von Account- und Verhaltensdaten.
SMS-Blaster: Ein rollender Funkmast schleuste Fake-SMS auf Handys. Die britische Polizei beschlagnahmte erstmals solche Betrugstechnik.
GitHub-Leak mit 543.699 gültigen Zugangsdaten: Untersuchung zeigt, wie lange geleakte Credentials öffentlich bleiben und weiter funktionieren
VLC-Sicherheitslücken gefährden Nutzer: Manipulierte PNGs können Codeausführung ermöglichen, RTSP-Antworten Speicherinhalte preisgeben.
Klarna-Phishing-Falle mit 129,45 Euro: Betrüger ködern Amazon-Kunden mit einer Fake-Rückerstattung und wollen an sensible Daten gelangen.
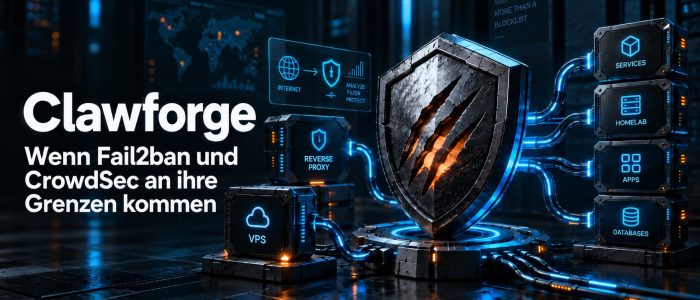
Das Open-Source-Projekt Clawforge verbindet Sicherheitsereignisse aus mehreren Diensten und bewertet sie anhand eigener Regeln.
Replik zum Cloud-Hype: Wie FUD täuscht, welche Risiken der US Cloud Act birgt und warum die lokale IT erforderlich bleibt.
Die Firma hat den Pentest bestanden, wurde aber trotzdem gehackt? Erfahre, warum Red Teaming und APT-Simulationen die IT-Abwehr verbessern.
Collection #1 war nur der Anfang. Der Datenhändler Sanixer verkauft via Telegram die komplette Sammlung mit 4 TB für umgerechnet 61,60 Euro.
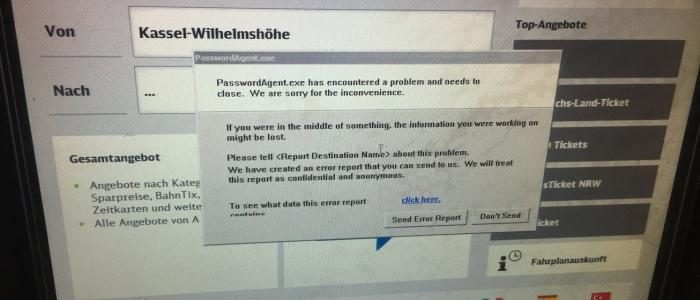
Die Fahrscheinautomaten der Deutschen Bahn sind anfällig. Für Cyberkriminelle wäre diese Sicherheitslücke das Paradies auf Erden gewesen.
Eine schwerwiegende Sicherheitslücke in Microsofts Skype-Messenger ermöglicht es Angreifern, ohne weiteres Zutun eure IP-Adresse auszuspähen.