• Home
  • Forum
  • Shop
  • Spenden
  • Podcast
  • Newsletter
Tarnkappe.info Logo 
IT Sicherheit
DatenschutzMalwareOnline-Betrug
Krypto
BlockchainNFT
Szene
Dark-CommerceWarez ListenWarez
RSS-Feed
  • Home
  • Forum
  • Shop
  • Spenden
  • Podcast
  • Newsletter
 



Tarnkappe.info > Artikel > Szene > Dark-Commerce > W3LL Phishing-Netzwerk zerschlagen: FBI stoppt Millionenbetrug mit 500-Dollar-Toolkit

Phishing-as-a-Service: Angriff per Baukasten.
Bildquelle: ChatGPT

W3LL Phishing-Netzwerk zerschlagen: FBI stoppt Millionenbetrug mit 500-Dollar-Toolkit

14.04.2026 von Antonia Frank Lesezeit: 4 Min.

W3LL Phishing-Netzwerk zerschlagen: FBI stoppt Millionenbetrug mit günstigem Toolkit. Der Entwickler wurde festgenommen.

Inhalt

  • Internationaler Schlag gegen organisierten Phishing-Service
  • Phishing-as-a-Service: Angriff per Baukastenprinzip
  • W3LLSTORE: Marktplatz für gestohlene Zugänge
  • Ermittler nehmen Infrastruktur und Entwickler ins Visier
  • Zugangsdaten als Schlüssel für weitere Angriffe

Ermittler haben den mutmaßlichen Phishing-Netzwerk-Entwickler von W3LL, einem der effektivsten Phishing-as-a-Service-Angebote der letzten Jahre, festgenommen. Für wenige hundert Dollar konnten Cyberkriminelle damit auf eine Infrastruktur zugreifen, die gezielt auf das Abgreifen von Zugangsdaten ausgelegt war. Ermittler aus den USA und Indonesien haben den Aktivitäten vorerst ein Ende gesetzt.

Internationaler Schlag gegen organisierten Phishing-Service

Nach Angaben des FBI-Büros in Atlanta haben das FBI und indonesische Strafverfolgungsbehörden in einer gemeinsamen internationalen Operation ein weit verzweigtes Phishing-System ausgehoben. Im Zentrum stand das sogenannte W3LL Phishing-Netzwerk, das Cyberkriminellen weltweit den Zugriff auf professionelle Angriffswerkzeuge ermöglichte.

Angreifer konnten mit Hilfe dieser Infrastruktur die Login-Daten tausender Opfer abgreifen und Betrugsversuche im Umfang von über 20 Millionen US-Dollar durchführen. Die Ermittlungen führten schließlich zur Identifizierung und Festnahme des mutmaßlichen Entwicklers des Systems sowie zur Abschaltung zentraler Systeme.

Phishing-as-a-Service: Angriff per Baukastenprinzip

Das Angebot umfasste ein sogenanntes W3LL-Phishing-Kit, ein weit verbreitetes Werkzeug aus der Cybercrime-Szene. Damit konnten Kriminelle täuschend echte Login-Seiten nachbilden, um Opfer zur Eingabe ihrer Zugangsdaten zu verleiten.

Kritisch ist dabei vor allem die niedrige Einstiegshürde. Für rund 500 US-Dollar konnten sich Nutzer Zugriff auf das Toolkit verschaffen und ohne eigene Infrastruktur sofort mit Angriffen beginnen. Das Tool erweiterte dabei klassisches Phishing um zusätzliche Funktionen.

Sobald ein Opfer seine Daten eingegeben hatte, erfasste das Tool nicht nur Zugangsdaten, sondern auch Sitzungsinformationen. Dadurch konnten Angreifer Schutzmechanismen wie die Multi-Faktor-Authentifizierung umgehen und den Zugriff auf kompromittierte Konten aufrechterhalten. Marlo Graham, Special Agent des FBI in Atlanta, erklärte:

„Das war nicht einfach nur Phishing – es war eine vollwertige Cyberkriminalitätsplattform.“

W3LLSTORE: Marktplatz für gestohlene Zugänge

Ergänzt wurde das System durch den zugehörigen Marktplatz W3LLSTORE, auf dem kompromittierte Accounts und unautorisierte Zugänge gehandelt wurden. Dazu gehörten unter anderem Fernzugriffe auf Systeme sowie gestohlene Login-Daten.
Der Haken sitzt, der Zugriff folgt.

Zwischen 2019 und 2023 wurden über diese Plattform mehr als 25.000 kompromittierte Konten verkauft. Auch nach der Abschaltung des Marktplatzes verlagerte sich der Handel offenbar auf verschlüsselte Messenger-Dienste, wo das Angebot weitergeführt und aktiv beworben wurde. Allein in den Jahren 2023 bis 2024 wurde laut Ermittlern das Tool genutzt, um über 17.000 Opfer anzugreifen.

Ermittler nehmen Infrastruktur und Entwickler ins Visier

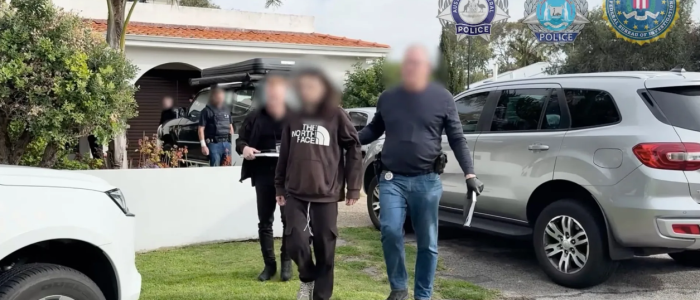
Im Zuge der Ermittlungen konnten die Behörden zentrale Teile der technischen Infrastruktur identifizieren und beschlagnahmen. In enger Abstimmung mit der indonesischen Nationalpolizei wurde zudem der mutmaßliche Entwickler des Dienstes festgenommen.

Nach Erkenntnissen der Ermittler war dieser nicht nur für die Entwicklung verantwortlich, sondern sammelte und verkaufte auch selbst kompromittierte Zugangsdaten weiter. Mit der Abschaltung der Infrastruktur verlieren zahlreiche Cyberkriminelle eine zentrale Ressource, um sich unbefugten Zugriff auf die Konten ihrer Opfer zu verschaffen.

Zugangsdaten als Schlüssel für weitere Angriffe

Konkrete Zielbranchen nennen die Behörden nicht. Allerdings gelten abgegriffene Zugangsdaten in der Praxis als wertvolle Ressource für weiterführende Betrugsmaschen. Sie können genutzt werden, um bestehende Accounts zu übernehmen und so interne Kommunikation einzusehen oder zudem weitere Angriffe vorzubereiten.

Behörden feiern die Zerschlagung des W3LL Phishing-Netzwerks als einen bedeutenden Schlag gegen die organisierte Cybercrime-Szene. Zwar lassen sich solche Strukturen zerschlagen, das dahinterstehende Geschäftsmodell bleibt jedoch bestehen. Neue Anbieter dürften bereits in den Startlöchern stehen. Das Geschäftsmodell lebt weiter.
Jetzt kommentieren
Mehr zu dem Thema

Über Antonia Frank

Antonia ist bereits seit Januar 2016 Autorin bei der Tarnkappe. Eingestiegen ist sie zunächst mit Buch-Rezensionen. Inzwischen schreibt sie bevorzugt über juristische Themen, wie P2P-Fälle, sie greift aber auch andere Netzthemen, wie Cybercrime, auf. Ihre Interessen beziehen sich hauptsächlich auf Literatur.


Mutmaßlicher TeamPCP-Hacker und seine digitale Spur durch verschiedene Online-Aliase

TeamPCP-Hacker geschnappt: Dieser Anfängerfehler verriet seine Identität

TeamPCP-Hacker geschnappt: Zwei mutmaßliche Mitglieder sind festgenommen. Ein Anfängerfehler half, einen der Beteiligten zu identifizieren.

Crimenetwork

Crimenetwork reloaded, dritte Version des Fraud-Forums online

Die dritte Version vom Crimenetwork ging kürzlich online. Das bekannteste deutschsprachige Hacker-Forum ist zurück.

Dunkle Londoner U-Bahn-Station mit digitalen Netzwerkverbindungen und Datenströmen als Symbol für einen Cyberangriff durch die Hackergruppe Scattered Spider.

Scattered Spider: Live gestreamter Cyberangriff endet mit 5,5 Jahren Haft

Scattered Spider: Hacker-Duo erhält nach dem TfL-Cyberangriff 5,5 Jahre Haft. Millionen Datensätze gestohlen, Angriff sogar live gestreamt.

Demonstranten, Stop Copy City

Proton Mail half dem FBI, einen Demonstranten zu identifizieren

Der auf Datenschutz spezialisierte E-Mail-Anbieter Proton Mail übermittelte dem FBI die Daten eines US-amerikanischen Demonstranten.

Ermittler durchsuchen Wohnungen im Raum Stuttgart: Über Kryptomixer sollen Kryptowährungen im Wert von rund 140 Millionen US-Dollar geflossen sein.

Kryptomixer-Razzia in Stuttgart: 140 Mio. Dollar im Visier der Ermittler

Kryptomixer-Razzia in Stuttgart: Ermittler durchsuchen Wohnungen wegen Geldwäsche. 140 Mio. Dollar sollen über Kryptomixer geflossen sein.

Wer die Session hat, braucht kein Passwort mehr.

Storm Infostealer umgeht 2FA: Malware übernimmt Accounts ohne Passwort

Der neue Storm Infostealer umgeht 2FA, kapert Accounts per Session-Hijacking und entschlüsselt Daten serverseitig.

Symbolbild: Ermittler werfen einem Fachinformatiker-Azubi mehrere Cybercrime-Delikte vor.

Cybercrime-Azubi vor Gericht: Über 500.000 Euro Schaden durch Online-Betrug

Einem 27-jährigen Azubi werden mehrere Cybercrime-Delikte vorgeworfen. Der Schaden soll mehr als 500.000 Euro betragen.

Sable Squirrel und das Streaming-Imperium mit Cyberkriminellem am Laptop, alten Domains und Malware

Streaming-Imperium: 7 Millionen Dollar für alte Domains – Malware inklusive

Streaming-Imperium für 7 Millionen Dollar: Cyberkriminelle nutzen alte Domains für illegales Streaming, Glücksspiel und Malware.

Gefangen im System: Ransomware sperrt Daten weg und kassiert ab.

REvil-Hacker identifiziert: Weltweite Fahndung läuft

REvil-Hacker identifiziert: Ermittler fahnden weltweit nach den mutmaßlichen Drahtziehern hinter GandCrab und REvil.

Smartphone mit TikTok-Logo neben Falschgeld, Drogen und verschreibungspflichtigen Medikamenten

TikTok illegaler Handel: Wird die Videoplattform zum neuen Darknet?

TikTok illegaler Handel: Recherche deckt Werbung für Falschgeld, Drogen und Medikamente auf. Ofcom untersucht den Jugendschutz der Plattform

IPTV-Piraterie Rekordstrafe: Fußball fliegt ins Tornetz mit Piraten-Totenkopf als Symbol für illegales Streaming

IPTV-Piraterie Rekordstrafe: 43 Millionen Euro – RapidIPTV muss zahlen

IPTV-Piraterie Rekordstrafe: Spanien verhängt 43 Mio. Euro gegen RapidIPTV. Gericht nimmt gezielt die Gewinne der Betreiber ins Visier.

Geekom

100 € Sofortrabatt! GEEKOM MINI-PC der AMD 7000-Serie jetzt zum Tiefstpreis! (Werbung)

Der GEEKOM A5 Pro 2026 Edition ist ein preiswerter Mini-PC mit AMD Ryzen 5 7530U-Prozessor und unterstützt bis zu 64 GB Arbeitsspeicher.

Microsoft Copilot gehackt: Auf einem Laptop mit KI-Chatoberfläche fließen symbolisch Daten aus E-Mail, Cloud und Kalender über digitale Verbindungen nach außen, während rote Warnlichter eine Cyberangriff-Stimmung erzeugen.

Microsoft Copilot gehackt: KI verrät Forschern ihren eigenen Angriffsweg

Microsoft Copilot gehackt: Forscher bringen KI dazu, ihren eigenen Angriffsweg zu verraten. CoSnitch konnte Daten per One-Click abgreifen.

Dunkles Forensik-Labor mit Laptop und Wandkarte; abstrahierte Netzwerk- und Standortpunkte (u. a. Tallinn, New York, Thailand) sowie eine angedeutete Gerätekennung schweben halbtransparent im Bild. Kühles Licht, keine Logos oder lesbaren Daten.

Scattered Spider: Verhaftet wegen Windows?

Scattered Spider: Microsofts GDID half bei der Identifizierung eines Verdächtigen. So rücken Bedenken zur Windows‑Telemetrie erneut in Fokus.

Symbolbild zum Darknet-Drogenhandel mit Laptop, Drogen, Bargeld und Polizeimütze im Zusammenhang mit Ermittlungen gegen einen Zollbeamten und einen Polizeibeamten.

Darknet-Drogenhandel aufgeflogen: Zollbeamter und Polizist unter Verdacht

Darknet-Drogenhandel aufgeflogen: Zollbeamter und Polizist sollen an über 1.000 Drogengeschäften mit 500.000 Euro beteiligt gewesen sein.

Data Leak

Telegram: Angeblich stehen 182 Millionen Nutzer-Datensätze zum Verkauf

Ein Hacker verkauft in Untergrund-Foren eine Textdatei mit Nutzer-Datensätzen des Messengers Telegram. Das Passwort ist aber nicht dabei.

GothFerrari: Vom Discord-Scam zur Jagd auf Hardware-Wallets

GothFerrari muss 78 Monate in Haft. Die Krypto-Bande jagte Hardware-Wallets und erbeutete 250 Mio. US-Dollar.

Cybercrime-Symbolbild zu Beyond The Dark mit Malware-Warnung, Steam-Bezug und mutmaßlichem Datendiebstahl über ein manipuliertes Horror-Spiel.

Steam-Malware: Gratis-Horror-Spiel kapert Passwörter und Krypto-Wallets

Steam-Malware alarmiert Gamer: Das Horror-Spiel „Beyond The Dark“ griff offenbar Passwörter, Browserdaten und Krypto-Wallets ab.

WerbungÜber unsKontaktPressespiegel
Kategorien
RezensionenGlosseInternJurassic PackDrachenlordLesetipps
Social Media

Impressum Datenschutz

Tarnkappe.info Logo

© 2014-2024 Tarnkappe.info

ZURÜCK  WEITER
Jetzt Newsletter abonnieren