Boeing 737 gehackt: Forscher zeigen, wie ein winziges Hardware-Implantat interne Avionik-Daten manipulieren könnte.
Ein kaum münzgroßes Gerät kann sich laut Sicherheitsforschern in die Avionik einer Boeing 737 einklinken. Avionik umfasst dabei elektronische Systeme für Steuerung, Navigation und Kommunikation eines Flugzeugs. Beim Szenario „Boeing 737 gehackt“ beginnt der eigentliche Angriff jedoch nicht im Internet, sondern am Flugzeug selbst. Ein Angreifer müsste zunächst das winzige Gerät dort einschleusen. Erst danach kann es auf die interne Kommunikation der Avionik zugreifen.
Sicherheitsforscher haben demonstriert, wie sich eine Boeing 737 unter bestimmten Voraussetzungen über ein physisches Hardware-Implantat angreifen lässt. Der eigentliche Einbau des Geräts soll schon mit etwa 60 Sekunden physischem Zugang am Boden möglich sein. Das Gerät kann im Anschluss die Kommunikation zwischen Bordcomputern manipulieren und dadurch Informationen auf dem Cockpit-Display verändern sowie Daten und Befehle des Flight Management Computers beeinflussen. Von einer beliebigen Fernübernahme eines Passagierflugzeugs kann allerdings keine Rede sein. Der Angriff setzt zunächst physischen Zugang voraus und wurde als Proof of Concept auf einem speziell aufgebauten Teststand mit realen Boeing-737-Komponenten und Flugzeugsoftware durchgeführt.
Boeing 737 gehackt – ein Stecker wird zur Schwachstelle
Der Angriff beginnt zunächst völlig analog. Ein Angreifer müsste zunächst physischen Zugang zum Flugzeug erhalten und ein speziell entwickeltes Gerät an einem Wartungsanschluss im Electronics and Equipment Bay unterhalb der Flugzeugnase anbringen. Dieser Bereich ist vom Boden aus erreichbar. Erst danach kommt die digitale Komponente ins Spiel.
Forscher der University of California San Diego (UCSD) und des Oberlin College haben dafür einen eigenen Teststand aus tatsächlichen Boeing-737-Komponenten und Flugzeugsoftware aufgebaut. Auf diesem System demonstrierten sie, dass sich die Kommunikation zwischen zwei Flugcomputern über ein eingeschleustes Hardware-Implantat beeinflussen lässt. Die aktuelle Forschungsarbeit wurde am 13. August 2026 auf dem USENIX Security Symposium vorgestellt.
Hinter dem Boeing-737-Hack steckt jahrelange Forschungsarbeit
Das spektakuläre „Boeing 737 gehackt“-Szenario ist das Ergebnis einer langjährigen Forschungsarbeit zur Sicherheit komplexer cyber-physischer Systeme. Beteiligt sind Wissenschaftler der University of California San Diego und des Oberlin College.
Erstautor der aktuellen Forschungsarbeit „Design and Implementation of a Physical Implant Attack on the Boeing 737“ ist Sam Crow von der UC San Diego. Zum sechsköpfigen Autorenteam gehören außerdem Stephen Checkoway vom Oberlin College sowie Patrick Mercier, Pat Pannuto, Stefan Savage und Aaron Schulman von der UC San Diego. Die Forschungsgruppe wird von den UCSD-Professoren Aaron Schulman und Stefan Savage geleitet. Beide beschäftigen sich mit der Sicherheit vernetzter und physisch wirksamer Computersysteme.
Die aktuelle Arbeit hat zudem eine Vorgeschichte. Sam Crow beschäftigte sich bereits in seiner Dissertation „Security Testing Tools for Complex Cyber-Physical Systems“ mit Sicherheitsanalysen komplexer cyber-physischer Systeme. Die dort untersuchten Angriffstechniken bilden einen wichtigen Teil des technischen Hintergrunds für die aktuelle Boeing-737-Forschung.
Damit handelt es sich um ein über Jahre entwickeltes Forschungsprojekt. Die Wissenschaftler bauten ihre Testumgebung aus realen Flugzeugkomponenten auf und untersuchten darin, welche Möglichkeiten ein Angreifer mit physischem Zugang zu den Kommunikationswegen der Avionik besitzt. Die aktuelle Studie versteht sich als Proof of Concept.
Ziel der Forscher war es, auf eine Angriffsklasse aufmerksam zu machen, die in der Luftfahrtsicherheit bisher weniger Beachtung gefunden hat, nämlich den physischen Zugang als Ausgangspunkt für einen Cyberangriff. Die offizielle UCSD-Mitteilung fasst das Ergebnis entsprechend zusammen:
„Der Proof-of-Concept-Angriff legt nahe, dass der physische Zugang zum Computerraum eines Flugzeugs unter der Flugzeugnase ein Cybersicherheitsrisiko darstellt, das berücksichtigt werden sollte.“
Die Forscher weisen darauf hin, dass Zugang zu Flugzeugen am Gate oder während Wartungsarbeiten zwar kontrolliert wird, aber nicht unter allen Umständen vollständig ausgeschlossen werden kann. Die Forschung zeigt damit auch auf, dass physische Sicherheit und IT-Sicherheit bei modernen Flugzeugen nicht getrennt voneinander betrachtet werden können.
Das „Bus Driver“-Prinzip
Das technische Kernstück der Untersuchung wird von den Forschern als „Bus Driver“ bezeichnet. Gemeint ist eine Angriffstechnik, bei der ein speziell entwickeltes Gerät an einen geeigneten Datenbus angeschlossen wird und dort die Kommunikation beeinflussen kann.
Bei der Boeing 737 untersuchten die Forscher ARINC-429-Datenbusse. Diese verbinden unter anderem den Flight Management Computer (FMC) mit dem Multipurpose Control Display Unit (MCDU). Der FMC ist ein zentraler Computer für die Flugplanung und Navigation. Das MCDU dient als Eingabe- und Anzeigeeinheit für die Besatzung. Zwischen den beiden Systemen werden Informationen und Befehle über fest verdrahtete Kommunikationswege ausgetauscht.
Die Forscher fanden einen ungenutzten Wartungsanschluss im Electronics and Equipment Bay unterhalb der Flugzeugnase. Dieser Bereich enthält elektronische Systeme und ist vom Boden aus erreichbar. Dort setzt das Angriffsszenario an.
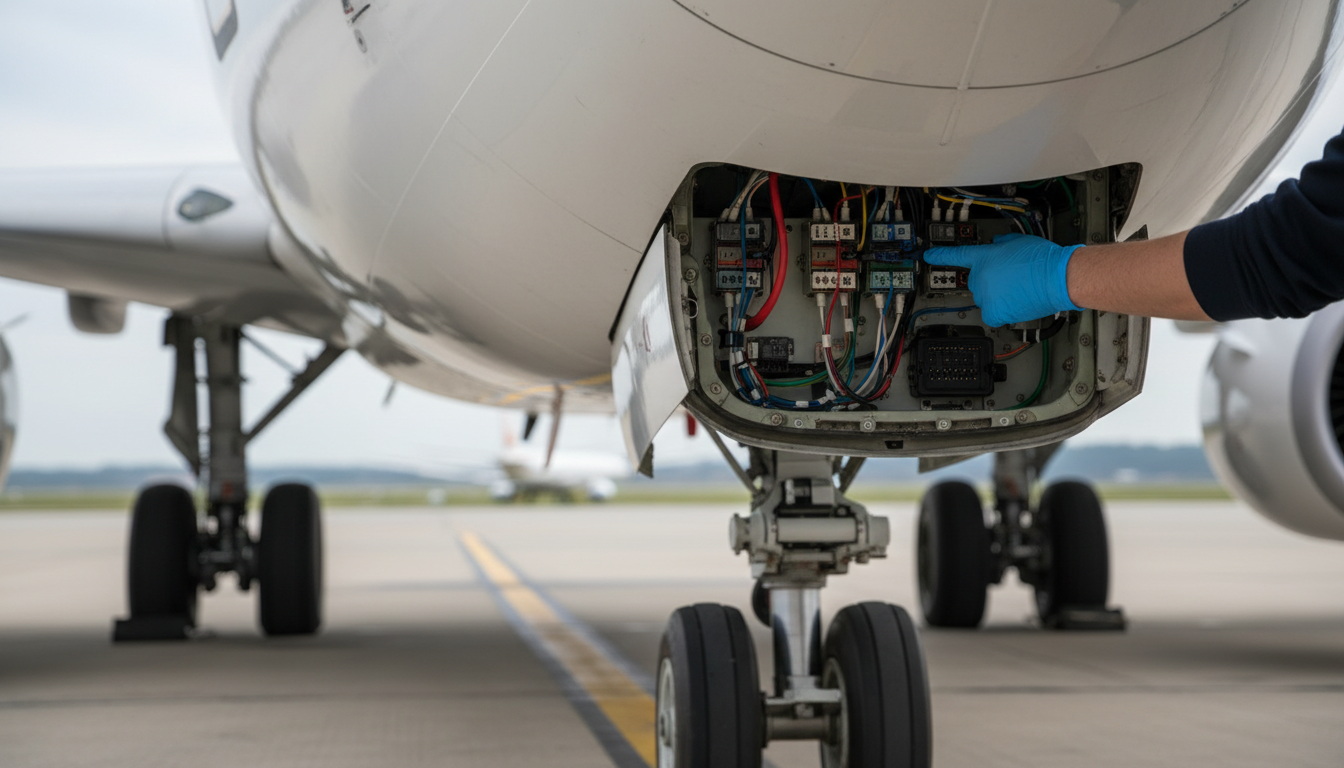
Das entwickelte Gerät kann sich laut den Forschern mit dem Datenbus verbinden und dadurch eine Art „Attacker-in-the-Middle“ zwischen den beiden Flugcomputern bilden. Es wird physisch in den Kommunikationsweg eingeschleust und kann die zwischen den Systemen ausgetauschten Signale beobachten sowie gezielt beeinflussen und überlagern.
Die Schwachstelle steckt in der Hardware
Die Wissenschaftler entwickelten für ihr Szenario „Boeing 737 gehackt“ ein kleines, programmierbares Hardware-Implantat, das sich in kurzer Zeit an dem entsprechenden Wartungsanschluss anbringen lässt. Laut USENIX benötigten die Forscher für das Einsetzen des Geräts ungefähr 60 Sekunden physischen Zugang am Boden.
Damit entsteht eine ungewöhnliche Angriffskette. Zunächst verschafft sich der Angreifer physischen Zugang zum Flugzeug, dann bringt er das Hardware-Implantat am entsprechenden Wartungsanschluss an. Von dort aus kann das Gerät auf den internen Datenbus zugreifen und die Kommunikation zwischen den betroffenen Flugcomputern gezielt beeinflussen.
Die Manipulation im Praxistest
Im Testaufbau waren die Forscher in der Lage, die Kommunikation zwischen dem Flight Management Computer und der MCDU zu beeinflussen. Der Proof of Concept ermöglichte es ihnen unter anderem, den Flugweg zu verändern. Außerdem konnten sie Daten manipulieren, die Angaben zu Gewicht, Schwerpunkt und Temperatur betreffen. Solche Werte können bei der Vorbereitung eines Starts eine Rolle spielen. Die Demonstration zeigt damit, dass ein eingeschleustes Gerät aktiv in die Kommunikation zwischen wichtigen Flugcomputern eingreifen kann.
Entscheidend ist die Abgrenzung zwischen einer nachgewiesenen Manipulationsmöglichkeit und einer tatsächlichen Übernahme des Flugzeugs. Die Forscher haben gezeigt, dass das Hardware-Implantat unter den Bedingungen ihres Testaufbaus die Kommunikation beeinflussen und den Flugweg verändern kann. Sie haben jedoch nicht demonstriert, dass ein Angreifer damit automatisch die vollständige Kontrolle über eine Boeing 737 erhält.
Moderne Verkehrsflugzeuge verfügen über zahlreiche Sicherheitsebenen und redundante Systeme. Auch die Besatzung kann auf Informationen aus weiteren Systemen und Anzeigen zurückgreifen und bei erkannten Abweichungen eingreifen. Die UCSD weist deshalb auch darauf hin, dass Piloten die von den Forschern demonstrierten Veränderungen überschreiben könnten. Entscheidend ist dabei allerdings, dass eine Manipulation zunächst erkannt wird.
Welche praktischen Auswirkungen eine konkrete Manipulation im realen Flugbetrieb hätte, hängt unter anderem von den betroffenen Systemen, vorhandenen Redundanzen und weiteren verfügbaren Informationen ab. Deshalb wäre die Aussage „Hacker können eine Boeing 737 übernehmen“ zu pauschal.
Die Forscher haben Boeing bereits 2020 informiert
Die Wissenschaftler haben ihre Ergebnisse an Boeing weitergegeben. Nach Angaben der UC San Diego wurde die Schwachstelle bereits 2020 an den Flugzeughersteller gemeldet. Das Forschungsteam arbeitete mit Boeing zusammen und validierte seine Ergebnisse unter anderem in einem Labor des Unternehmens. Damit hatte Boeing mehrere Jahre Zeit, die beschriebenen Angriffsmöglichkeiten zu untersuchen.
Die Wissenschaftler stellen ihre langjährige Forschung nun öffentlich vor und wollen die Luftfahrtbranche für diese Art von Angriff sensibilisieren. Aaron Schulman, einer der leitenden Wissenschaftler, betont entsprechend, dass das Ziel der Forschung darin besteht, die Luftfahrt auf diese Angriffsklasse aufmerksam zu machen, damit geeignete Gegenmaßnahmen ergriffen werden können.
Kein universeller Hack für jedes Flugzeug
Wer einen universellen „Flugzeug-Hack“ erwartet, wird entsprechend enttäuscht. Die Methode hängt stark von der jeweiligen Avionik-Architektur ab. Die Forscher untersuchten konkret die Boeing 737 und die dort verwendeten ARINC-429-Busse. Andere Kommunikationssysteme können gegen einen solchen Angriff bereits robuster sein.
Die USENIX-Arbeit weist darauf hin, dass transformatorgekoppelte Busse wie MIL-STD-1553 wesentlich schwieriger auf dieselbe Weise zu manipulieren sind. Die elektrische Architektur spielt damit eine entscheidende Rolle.
Das ist ein wichtiger Unterschied zu einem klassischen Software-Exploit. Ein Zero-Day kann unter Umständen auf vielen identischen Systemen ausgenutzt werden. Ein physischer Bus-Angriff hängt dagegen von der konkreten Hardware, den Anschlüssen und der elektrischen Signaltechnik ab. Die Forschung liefert also keinen Generalschlüssel für Verkehrsflugzeuge. Sie zeigt vielmehr eine konkrete Angriffsklasse anhand einer weit verbreiteten Flugzeugplattform.
Gegenmaßnahmen sind möglich
Die Forscher beschreiben nicht nur den Angriff, sondern beschäftigen sich auch mit möglichen Gegenmaßnahmen. Ein Ansatz besteht darin, die elektrischen Signale auf dem Datenbus genauer zu überwachen. Ein eingeschleustes Gerät kann bei der Manipulation eines ARINC-429-Busses charakteristische Veränderungen der Signalform verursachen. Eine zusätzliche Überwachung könnte solche Anomalien erkennen.
Auch die physische Absicherung der Wartungsschnittstellen ist naheliegend. Ein nicht benötigter Anschluss könnte dabei besser geschützt oder entfernt werden. Darüber hinaus können zusätzliche Isolation und technische Schutzmechanismen die Angriffsmöglichkeiten reduzieren. Gerade bei älteren Flugzeugplattformen ist das allerdings nicht trivial. Avionik ist zertifiziert und sicherheitskritisch. Änderungen lassen sich nicht einfach wie ein Software-Update verteilen.
Kein Hollywood-Hack – aber ein Weckruf
Daten auf einem internen Kommunikationsbus gezielt zu verändern, ist eine Sicherheitsfrage, die Hersteller und Betreiber ernst nehmen müssen. Die Forschung hat darum auch einen präventiven Charakter. Die Branche soll mögliche Angriffspunkte erkennen, bevor daraus erst ein realer Sicherheitsvorfall entsteht. Sie soll dafür sensibilisiert werden, dass ein Angreifer auch über einen unscheinbaren physischen Zugang eine digitale Angriffsfläche schaffen könnte. Wie der Proof of Concept zeigt, braucht es dafür weder einen spektakulären Zero-Day noch einen Supercomputer, manchmal reicht auch schon ein münzgroßes Gerät, wie Wired es bezeichnete.