Kommentare zu folgendem Beitrag: Boeing 737 gehackt: Mini-Gerät manipuliert Autopiloten
Boeing 737 gehackt: Forscher zeigen, wie ein winziges Hardware-Implantat interne Avionik-Daten manipulieren könnte.
Boeing 737 gehackt: Forscher zeigen, wie ein winziges Hardware-Implantat interne Avionik-Daten manipulieren könnte.
Ich bin mir nicht so sicher, ob das jetzt SO spektakulär ist. Wir hatten ja schon die Fälle mit den Autos, die über den CAN Bus am Scheinwerfer geöffnet wurden. Klar: Zugang zum internen BUS System und man kann Dinge tun. Ohne Zündung immer noch nicht alles und seit einigen Jahren gibt es Authentifizierungscodes und SFD.
Jetzt hat man Security in den CAN-BUS eingezogen.
Ich habe jetzt wirklich keine Ahnung, wie die Komponenten in einer Boeing miteinander kommunizieren. Frühere Modelle wurden immerhin mit 3,5" Floppys aktualisiert.
Und wie schon bei TPM auf Desktop Mainboards wieder mal eindrucksvoll bewiesen wurde: Software kann sicher sein, aber es hat immer wieder erfolgreiche Hacks gegen Datenleitungen gegeben. Oder Voltage Glitches. Wie viele Spielekonsolen Chips wurden so zwischen das Laufwerk oder Flash geklemmt?
In dieser Form muss man sich wirklich überlegen, wer diesen Angriff wie ausführen sollte. Die Wartungsarbeiten sind alle protokolliert. Flughafenmitarbeiter sind Sicherheitsüberprüft. Als Fluggast ist es doch sehr abwegig, dass man sich 60 Sekunden an der Flugzeugnase aufhalten könnte.
Also ja: Es geht, aber für die Entwicklung müsste man sich schon mal ein Flugzeug beschaffen und dann kommen wir langsam auch schon auf die Größe von Stuxnet.
Es wundert mich wirklich nicht sonderlich, dass Boeing das ignoriert. Überzeugt halt die FAA (Federal Aviation Administration), dass das eine echte Bedrohung ist.
Da finde ich die absichtliche Störung des GPS bei Flugzeugen und Schiffen schon viel gefährlicher!
Siehe → https://www.tagesschau.de/investigativ/ndr/ostseeraum-russland-gps-luftverkehr-100.html
Warum liest sich eigentlich jeder Artikel von Antonia wie eine schlechte, sich mehrfach wiederholende KI-Zusammenfassung?

Also eines kann ich mit Bestimmtheit sagen. Sie hat für die Formulierung garantiert KEINE KI genutzt. Außerdem habe ich das explizit verboten.
Zitatanfang
Ein Angreifer müsste zunächst physischen Zugang zum Flugzeug erhalten und ein speziell entwickeltes Gerät an einem Wartungsanschluss im Electronics and Equipment Bay unterhalb der Flugzeugnase anbringen. Dieser Bereich ist vom Boden aus erreichbar. Erst danach kommt die digitale Komponente ins Spiel.
Zitatende
Ob das wirklich ein „Hack“ ist, darf doch stark angezweifelt werden. Um diesen „Hack“ zu realisieren bedarf es sicher mehr als in das Wartungsbuch einer Boing zu sehen, welches sicherlich paar tausend Seiten plus hat…
Ein „physischer“ Zugang zum Flugzeug ist doch ausgeschlossen, mal abgesehen davon das „diese Klappe“ vom Wartungsanschluss nicht mal soeben geöffnet werden kann…
Das sind „Versuchsbedingungen“ die nur Fach- Spezialisten ggf. wenn überhaupt vornehmen können. (Das ist auch gut so!). Da ist jeder „Fluggast“ potenziell gefährlicher als dieser Hack, sowieso wenn der
Flugkapitän bzw. dessen Co-Pilot sagen wir mal, in Ihrer Gesundheit
psychisch und physisch labil sind !!! (Kennt noch jemand die Story von den Flugzeugabsturz wo der Co-Pilot den Flugkapitän nach dessen Toilettengang nicht mehr reingelassen hat… / und dieser im Cockpit das Flugzeug auf Absturzkurs gebracht hat… !!! - was ja auch passiert ist.
(GermanWings Flug 9525 im Jahr 2015!!!)
https://youtu.be/7UlSegv3tJw?
https://de.wikipedia.org/wiki/Germanwings-Flug_9525
Also ich glaube auch, das es wesentlich grössere Gefahren im Flugzeugbereich gibt, als diese „Hack-Story“. Tatsächlich fand in diesem Fall auch, das der Text sich schwer liest… und viel wiederholt wird.
Flugzeug-Hack aufgedeckt, Piloten hassen diesen Trick!
Man benötigt während des Fluges lediglich physischen Zugang zum Cockpit, um das Flugzeug vom Kurs abzubringen.
Proof of Concept!
Die tatsächlichen Angriffe werden sich sicherlich in Grenzen halten.
In Zeiten, in denen Drohnen beladen mit Semtex, direkt neben Antonov’s rumschwirren können, halte ich das Szenario eines „eingeschleusten“ Technikers, nicht für so abwegig!
Imo braucht man keinen Zugang zum Cockpit vor und während des Fluges! Das Attacker-Modul kann ja im Vorfeld programmiert werden.
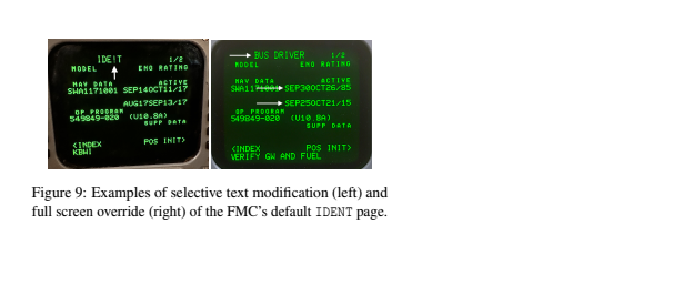
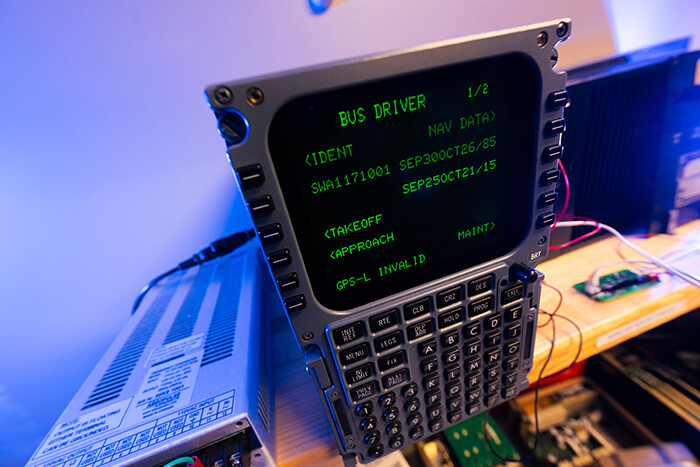
Es ist möglich, dass originale Anweisungen auf dem Flight-Computer umgeschrieben werden, ohne das dies auf dem Bildschirm erscheint!
Tastenbelegungen der FMC können unbemerkt geändert werden…
Siehe:
- Freeze the screen content by repeatedly sending (i.e.,
overriding) the same page to the MCDU.- Trigger the relay to take input away from MCDU and
inject a series of malicious button presses to the FMC
(e.g., navigating to sensitive pages, updating their state,
and navigating back to the original page).
Entwurf und Durchführung eines physischen Implantatangriffs auf die Boeing 737
(PDF, 19 Seiten, Englisch)