Ein versteckter Chip in einer Ledger-Wallet sorgt für Aufsehen. Nach Krypto-Diebstählen stehen Verluste von 93,2 Mio. US-Dollar im Raum.
Der Hardware-Wallet-Hersteller bestätigt einen versteckten Hardware-Chip in einer Ledger-Wallet. Blockchain-Analysten beziffern die mutmaßlichen Verluste auf 93,2 Millionen US-Dollar. Im Fokus steht der Wiederverkäufer CryptoBilis.
Der Hardware-Wallet-Hersteller Ledger hat aktuell einen unbefugten Eingriff in mindestens einem betroffenen Gerät bestätigt. Ein Sicherheitsvorfall, dessen Hintergründe bisher noch ungeklärt sind, mündet in einem versteckten Chip in einer Ledger-Wallet, abgeräumten Kryptokonten und mutmaßlichen Verlusten von 93,2 Millionen US-Dollar. Die Spur führt zu einem Wiederverkäufer in Südostasien. Wie genau die Manipulation funktionierte und ob sie sämtliche gemeldeten Krypto-Verluste erklärt, ist derzeit noch offen.
Nicht das erste Mal sorgten manipulierte Ledger-Geräte für Schlagzeilen. Bereits 2021 berichtete Tarnkappe.info über gefälschte Hardware-Wallets, die Betrüger an Kunden verschickten. Damals sollte ein präparierter USB-Stick die Opfer dazu verleiten, eine gefälschte Ledger-Anwendung zu starten. Der aktuelle Fall geht jedoch noch einen Schritt weiter.
Ledger-Wallet: Hersteller bestätigt manipulierten Chip
Das Vertrauen in eine Hardware-Wallet steht gerade erneut auf dem Prüfstand. Ledger hat bestätigt, dass sich in einem Gerät ein nicht autorisierter Hardware-Chip befand. Zuvor hatten Nutzer über verschwundene Kryptowährungen berichtet, nachdem sie ihre Geräte über den südostasiatischen Wiederverkäufer CryptoBilis bezogen hatten.
Am 10. Oktober 2026 bestätigte Ledger den Fund eines Hardware-Implantats. Das Unternehmen untersucht den Vorfall und kontaktiert betroffene Kunden. Wie viele Geräte tatsächlich manipuliert wurden, ist derzeit unbekannt. Auch hat der Hersteller noch nicht abschließend klären können, auf welchem Weg die zusätzliche Elektronik in das Gerät gelangten konnte.
Das Blockchain-Analyseunternehmen Bitquery beziffert die mutmaßlichen Abflüsse auf 93,2 Millionen US-Dollar. Nach aktualisierter Auswertung vom 11. Oktober waren 315 Wallets auf sechs Blockchains betroffen. Ledger selbst hat diese Schadenssumme nicht bestätigt. Ebenso wenig ist nachgewiesen, dass der entdeckte Chip für sämtliche Verluste verantwortlich war.
CryptoBilis stoppt den Verkauf seiner Hardware-Wallets
Ersten Berichte über verschwundene Kryptowährungen trafen von Kunden aus Südostasien ein. Betroffen waren dabei Nutzer, die Ledger-Geräte über CryptoBilis bezogen hatten. Der Wiederverkäufer ist in Indonesien, Malaysia und auf den Philippinen aktiv.
Nach Bekanntwerden der ersten Verdachtsfälle, forderte Ledger den Händler auf, den Verkauf und Versand seiner Geräte auszusetzen. CryptoBilis reagierte darauf mit einem kompletten Verkaufsstopp des gesamten Bestands seiner Hardware-Wallets. Die Maßnahme beschränkte sich damit nicht allein auf Ledger-Produkte. Der Hersteller arbeitet derzeit mit dem Wiederverkäufer an der Aufklärung des Vorfalls. Zudem gehen Informationen an betroffene Kunden.
Manipulierte Wallet, leere Konten?
Verschiedene Quellen reagierten dabei auf den Vorfall mit unterschiedlichen Beiträgen zur Aufklärung. Mark Karpelès, früherer Chef der inzwischen insolventen Bitcoin-Börse Mt. Gox, griff Meldungen über mutmaßliche Krypto-Diebstähle auf. Laut The Block bat er Betroffene, ihre Ledger-Geräte zu öffnen und Fotos der Platine einzuschicken. So sollten sich mögliche Manipulationen erkennen lassen. Tanuki42 und Specter verfolgten die verdächtigen Geldabflüsse. Tibane Labs untersuchte die technische Konstruktion. Bitquery lieferte später dazu eine detailliertere Blockchain-Auswertung.
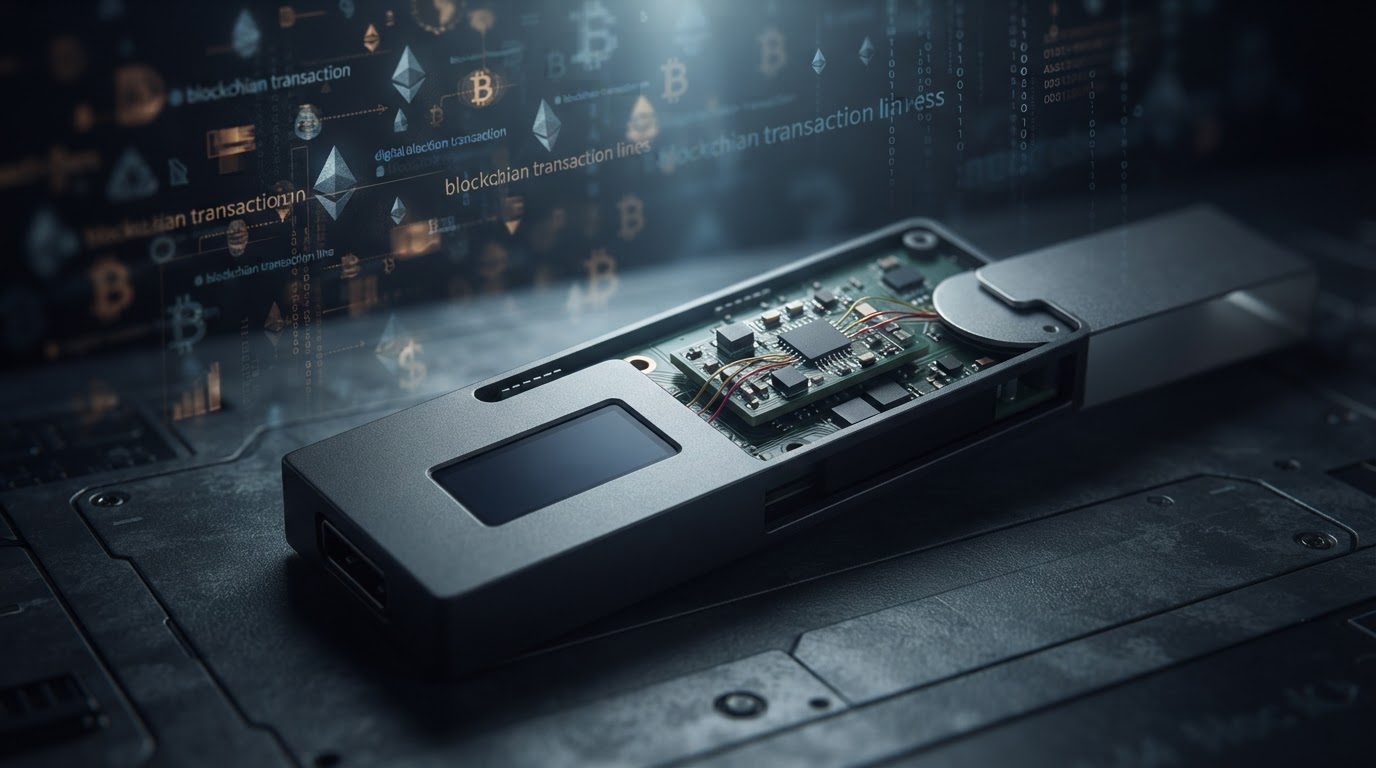
Die veröffentlichten Analysen beschreiben eine mögliche Verbindung zwischen der zusätzlichen Elektronik und den Datenleitungen des Bildschirms. Demnach könnte das Bauteil Informationen abgreifen, die während der Einrichtung auf dem Display erscheinen. Als besonders kritisch gilt dabei die Recovery Phrase.
Die Wiederherstellungsphrase besteht üblicherweise aus 24 Wörtern. Sie ermöglicht es, den Zugang zu einer Wallet wiederherzustellen. Wer die Wörter kennt, kann die Wallet auf einem anderen Gerät rekonstruieren und über die darin verwahrten Kryptowährungen verfügen. Dafür muss der Angreifer nicht zwingend das ursprüngliche Hardware-Gerät besitzen.
Eine Elektronik, die Informationen auf dem Display abgreifen könnte, wäre deshalb ein ernst zu nehmendes Sicherheitsrisiko. Allerdings ist die genaue Funktionsweise des Bauteils ist nicht abschließend bestätigt.
Blockchain-Spur führt zu Millionenverlusten
Die Schadenssumme geht auf eine Untersuchung von Bitquery, ein kommerzieller Anbieter von Blockchain-Daten und Analysen, zurück. Es stellt Daten über APIs bereit, untersucht u.a. Geldflüsse, Wallets sowie verdächtige Krypto-Transaktionen. Zum Fall verfolgte das Unternehmen Transaktionen von mutmaßlich betroffenen Wallets. Zugleich untersuchte Bitquery, wohin die abgeflossenen Kryptowährungen bewegt wurden. In seiner aktualisierten Auswertung vom 11. Oktober 2026 bezifferte Bitquery die Abflüsse auf 93,2 Millionen US-Dollar aus 315 Wallets über sechs Blockchains.
Die Analyse umfasst TRON, Bitcoin, Ethereum, BNB Chain, Polygon und Solana. Den größten Anteil machten demnach Transaktionen über TRON aus. Bitquery bezifferte die dort abgeflossenen Werte auf rund 70,5 Millionen US-Dollar. Hinzu kamen Bitcoin im damaligen Gegenwert von rund 16,8 Millionen US-Dollar sowie weitere Beträge auf Ethereum und den übrigen Netzwerken. Die aktualisierte Bitquery-Auswertung berücksichtigt zusätzliche Wallets und weitere Transaktionen. Sie ist damit der neuere Datenstand, aber keine von Ledger bestätigte Schadensbilanz.
Die Blockchain-Daten liefern Hinweise auf Bewegungen gestohlener Kryptowährung. Bitquery beschreibt zeitlich eng aufeinanderfolgende Transaktionen und vorbereitende Testläufe, die dem eigentlichen Abfluss vorausgegangen sein sollen. Das spricht nach Einschätzung der Analysten für einen koordinierten Angriff. Zwischen dem bestätigten Hardware-Fund und der Zuordnung sämtlicher Transaktionen besteht allerdings eine Beweislücke.
Gestohlene Kryptowährungen wurden weiter verschoben
Bitquery untersuchte zudem noch sich anschließende Geldbewegungen. Dabei stießen die Analysten auch auf Transaktionen über Tornado Cash. Der Dienst wird genutzt, um die Nachverfolgung von Kryptowährungen zu erschweren, indem Transaktionen über einen Mixer abgewickelt werden.
Die Analyse dokumentiert außerdem weitere Bewegungen der mutmaßlich gestohlenen Gelder am 10. und 11. Oktober. Bitquery konnte Teile der Werte weiterhin auf der Blockchain lokalisieren. Das Unternehmen bezifferte den noch auf der Blockchain auffindbaren Betrag am 11. Oktober auf rund 81 Millionen US-Dollar. Tether hatte davon bereits etwa 10 Millionen US-Dollar in USDT eingefroren. Weitere 5,35 Millionen US-Dollar in USDC lagen laut Bitquery in Wallets, die Circle einfrieren könnte. Wie viel davon jedoch letztlich an die Opfer zurückgeführt werden kann, bleibt offen.
Ledger rät betroffenen Kunden zur Vorsicht
Ledger empfiehlt Kunden, die ihre Wallet bei CryptoBilis gekauft und noch nicht eingerichtet haben, die Einrichtung vorerst nicht zu beginnen. User, die das Gerät bereits verwenden, sollten erwägen, ihre Kryptowährungen auf ein neues Ledger-Gerät mit einer neu erzeugten Seed-Phrase zu übertragen. Zugleich betont das Unternehmen, dass es bisher keine Hinweise auf eine Kompromittierung der eigenen Sicherheitsinfrastruktur, Systeme oder Dienste gebe.
Hardware-Wallets: Auch die Lieferkette ist Teil der Sicherheit
Ursprünglich sollen Hardware-Wallets private Schlüssel vom internetfähigen Computer oder Smartphone fernhalten. Damit sollen sie einen Schutz gegen Angriffe gewährleisten. Wie der Fall verdeutlicht, bieten sie jedoch keine Garantie gegen jede denkbare Art der Manipulation.
Wird ein Gerät bereits vor der ersten Nutzung verändert, könnte die zusätzliche Elektronik Informationen abgreifen, die der Nutzer während der Einrichtung selbst eingibt oder auf dem Display angezeigt bekommt. Entscheidend sind nicht nur die Technik und die Software, sondern ebenso die Integrität des Geräts vor der ersten Inbetriebnahme. Solange die Untersuchung läuft, bleiben Herkunft, Umfang und genaue Funktionsweise der Manipulation im Vorfall offen.