• Home
  • Forum
  • Shop
  • Spenden
  • Podcast
  • Newsletter
Tarnkappe.info Logo 
IT Sicherheit
DatenschutzMalwareOnline-Betrug
Krypto
BlockchainNFT
Szene
Dark-CommerceWarez ListenWarez
RSS-Feed
  • Home
  • Forum
  • Shop
  • Spenden
  • Podcast
  • Newsletter
 



Tarnkappe.info > Artikel > IT Sicherheit > Malware > Windows Logo enthält Backdoor – Malware tarnt sich als Bild

Windows-Logo und ein Vorhängeschloss auf einer Tastatur
Bildquelle: tomeqs, Lizenz

Windows Logo enthält Backdoor – Malware tarnt sich als Bild

30.09.2022 von Marc Stöckel Lesezeit: 3 Min.

Eine Hackergruppe nutzt eine Bilddatei mit einem harmlosen Windows-Logo, um die Systeme ihrer Opfer mit einer Malware zu infizieren.

Inhalt

  • Hackergruppe Witchetty greift Regierungen an im Nahen Osten an
  • In einer Bitmap verschlüsselte Backdoor liegt auf GitHub
  • Alte Sicherheitslücken erlauben Download des Windows-Logos

Die Hackergruppe Witchetty mit chinesischen Verbindungen hat es auf Regierungen im Nahen Osten abgesehen. Für ihre Angriffe nutzt sie eine in verschlüsselter Form in einer Bitmap, die ein Windows-Logo darstellt, abgelegte Backdoor. Doch im ersten Schritt kommen alte Sicherheitslücken zum Einsatz.

Hackergruppe Witchetty greift Regierungen an im Nahen Osten an

Bei Angriffen auf Regierungen im Nahen Osten wendet die unter dem Namen Witchetty bekannte Hackergruppe einen stenografischen Trick an, um eine Backdoor in einem Windows-Logo zu verstecken. Die Hacker scheinen dem Bericht des Symantec Threat Hunter Teams von Broadcom zufolge eine von drei Untergruppen der TA410 mit engen Verbindungen zum chinesischen Bedrohungsakteur Cicada (APT10) zu sein.

Die im April 2022 erstmals von ESET dokumentierte Hackergruppe betreibt demnach seit Februar 2022 eine neue Cyberspionage-Kampagne, mit der sie neben den Regierungen im Nahen Osten auch eine Börse in Afrika ins Visier nimmt.

In einer Bitmap verschlüsselte Backdoor liegt auf GitHub

Neben der LookBack-Backdoor nutzt Witchetty noch weitere Malware-Typen für ihre Angriffe auf Windows-Systeme. Darunter auch die Backdoor.Stegmap, die Steganografie nutzt, um ihre Nutzlast aus einem Bitmap-Bild zu extrahieren. Und obwohl dieses Verfahren nur selten bei Hackerangriffen zum Einsatz kommt, handelt es sich dabei um eine sehr effektive Methode, um schadhaften Code in harmlos erscheinenden Bildern zu verstecken.

Das erlaubt es den Hackern laut dem Bericht der Sicherheitsforscher, die getarnte Nutzlast auf einem vertrauenswürdigen Dienst wie einem GitHub-Repository zu speichern und im Falle eines Angriffs von dort abzurufen. Denn ein Download von GitHub ist für Sicherheitssysteme weitaus weniger auffällig, als wenn er direkt von einem Command-and-Control-Server der Angreifer erfolgt.

Es handelt sich bei dem Inhalt der Bitmap-Datei um ein altes Windows-Logo. Darin enthalten ist die Nutzlast der Malware in verschlüsselter Form. Mit einem einfachen XOR-Schlüssel kann diese jedoch entschlüsselt werden.

Des Weiteren verwenden die Hacker ein paar benutzerdefinierte Tools wie ein Proxy-Dienstprogramm, einen Port-Scanner und ein Persistenz-Dienstprogramm. Aber auch Mimikatz und Windows-Bordmittel wie CMD, WMIC und PowerShell gehören zum Werkzeugkasten von Witchetty.

Alte Sicherheitslücken erlauben Download des Windows-Logos

Laut BleepingComputer starten die Angreifer damit, dass sie Webshells auf anfälligen Servern ablegen. Dafür nutzen sie einige bekannte Sicherheitslücken wie Microsoft Exchange ProxyShell (CVE-2021-34473, CVE-2021-34523 und CVE-2021-31207) oder ProxyLogon (CVE-2021-26855 und CVE-2021-27065) aus. Zweiteren Fall machte sich auch die Ransomwaregruppe DEV-0270 zunutze. Über deren Angriffe auf Basis des in Windows integrierten Bitlockers hatten wir erst kürzlich berichtet.

Als Nächstes erfolgt der Download und die Entschlüsselung der Bitmap. Die enthaltene Backdoor erlaubt es den Hackern schließlich, zahlreiche Aktionen auf dem infiltrierten System auszuführen. Darunter Änderungen an Dateien, Verzeichnissen, laufenden Prozessen, der Windows-Registrierung sowie Up- und Download beliebiger Daten.

Da die ausgenutzten Schwachstellen schon älter sind, scheinen die Hacker vorrangig Windows-Systeme anzugreifen, deren Administratoren die Installation von Sicherheitsupdates vernachlässigt haben. Es empfiehlt sich also einmal mehr, seine Systeme stets auf dem neusten Stand zu halten.
6 Kommentare lesen

Über Marc Stöckel

Marc Stöckel hat nach seiner Ausbildung zum IT-Systemelektroniker und einem Studium im Bereich der technischen Informatik rund 5 Jahre als Softwareentwickler gearbeitet. Um seine technische Expertise sowie seine Sprachfertigkeiten weiter auszubauen, schreibt er seit dem Sommer 2022 regelmäßig Artikel zu den Themenbereichen Software, IT-Sicherheit, Datenschutz, Cyberkriminalität und Kryptowährungen.


Visualisierung einer künstlichen Intelligenz, die weltweit Server und eine digitale Infrastruktur automatisiert verwaltet.

Gemini CLI missbraucht: KI baut Botnetz in nur sechs Minuten

Trend Micro zeigt, wie ein Hacker Gemini CLI missbrauchte und mit KI ein Botnetz in nur sechs Minuten migrierte.

Mutmaßlicher TeamPCP-Hacker und seine digitale Spur durch verschiedene Online-Aliase

TeamPCP-Hacker geschnappt: Dieser Anfängerfehler verriet seine Identität

TeamPCP-Hacker geschnappt: Zwei mutmaßliche Mitglieder sind festgenommen. Ein Anfängerfehler half, einen der Beteiligten zu identifizieren.

VPN-Apps mit Trackern: Ein Smartphone mit leuchtendem VPN-Schutzschild liegt im Vordergrund, während im Hintergrund verdeckte Datenströme, Ortungsmarker und digitale Überwachungsnetzwerke durch den Schutz hindurch sichtbar werden.

VPN-Apps mit Trackern: 85 Prozent spähen ihre Nutzer aus

VPN-Apps mit Trackern: Proton hat mehr als 7.000 VPNs untersucht. 85 Prozent der US-Apps enthalten Tracker, einige erfassen den Standort.

Abstrakte Darstellung einer Windows-Sicherheitslücke mit digitalen Systemstrukturen, Datenverbindungen und einer hervorgehobenen Schwachstelle im Betriebssystem.

LegacyHive: Neuer Windows-Zero-Day hebelt selbst vollständig gepatchte Systeme aus

LegacyHive ist ein neuer Windows-Zero-Day, der selbst vollständig gepatchte Systeme betrifft. Microsoft untersucht die Schwachstelle.

Führerscheine im Dark Web: Symbolbild mit gestapelten Identitätsdokumenten vor digitalem Hintergrund und Ermittler-Silhouetten.

Führerscheine im Dark Web: FBI jagt die Quelle von 153 Mio. Datensätzen

Führerscheine im Dark Web: 153 Millionen Datensätze auf Nexus aufgetaucht. Das FBI untersucht, woher die sensiblen Identitätsdaten stammen.

Breites Titelbild zu einem RSA-Angriff auf digitale Signaturen: Ein digitales Vorhängeschloss wird in realistischer 3D-Darstellung durch abstrakte mathematische Strukturen, kryptografische Formeln und komplexe Berechnungen visuell aufgebrochen, vor dunklem Hintergrund mit blauen Lichtakzenten.

RSA-Angriff: Forscher fälschen digitale Signaturen ohne Faktorisierung

RSA-Angriff ohne Faktorisierung: Forscher zeigen, wie sich digitale Signaturen fälschen lassen. Moderne RSA-Systeme sind vorerst geschützt.

Sable Squirrel und das Streaming-Imperium mit Cyberkriminellem am Laptop, alten Domains und Malware

Streaming-Imperium: 7 Millionen Dollar für alte Domains – Malware inklusive

Streaming-Imperium für 7 Millionen Dollar: Cyberkriminelle nutzen alte Domains für illegales Streaming, Glücksspiel und Malware.

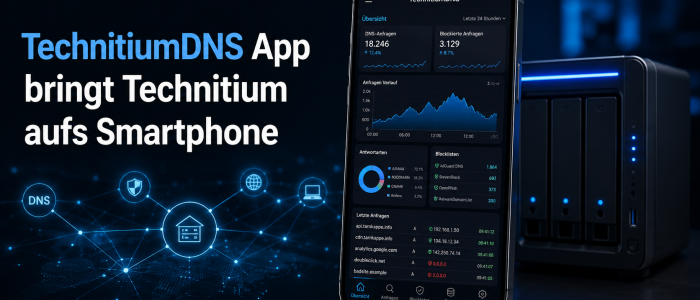
TechnitiumDNS App

TechnitiumDNS App bringt Technitium aufs Smartphone

TechnitiumDNS App und Technito verwalten Technitium DNS auf Android und iOS. Dazu kommen Tailscale Funnel und der eigene Resolver.

Symbolbild zur FIFA-Partnerschaft mit einem VPN-Anbieter: Fußballstadion, WM-Pokal und Cybersecurity-Elemente.

ExpressVPN: FIFA gerät wegen WM-Sponsor unter Beschuss

FIFA gerät wegen wegen des WM-Sponsors ExpressVPN massiv in die Kritik. La Liga spricht von einem fatalen Signal.

InjectEave: Elektromagnetische Wellen von Kopfhörern und smarten Geräten führen zu einer Richtantenne im Hintergrund, wo eine Person das abgegriffene Signal empfängt.

InjectEave: Elektromagnetischer Angriff macht elektronische Geräte abhörbar

InjectEave zeigt, wie elektromagnetische Angriffe Signale aus elektronischen Geräten aus der Ferne rekonstruieren können.

Firmen-Rechenzentrum

Vom Keller in die Cloud: Warum das lokale Firmen-Rechenzentrum zum Sicherheitsrisiko wird

Unser Gastbeitrag analysiert die Frage: Bringt ein Firmen-Rechenzentrum im eigenen Haus mehr Vor- oder Nachteile mit sich?

Microsoft Copilot gehackt: Auf einem Laptop mit KI-Chatoberfläche fließen symbolisch Daten aus E-Mail, Cloud und Kalender über digitale Verbindungen nach außen, während rote Warnlichter eine Cyberangriff-Stimmung erzeugen.

Microsoft Copilot gehackt: KI verrät Forschern ihren eigenen Angriffsweg

Microsoft Copilot gehackt: Forscher bringen KI dazu, ihren eigenen Angriffsweg zu verraten. CoSnitch konnte Daten per One-Click abgreifen.

ungepatchte Sicherheitslücken

WordPress: 26 ungepatchte Sicherheitslücken – Haikhavan wirft Automattic Untätigkeit vor

Sicherheitsforscher Aria Akhavan informierte am 12. August das Softwareprojekt WordPress über 26 Lücken, nichts ist passiert.

Unscharfes Smartphone vor dem Discord-Logo auf blauem Hintergrund als Symbolbild fuer die KI-gestuetzte Altersverifizierung und Verhaltensanalyse auf Discord.

Discord Altersverifizierung: KI schätzt Alter anhand Discord-Verhaltens

Discord führt eine KI-gestützte Altersverifizierung ein. Sie schätzt das Alter anhand von Account- und Verhaltensdaten.

Cyberpunk-Illustration zur GTA VI Fake-ISO: Eine schwebende ISO-Disc mit Schadcode-Befehlen, bedrohlichem Malware-Gesicht und digitalen Nullen auf dunklem Hintergrund.

GTA VI Fake-ISO: 113 GB Download entpuppt sich als Malware-Falle

GTA VI Fake-ISO mit 113 GB entpuppt sich als Malware-Falle: 99,99 Prozent sollen nur aus Datenmüll bestehen.

Tangem Sicherheitslücke – Laser trifft Sicherheitschip (Laboraufnahme)

Tangem Sicherheitslücke: Laser-Angriff hebelt Hardware-Wallet dauerhaft aus

Tangem Sicherheitslücke entdeckt: Ein Laser-Angriff kann Wallet-Passwörter umgehen. Keine Updates möglich, Risiko bei physischem Zugriff.

Meta KI-Brille mit Gesichtserkennung und KI-Analyse von Personen in einer urbanen Umgebung

Meta KI-Brille: Gesichtserkennung macht aus Dinnerpartys Überwachungsclips

Meta KI-Brille: Ein neues Patent zeigt, wie Meta künftig Gesichter erkennen und automatisch Video-Highlights erstellen könnte.

SMS-Blaster in einem Lieferwagen vor Einkaufszentrum: mobile Funktechnik sendet gefälschte SMS an Smartphones von Passanten.

SMS-Blaster: Rollender Funkmast schleuste Fake-SMS direkt aufs Handy

SMS-Blaster: Ein rollender Funkmast schleuste Fake-SMS auf Handys. Die britische Polizei beschlagnahmte erstmals solche Betrugstechnik.

WerbungÜber unsKontaktPressespiegel
Kategorien
RezensionenGlosseInternJurassic PackDrachenlordLesetipps
Social Media

Impressum Datenschutz

Tarnkappe.info Logo

© 2014-2026 Tarnkappe.info

ZURÜCK  WEITER
Jetzt Newsletter abonnieren