PS2-Sicherheitschip nach 26 Jahren geknackt: Vier Jahre Reverse Engineering legen den CXP102064 MechaCon für Emulation und Reparatur offen.
Blieb der PS2-Sicherheitschip über 26 Jahre eine Blackbox, ist es Moddern aktuell gelungen, den CXP102064 MechaCon der frühen PlayStation-2-Modelle auszulesen. Nach vier Jahren Reverse Engineering, chemisches Decapping, Mikroskopie und einem Software-Exploit ist nun der entscheidende Durchbruch gelungen. Für Emulation, Homebrew, Reparatur und die Erhaltung von Videospielen könnte das weitreichende Folgen haben.
Ein 26 Jahre altes PS2-Geheimnis fällt
Mehr als ein Vierteljahrhundert nach ihrem Marktstart gab es in Sonys Kultkonsole noch technische Bereiche, die der Community bisher nicht zugänglich waren. Dazu gehört der CXP102064 MechaCon, ein Sicherheits- und Steuerbaustein früher PS2-Fat-Modelle. Nach vier Jahren Reverse Engineering ist es dem Hardware-Enthusiasten DiscoStarslayer und weiteren Beteiligten nun gelungen, dessen Firmware auszulesen. Den aktuellen Durchbruch gab DiscoStarslayer am 13. September 2026 auf X bekannt.
Vier Jahre Reverse Engineering für PS2-Sicherheitschip
Der Weg zum Firmware-Dump führte zunächst über das chemische Decapping des CXP102064. Dabei wurde die Chipverpackung entfernt, um die darunterliegende Siliziumstruktur untersuchen zu können. Darauf folgten optische Analysen und Mikroskopaufnahmen. Die dabei gewonnenen Daten waren zunächst noch kein Firmware-Dump. Dennoch lieferten sie Informationen über die interne Struktur des Bausteins.
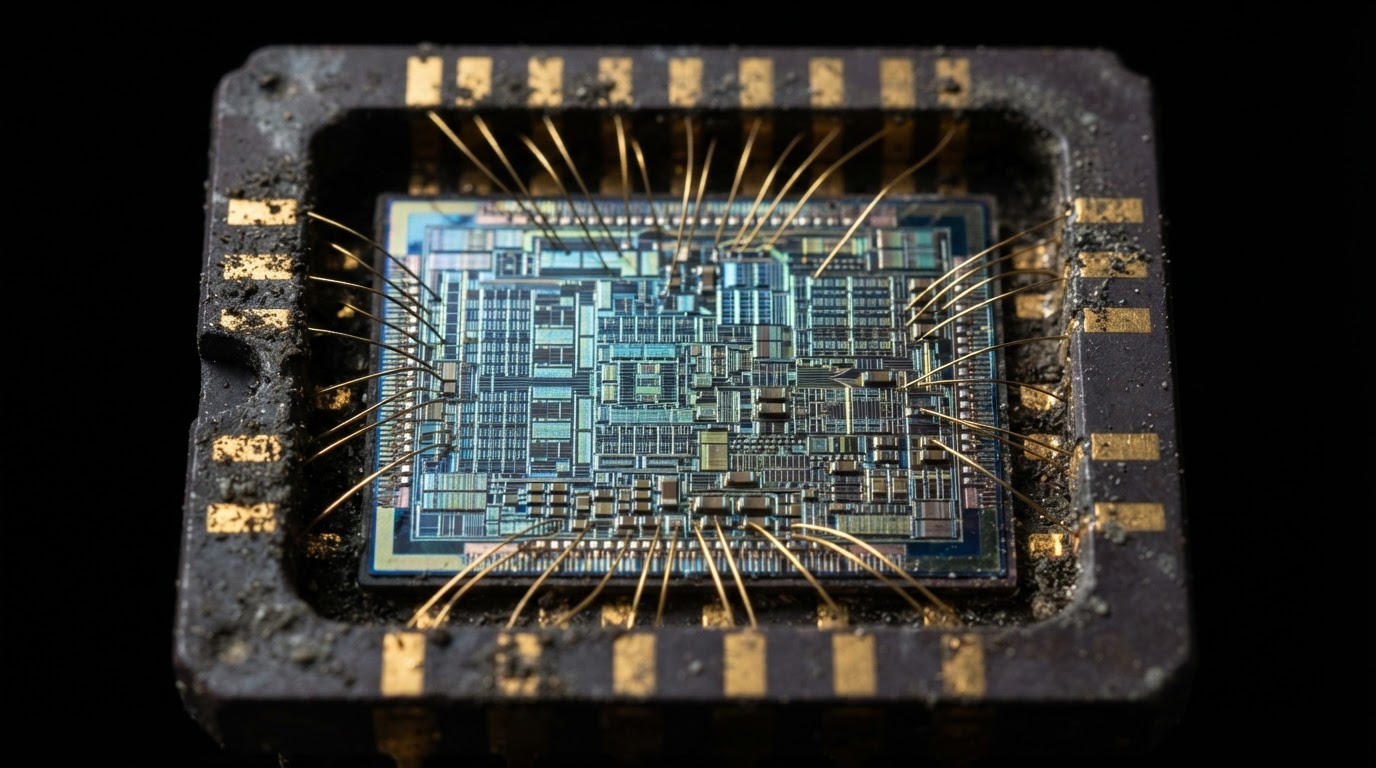
Auf den entscheidenden Hinweis stieß schließlich die am Projekt beteiligte Entwicklerin Libby. Sie entdeckte laut Tom’s Hardware einen Exploit in den zuvor gewonnenen optischen Daten. Dieser ermöglichte es, die Firmware softwareseitig zu extrahieren. Der PS2-Sicherheitschip ließ sich auf diese Weise auslesen.
Was steckt im MechaCon CXP102064 der PS2?
Der CXP102064 MechaCon gehört zur frühen Generation der PlayStation 2 und ist mit den ursprünglichen Fat-Modellen verbunden. Seine Aufgaben reichen in Bereiche hinein, die für die Sicherheitsarchitektur der Konsole relevant sind. Der Name MechaCon steht für „Mechanics Controller“. Er steuert die Mechanik des optischen Laufwerks und des Flash-Speichers der PS2. Darüber hinaus war der Baustein Bestandteil von Sonys Sicherheitsarchitektur für optische Discs. Er unterstützte die Entschlüsselung von MagicGate-Daten auf Speicherkarten sowie von KELF-Dateien mit ausführbarem Code.
Damit kontrolliert die Hardware-Komponente nicht nur mechanische Abläufe, sondern ist Teil jener Infrastruktur, die dafür sorgt, dass bestimmte Daten und Software innerhalb der Konsole korrekt verarbeitet werden. Der MechaCon sitzt an einer Schnittstelle zwischen Laufwerkssteuerung, Authentifizierung und geschützter Software.
Die nun zugängliche Firmware ist besonders aufgrund ihrer vielfältigen Aufgaben für die Szene interessant. Es erleichtert eine Nachbildung entsprechender Hardware auch auf Softwareebene. Das betrifft insbesondere Projekte, bei denen es auf eine exakte Reproduktion der ursprünglichen PS2-Hardware ankommt.
Neue Chancen für Emulatoren und Homebrew
Der Firmware-Dump liefert Entwicklern eine bisher nicht verfügbare Informationsquelle. Insbesondere für die PS2-Emulation könnte das neue Möglichkeiten eröffnen. Emulatoren müssen nicht nur Prozessor und Grafikchip möglichst genau nachbilden. Auch weniger offensichtliche Sicherheits- und I/O-Funktionen können darüber entscheiden, ob sich Software tatsächlich wie auf der Originalhardware verhält. Golem sieht darin das Potenzial für eine präzisere Low-Level-Emulation. Zudem könnte ebenso die Homebrew-Szene von den Erkenntnissen profitieren.
Für die langfristige Erhaltung alter Konsolen ist der Durchbruch ebenfalls interessant. Gerade bei einer mehr als 20 Jahre alten Hardwareplattform können Originalkomponenten zum Problem werden. Fällt ein Sicherheits- und Steuerchip aus, lässt er sich nicht ohne Weiteres durch moderne Standardhardware ersetzen.
Allerdings genügt der Firmware-Dump allein noch nicht, um das komplette optische Laufwerk durch einen Optical-Drive-Emulator zu ersetzen. Dafür wären weitere technische Schritte erforderlich. Denkbar sind jedoch alternative MechaCon-Lösungen, die weiterhin auf Teile der ursprünglichen Laufwerkselektronik zurückgreifen.
Der MechaCon lebt auch außerhalb der PS2 weiter
Varianten der PS2-Hardware und der MechaCon-Firmware kamen auch in Arcade-Systemen zum Einsatz. Genannt werden unter anderem Namcos System 246 und System 256 sowie Konamis Python 1. Diese Plattformen basieren technisch auf Komponenten aus dem PS2-Umfeld und verwendeten entsprechende Sicherheitsfunktionen für Spieldaten. Damit könnte die aktuelle Forschung langfristig auch für die Erhaltung von Arcade-Hardware relevant werden.