Cyberbedrohungen 2026: Warum der ukrainische Kontext für europäische IT-Sicherheit entscheidend ist. Erfahren Sie mehr über Vorfallreaktion & SOC-Schutz.
Im September und Oktober 2026 erschienen zwei zentrale Berichte – der ENISA Threat Landscape 2026 und der Microsoft Digital Defense Report 2026 –, die ein klares und übereinstimmendes Bild der globalen und europäischen Cyberlage zeichnen. Bereits im Juli hatte die Europäische Kommission ihren Action Plan on Cybersecurity and Artificial Intelligence vorgestellt. Ein weiteres aufschlussreiches Dokument ist eine Eurobarometer-Umfrage, der zufolge drei von vier Beschäftigten in der EU bereits mit Cyberbedrohungen konfrontiert waren. Zusammengenommen zeigen diese Dokumente eine Bedrohungslage, die von einem Zusammenwirken verschiedener Bedrohungen und einer wachsenden Vernetzung digitaler Ökosysteme geprägt ist.
Was die Berichte und Pläne sagen
Die Berichte heben ausdrücklich die Rolle der digitalen Vernetzung hervor: Vorfälle, die bei Zulieferern, in Cloud-Umgebungen oder bei Drittanbieterdiensten beginnen, greifen schnell auf öffentliche Verwaltungen und kritische Infrastruktur über.
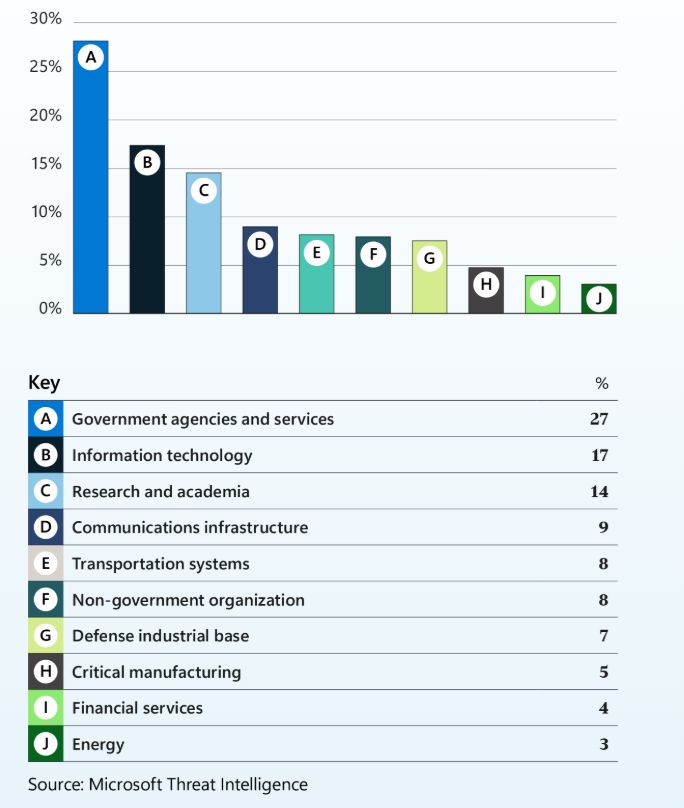
Tatsächlich blieb die öffentliche Verwaltung laut ENISA der am häufigsten angegriffene Sektor (31,8 % der Vorfälle), gefolgt von Unternehmensdienstleistungen (8,5 %), Verkehr (8 %), verarbeitendem Gewerbe (6,9 %) sowie Finanz- und Bankinstituten (5,6 %). Das deckt sich weitgehend mit den Daten von Microsoft, wonach staatliche Einrichtungen zu den vorrangigen Zielen von Cyberkriminellen gehörten (27 %). Es folgen die IT-Branche (17 %) sowie Forschungseinrichtungen und Entwicklungsunternehmen (14 %).
Was die Werkzeuge der Cyberkriminellen betrifft, so gingen laut dem Bericht rund 60 % der Fälle unbefugten Zugriffs auf unzureichenden Schutz und Schwachstellen in Sicherheitssystemen zurück. DDoS-Angriffe machten dabei mehr als die Hälfte der erfassten Aktivitäten aus, während Social Engineering, insbesondere Phishing, das wichtigste Mittel für den Erstzugriff blieb. Eingesetzt wird zudem Ransomware – Schadsoftware, die den Zugriff auf einen Computer, ein Gerät oder einzelne Dateien sperrt und für die Freigabe ein Lösegeld verlangt.
In ihrem Aktionsplan räumt die Europäische Kommission zudem ein, dass moderne KI-Modelle genutzt werden können, um Schwachstellen aufzuspüren und Angriffe zu automatisieren. Das Eurobarometer ergänzt die menschliche Dimension: 75 % der Beschäftigten in der EU hatten bereits mit verdächtigen E-Mails, Nachrichten oder Links zu tun.
Die Methodik der beiden Berichte unterscheidet sich, daher lassen sich die Zahlen nicht direkt vergleichen: ENISA stützt sich auf offene Quellen und Daten der Mitgliedstaaten, Microsoft auf eigene Untersuchungen. Dennoch kommen beide zu ähnlichen Schlussfolgerungen:
- Vertrauen als Angriffsvektor. Benutzerkonten, Zulieferer, Cloud-Dienste und vertrauenswürdige Kommunikationsplattformen sind zu Einfallstoren geworden.
- Annäherung der Akteure. Laut ENISA nutzen Cyberkriminelle, Hacker und staatliche Gruppen ähnliche Werkzeuge und Zugangswege.
- KI als Katalysator. Beide Berichte erwarten, dass KI Angriffe beschleunigen und skalieren wird.
- Geopolitik als Faktor und Triebkraft. Cyberaktivitäten hängen mit politischen Ereignissen zusammen. ENISA stellt fest, dass ideologisch motivierte DDoS-Angriffe unter anderem mit konkreten Ereignissen auf nationaler Ebene in EU-Staaten und/oder mit der Unterstützung der Ukraine in Verbindung standen.
Für CyberLab als einziges privates ukrainisches Labor, das für computerforensische Gutachten akkreditiert ist (ISO/IEC 17025), sind diese Erkenntnisse nicht abstrakt.
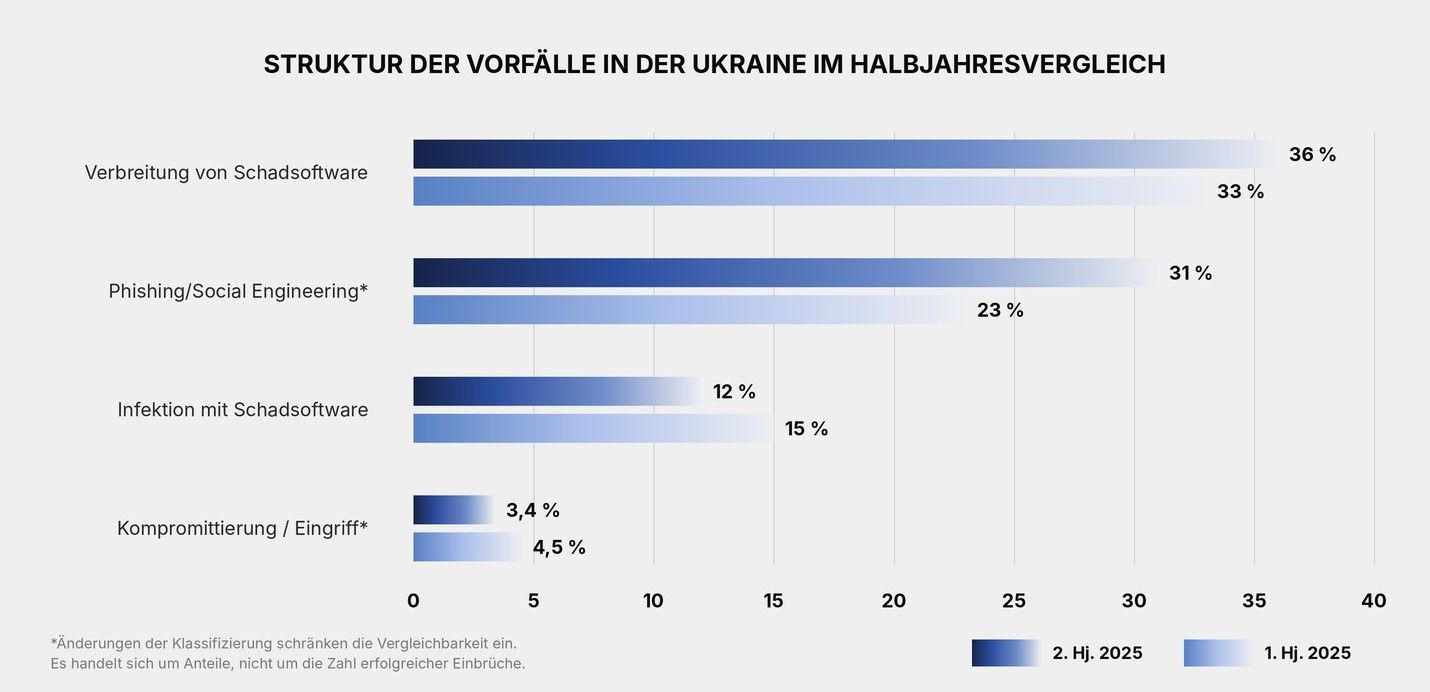
Die ukrainischen Daten ergänzen das globale Bild. Laut einer Analyse von CyberLab auf Grundlage der Berichte von CERT-UA sank im ersten Halbjahr 2026 der Anteil der Vorfälle mit Verbreitung von Schadsoftware gegenüber dem Vorhalbjahr von 36 % auf 33 %. Gleichzeitig stieg der Anteil der Infektionen von 12 % auf 15 %. Ein geringerer Anteil einer Kategorie bedeutet also noch keine Abschwächung der Bedrohung.
Auch die Entwicklung beim Phishing ist mit Vorsicht zu bewerten: Aus 31 % im zweiten Halbjahr 2025 wurden im ersten Halbjahr 2026 23 % für die weiter gefasste Kategorie „Social Engineering“. Wegen der geänderten Klassifizierung belegen diese Zahlen keinen Rückgang von Phishing-Angriffen. CyberLab betont: Um zu verstehen, ob die Bedrohungen tatsächlich abgenommen haben, muss man nicht nur die Prozentwerte betrachten, sondern auch die Zahl der Vorfälle und die Art ihrer Erfassung.
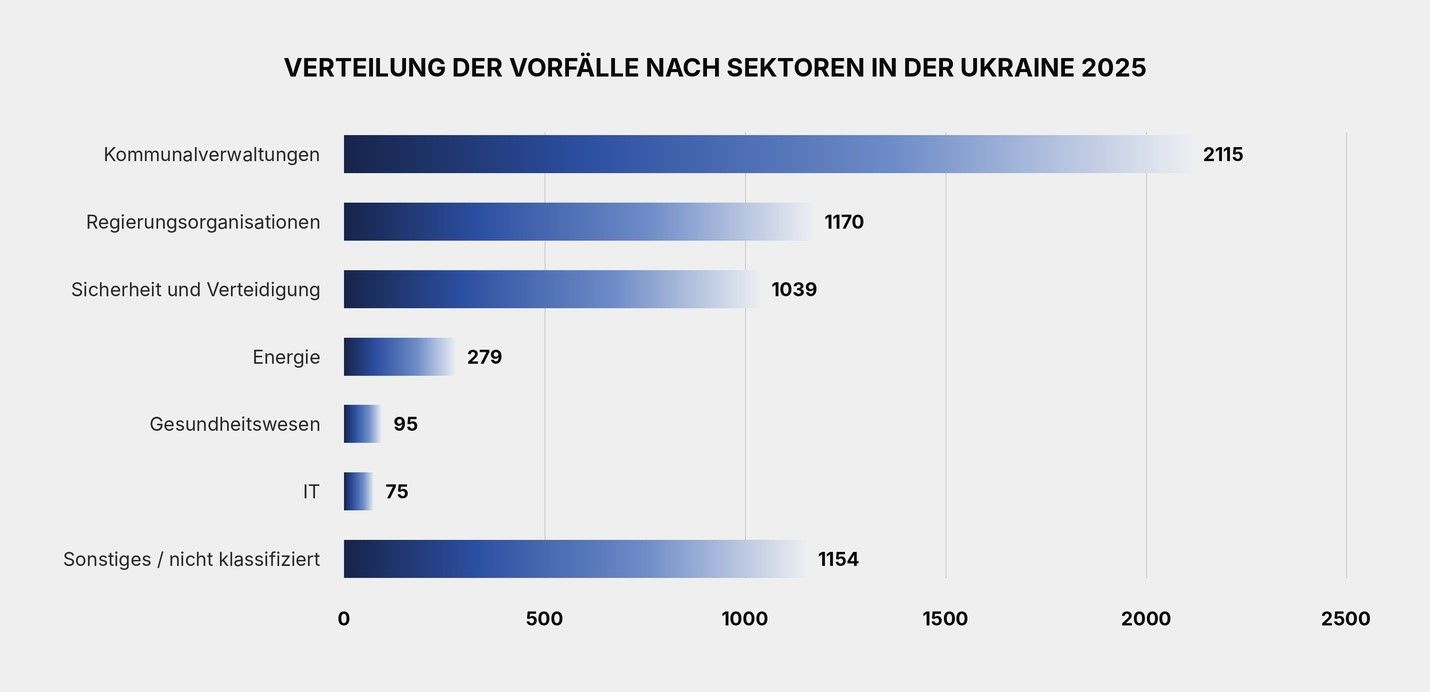
Die Ukraine steht seit mehreren Jahren unter enormem Druck: Staatliche Behörden, kritische Infrastruktur, Kommunalverwaltungen und Unternehmen sind täglich mit einer Kombination aus Cyberkriminalität, Hacking und Operationen konfrontiert, die von Regierungen totalitärer Staaten gesteuert werden.
Die Erfahrung der Ukraine
Unsere Erfahrung zeigt deutlich: Wenn sich ein Cyberangriff gegen Register, Systeme für die elektronische Dokumentenverwaltung oder kommunale Dienste richtet, reichen die Folgen weit über die IT-Abteilung hinaus. Deshalb arbeitet CyberLab systematisch mit Kommunen, staatlichen Behörden, Strafverfolgungsbehörden und Justizinstitutionen zusammen und bietet Leistungen von Audit und Schutz bis hin zu Incident Response und forensischen Gutachten an.
Bei der Zahl der Cyberangriffe lag die Ukraine im ersten Halbjahr 2026 weltweit auf Platz drei und in Europa auf Platz eins. Auf unser Land entfielen 4,8 % aller erfassten Angriffe auf Staat, Unternehmen und Nutzer. Davor lagen nur die USA (25,6 %) und Israel (7,6 %).
Die Ukraine ist heute buchstäblich ein Testgelände, auf dem sich alle aktuellen Trends bei Cyberangriffen zeigen. Deshalb ist es für Unternehmen wie CyberLab wichtig, ihre praktischen Erfahrungen mit Fachkollegen zu teilen: wie man den gesamten Zyklus von der Erkennung bis zu gerichtsverwertbaren Beweisen aufbaut, wie man Organisationen auf Forensic Readiness vorbereitet und wie man die Lehren aus dem täglichen Druck in die alltägliche Praxis überführt.
Die Berichte von ENISA und Microsoft aus dem Jahr 2026, der Aktionsplan der Europäischen Kommission und die Eurobarometer-Daten kommen zu einem gemeinsamen Schluss: Die Ära isolierter Risiken ist vorbei, die Ära vernetzter Ökosysteme hat begonnen. In dieser neuen Ära sind diejenigen im Vorteil, die sich nicht nur verteidigen, sondern auch sofort reagieren sowie Beweise sichern und bewahren können.
Eine Organisation, die digitale Beweise nicht in den ersten Stunden sichert, kann später weder gegenüber einem Versicherer noch gegenüber einer Aufsichtsbehörde oder einem Gericht etwas nachweisen. Das ist unsere fachliche Perspektive: Wir arbeiten mit digitalen Beweisen als ein nach ISO/IEC 17025 akkreditiertes Labor.
Die Erfahrung der Ukraine zeigt: Die Folgen von Angriffen auf digitale Infrastruktur können schnell über die Grenzen eines Landes hinausreichen. Bereits 2017, vor Beginn der großangelegten Invasion, traf der NotPetya-Angriff ukrainische Organisationen und breitete sich auf internationale Unternehmen aus. Heute zwingt diese Erfahrung dazu, Schutz breiter zu denken und sowohl Cyberbedrohungen als auch das Risiko einer physischen Zerstörung der Infrastruktur zu berücksichtigen.
„In der Ukraine sehen wir, wie sich Cyberbedrohungen mit physischen Angriffen auf die Infrastruktur verbinden. Ein verteiltes Netzwerk allein garantiert noch keinen unterbrechungsfreien Betrieb: Abhängigkeiten von Stromversorgung, Kommunikation, Rechenzentren und Dienstleistern müssen berücksichtigt werden. Der Schutz digitaler Werte muss eine Grundvoraussetzung für den Betrieb einer Organisation sein“, sagt CyberLab-Direktor Serhij Denyssenko.
Das betrifft nicht nur staatliche Einrichtungen und Großkonzerne. Auch Unternehmen und Kommunen mit begrenzten Mitteln für die Sicherheit bleiben verwundbar – und fallen ihre Systeme aus, wirkt sich das unmittelbar auf die Verfügbarkeit von Dienstleistungen für die Menschen aus.
„Cyberresilienz beginnt mit der Frage: Was steht still, wenn wir ein bestimmtes System oder den Zugang zu einem Dienst verlieren? Die Antwort bestimmt die Prioritäten für Schutz und Wiederherstellung. Dann geht es um Verantwortlichkeiten: Wer trifft Entscheidungen, wer dämmt die Bedrohung ein, wer stellt den Betrieb wieder her, wer wird wie informiert? Diese Abläufe müssen in Übungen erprobt werden, damit das Team im Ernstfall ohne Verzögerung handeln kann“, erklärt Denyssenko.
Ein eigener Bestandteil dieser Vorbereitung ist die Bereitschaft für eine anschließende digitale Untersuchung. Eine im Voraus eingerichtete Protokollierung, die ordnungsgemäße Aufbewahrung von Logs und festgelegte Verfahren zur Sicherung digitaler Beweise helfen, Ursachen und Ausmaß eines Angriffs festzustellen.
„Bei der Wiederherstellung des Betriebs ist es wichtig, weder die Spuren des Vorfalls zu vernichten noch einen erneuten Vorfall auszulösen. Und die Ergebnisse der Untersuchung müssen in konkrete Veränderungen münden: Überprüfung von Zugriffsrechten, Verbesserung der Erkennungsregeln, Kontrolle der Backups und Schulung der Mitarbeitenden“, betont der Experte.
Die ukrainische Erfahrung ist für die internationale Fachgemeinschaft gerade als Quelle praktischer Erkenntnisse zu Vorbereitung, Reaktion und Wiederherstellung wertvoll.
„Sicherheit bemisst sich daran, wie gut eine Organisation ihre Schwachstellen kennt und wie rechtzeitig sie handeln kann. Entscheidend ist, sich darum vor einem Vorfall zu kümmern und dabei die reale Bedrohungslage zu berücksichtigen. Wir sind offen für den Austausch bewährter Praktiken“, resümiert Serhij Denyssenko.
Hintergrund: CyberLab* (Labor für Computerforensik, Kyjiw) verbindet die Untersuchung von Cybervorfällen, forensische Gutachten, Audit und Aufbau von IT-Infrastruktur sowie spezialisierte Schulungen.
Organisationen sind zunehmend von der Verfügbarkeit ihrer Systeme, der Integrität ihrer Daten und der Zuverlässigkeit ihrer Dienstleister abhängig. Störungen bei E-Mail, Benutzerkonten oder Cloud-Infrastruktur können den Kundenservice, Finanztransaktionen und Dienstleistungen für Bürgerinnen und Bürger beeinträchtigen. Deshalb muss Sicherheitsmonitoring Teil der täglichen Arbeit von Unternehmen und staatlichen Einrichtungen sein.
Für die Ukraine ist dieser Bedarf unter Kriegsbedingungen besonders spürbar, da Organisationen gleichzeitig ihre Dienste aufrechterhalten und sich auf mögliche Vorfälle vorbereiten müssen. Unternehmen und Kommunen brauchen ein Team, das verdächtige Aktivitäten rechtzeitig bemerkt, deren Folgen einschätzt und hilft, die nächsten Schritte festzulegen.
„Dass Schutzmaßnahmen vorhanden sind, heißt noch nicht, dass eine Organisation einen Angriff rechtzeitig bemerkt. Jemand muss Warnmeldungen kontinuierlich analysieren, Ereignisse miteinander abgleichen und verstehen, welche davon sofortiges Eingreifen erfordern. Genau diese Aufgabe übernimmt ein SOC“, erklärt CyberLab-Geschäftsführer Serhij Denyssenko.
Ein eigenes SOC hält die Expertise im Haus, erfordert aber Investitionen in Fachkräfte, Schichtbetrieb, Werkzeuge und Schulungen. Für Organisationen, die eine Rund-um-die-Uhr-Abdeckung nur schwer selbst gewährleisten können, kann ein ausgelagertes professionelles SOC die effizientere Lösung sein. So lassen sich ein spezialisiertes Team und eingespielte Prozesse nutzen, ohne ein eigenes Zentrum von Grund auf aufbauen zu müssen.
Bei CyberLab ist die Arbeit des SOC-Teams mit Expertise in Incident Response und digitaler Forensik verknüpft. Die Analyse von Ereignissen und die Zusammenarbeit mit den Fachleuten des Kunden helfen, vorrangige Bedrohungen zu erkennen und bei Bedarf zu einer vertieften Untersuchung und Sicherung digitaler Beweise überzugehen.
„Unser Team muss verstehen, welche Dienste des Kunden kritisch sind, wer für Entscheidungen verantwortlich ist und welche Maßnahmen wir im Rahmen der vereinbarten Befugnisse ergreifen dürfen. Outsourcing funktioniert, wenn es klare Fristen, klare Verantwortlichkeiten und ständigen Austausch gibt. Für den Kunden ist es eine Möglichkeit, das interne Team durch Fachleute zu verstärken, die sich auf die Erkennung von Bedrohungen und die Reaktion darauf konzentrieren“, sagt Denyssenko.
Angriffe auf Rechenzentren
Besondere Aufmerksamkeit verdient eine neue Welle von Angriffen auf Rechenzentren in der Ukraine, die seit Mitte September 2026 systematischen Charakter angenommen hat. Russische Streitkräfte griffen gezielt Einrichtungen in Kyjiw und anderen Städten an.
Vor diesem Hintergrund gewinnt die Rolle von CyberLab als akkreditiertes Labor für computerforensische Gutachten besondere Bedeutung. Die physische Zerstörung oder Beschädigung von Rechenzentren ist nicht nur ein technisches Problem. Es handelt sich um Vorfälle, bei denen physische Zerstörung mit Datenverlust einhergeht und die nicht nur eine schnelle Wiederherstellung der Dienste, sondern auch die Sicherung von Beweisen erfordern.
Hinweis: Dies ist ein bezahlter Beitrag (Advertorial) in Zusammenarbeit mit der CyberLab GmbH. Die redaktionelle Verantwortung für diesen Inhalt liegt beim Auftraggeber. Das wäre auch etwas für Sie? Sie können dort die Konditionen unserer Werbepartner einsehen.
(*) Alle mit einem Stern gekennzeichneten Links sind Affiliate-Links. Wenn Du über diese Links Produkte oder Abonnements kaufst, erhält Tarnkappe.info eine kleine Provision. Dir entstehen keine zusätzlichen Kosten. Wenn Du die Redaktion anderweitig finanziell unterstützen möchtest, schau doch mal auf unserer Spendenseite oder in unserem Online-Shop vorbei.