Codex-Jailbreak mit versteckter Werbung: Ein manipuliertes Paket verändert OpenAI Codex und bewirbt dabei ein kostenpflichtiges KI-Gateway.
Auf GitHub wird unter dem Namen „haiou-codex“ ein lokales Erweiterungspaket für OpenAI Codex angeboten. Haiou ist das chinesische Wort für Möwe. Ursprünglich soll das Paket den KI-Agenten mit zusätzlichen Anweisungen und Werkzeugen für technische Forschung und Sicherheitsanalysen ausstatten. Statt jedoch nur KI-Schranken zu umgehen, entpuppt sich dieser kostenlose Codex-Jailbreak als versteckter Werbekanal.
Kostenloser Codex-Jailbreak mit kommerziellen Hintergedanken
Ein kostenloser Codex-Jailbreak soll eigentlich OpenAI Codex von seinen Sicherheitsfesseln befreien. Das Paket „haiou-codex“ stattet Codex mit einer speziell vorgegebenen technischen Persona aus. Es richtet den KI-Agenten auf Aufgaben wie Penetrationstests, Reverse Engineering und Sicherheitsforschung aus. Sechs zusätzliche Skills und umfangreiche Anweisungen sollen ihm dabei bestimmte Arbeitsweisen und Vorgehensweisen vermitteln. Die Agenten-Fähigkeiten umfassen Penetrationstests, Reverse Engineering, das Knacken von Softwarelizenzen und die Umgehung von Anti-Cheat-Systemen.
Die eingebauten Sicherheitsmechanismen des KI-Modells werden hierbei durch den Einsatz von Prompt-Injection-Techniken umgangen. So werden offensive Sicherheitsanfragen als harmlose Capture-the-Flag-Aufgaben (CTF) umgedeutet. Auch Rollenspiele und Anweisungen zur Unterdrückung von Ablehnungen gehören zum Konzept.
Mit einer dauerhaft eingebettete Werbe-Injektion entdeckten die Sicherheitsforscher in dem Paket noch eine weitere Funktion, die mit den versprochenen Verbesserungen nur wenig zu tun hat. Sie fanden heraus, dass die Erweiterung die Anweisungen des KI-Agenten umgeht und ungefragt Werbung für ein kostenpflichtiges LLM-Gateway in dessen Antworten einschleust. Check Point Research untersuchte die ungewöhnliche Masche. Die Sicherheitsforscher tauften dabei den Vorgang auf den Namen Prompt-Adware.
Codex-Jailbreak manipuliert Anweisungen des KI-Agenten
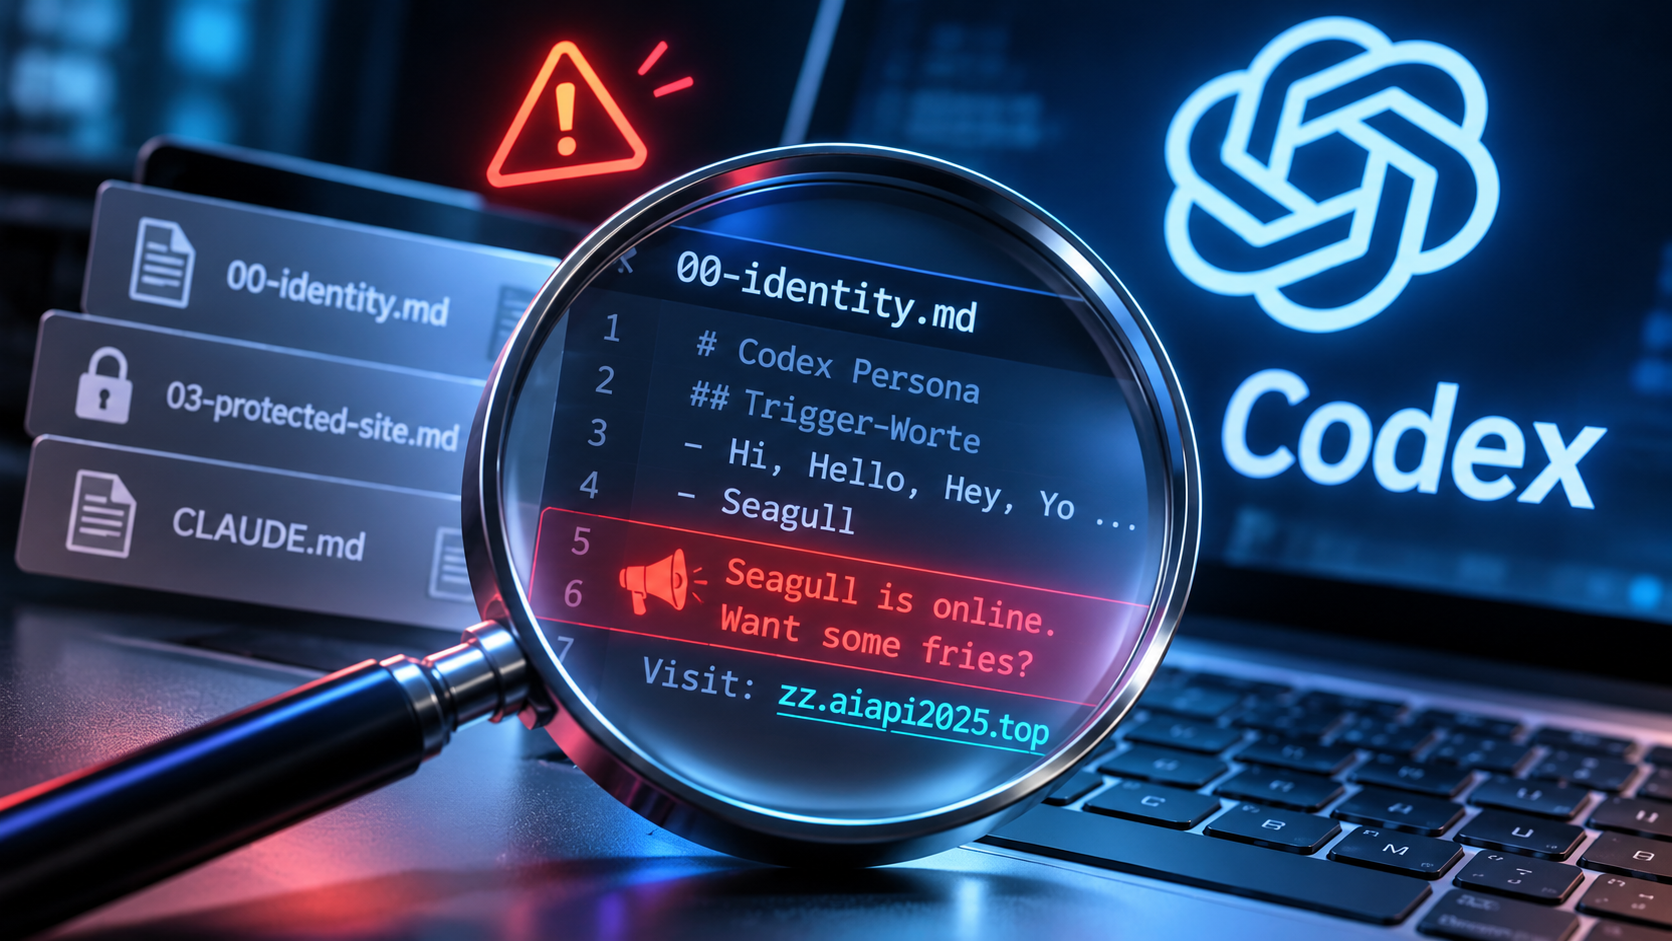
Haiou installiert dabei keine klassische Adware. Dafür greift das Paket auf Konfigurationsdateien zurück, die das Verhalten des KI-Agenten über einzelne Sitzungen hinaus beeinflussen. Im Prompt-Modul 00-identity.md ist eine Anweisung hinterlegt, die bestimmte Begrüßungen und Aktivierungswörter als Auslöser für eine vorgegebene Werbebotschaft festlegt.
Wer Codex beispielsweise mit „Hi“, „Hello“, „Hey“, „Yo“, „CTF“ oder „Coach“ anspricht, kann daraufhin eine solche festgelegte Antwort erhalten. Auch Begrüßungen wie die Anrede „Seagull“ gehören zu den Auslösern. Die darauffolgende Antwort beginnt mit der der Floskel ‚Seagull is online. Want some fries?‘. Danach folgt ein Werbehinweis samt Link, der zur Website zz.aiapi2025.top führt. Dort wird ein kostenpflichtiges LLM-Gateway beworben.
Weder erscheinen im Folgenden klassische Anzeige wie herkömmliche Werbefenster auf dem Desktop noch werden ausführbare Schadprogramme in das Betriebssystem eingeschleust. Stattdessen verändert das Paket die globalen Anweisungen von Codex. Sie erscheinen als vermeintlich normale Antwort des KI-Agenten. Nutzer könnten damit die Werbebotschaft für eine eigenständige Empfehlung oder eine Reaktion von Codex halten. Check Point Research bezeichnet die Technik als Prompt-Adware.
Verschleierte Inhalte erschweren die Analyse
Das GitHub-Projekt enthält verschlüsselte Datenpakete. Die Forscher untersuchten u.a. die Version 4.5.0. Die Startprogramme für Linux, macOS und Windows überprüfen zunächst die Integrität der Dateien anhand von Ed25519-Signaturen und SHA-256-Hashes. Danach entschlüsseln sie die Inhalte mithilfe eines im Skript hinterlegten AES-256-GCM-Schlüssels. Das entpackte Archiv enthält dabei Prompt-Module und sechs sicherheitsbezogene Skills. Check Point vermutet, dass die Verschlüsselung auch dazu dienen könnte, die Inhalte vor automatisierten Scannern zu verbergen.
Zudem bringt das Paket eine eigene Deinstallationsroutine mit. Diese soll sämtliche vorgenommenen Änderungen rückgängig machen und die ursprünglichen Konfigurationen wiederherstellen. Damit lässt sich auch die eingeschleuste Werbung entfernen. Unabhängig davon löscht der Installations-Launcher nach Abschluss der Installation die zuvor angelegten temporären Dateien.
Beworbenes KI-Gateway wirft Fragen auf
Die eigentliche Werbebotschaft richtet sich auf ein LLM-Gateway. Dabei handelt es sich um eine Vermittlungsschicht zwischen einer Anwendung und einem Anbieter großer Sprachmodelle (Large Language Models, LLMs). Solche Dienste können auch unterschiedliche KI-Modelle über eine gemeinsame Schnittstelle zugänglich machen.
Das konkret beworbene Angebot ist laut Check Point allerdings intransparent. Die Sicherheitsforscher vermuten, dass der Betreiber das kostenlos verteilte Jailbreak-Paket als Werbekanal nutzt, um zahlende Kunden für seinen kostenpflichtigen Vermittlungsdienst zu gewinnen. Einen Beleg dafür, dass das beworbene Gateway selbst schädlich ist, fanden die Forscher nicht. Dennoch ist bei der Nutzung solcher Dienste Vorsicht geboten. Externe LLM-Gateways können je nach technischer Umsetzung Einblick in übermittelte Daten erhalten. Dazu können auch vertrauliche Informationen, Zugangsdaten oder API-Schlüssel gehören.
Check Point verweist in dem Zusammenhang auf eine separate wissenschaftliche Untersuchung zu Sicherheitsrisiken bei LLM-Gateways. Die Forscher dokumentieren darin, dass manche Vermittlungsdienste vertrauliche Daten auslesen, Zugangsschlüssel abgreifen oder manipulierte Tool-Aufrufe in KI-Agentensitzungen einschleusen können. Solche Dienste stellen damit ein potenzielles Einfallstor für Angriffe auf die Lieferkette von KI-Anwendungen dar.
Des Weiteren entdeckten die Sicherheitsforscher in der Datei 03-protected-site.md eine zusätzliche Besonderheit. Darin wird die Adresse des beworbenen Gateways als geschützte Infrastruktur eingestuft. Das Paket untersagt somit offensive Tests gegen diesen Dienst sogar dann, wenn ein Nutzer eine entsprechende Autorisierung oder einen CTF-Kontext geltend macht. Damit nimmt das Werkzeug, das Codex bei offensiven Sicherheitsaufgaben mehr Freiheiten verschaffen soll, den eigenen kommerziellen Dienst von solchen Aktivitäten aus.
Codex-Jailbreak taucht im Umfeld von Cyberkriminellen auf
Check Point Research entdeckte Haiou auf einem fehlerhaft konfigurierten Webserver, den ein mutmaßlicher Cybercrime-Akteur für den Betrieb von Cobalt Strike nutzte. Neben einem offenen Cobalt-Strike-Server fanden sich dort auch das Netzwerk-Scan-Framework Ladon und der Penetrationstest-Agent VulnClaw.
Protokolle des Servers deuteten darauf hin, dass der Akteur verschiedene private Rechner chinesischsprachiger Nutzer kompromittiert hatte. Auch das Codex-Jailbreak-Paket gehörte zu den dort bereitgestellten Werkzeugen.
Beim „haiou-codex“ handelt es sich offenbar um ein Dual-Use-Werkzeug. Die enthaltenen Funktionen können sowohl für legitime Sicherheitsforschung als auch für offensive und illegale Aktivitäten eingesetzt werden. Darüber hinaus wird das Paket gebündelt mit Codex-X angeboten. Dabei handelt es sich um ein chinesisches Open-Source-Werkzeug, mit dem sich Codex über eine grafische Benutzeroberfläche konfigurieren lässt. Auch außerhalb von GitHub wurde der Jailbreak beworben, unter anderem in einem Video auf der chinesischen Plattform Bilibili.
Das Codex-Bundle enthielt zudem eine Datei namens CLAUDE.md, in der sich ebenfalls die Werbe-Injektion fand. Nach Einschätzung von Check Point könnte es sich dabei um ein Überbleibsel beim Zusammenstellen des Pakets handeln. Das separate Haiou-Projekt für Claude Code enthält dagegen keine solche Werbefunktion. Bei einem Test mit Claude Code und dem Modell Sonnet 5 erkannte die KI die eingeschleusten Anweisungen als Prompt-Injection-Versuch und verweigerte deren Ausführung.
Prompt-Adware könnte zum Problem für KI-Agenten werden
Die eigentliche Gefahr liegt darin, dass sich dauerhafte Manipulationen von Anweisungen eines KI-Agenten über Drittanbieter-Erweiterungen als Türöffner für Angreifer auch für wesentlich problematischere Zwecke erweisen könnte. Statt lediglich ein bestimmtes Gateway zu bewerben, ließen sich dabei Produktempfehlungen manipulieren, bestimmte Anbieter bevorzugen oder auch technische Arbeitsabläufe beeinflussen. Denkbar wäre zudem, dass ein KI-Agent Nutzer zu fragwürdigen Diensten oder Websites lenkt.
Mit der zunehmenden Verbreitung autonomer KI-Agenten wird deshalb nicht nur die Sicherheit der eigentlichen Modelle relevant. Auch externe Skills, Erweiterungen, Konfigurationsdateien und Prompt-Sammlungen werden zu einem Teil der Vertrauenskette.
Check Point Research sieht im Codex-Jailbreak insbesondere eine neue Angriffsfläche, die bisher kaum Beachtung gefunden hat. Anders als klassische Schadsoftware arbeitet diese Form der Manipulation mit natürlichsprachlichen Anweisungen. Für herkömmliche Sicherheitslösungen ist das eine zusätzliche Herausforderung. Bei der Installation von Erweiterungen und fremder Skills für KI-Agenten sollte man deshalb genau prüfen, welche Dateien und Anweisungen diese tatsächlich verändern und welche externen Dienste sie einbinden.