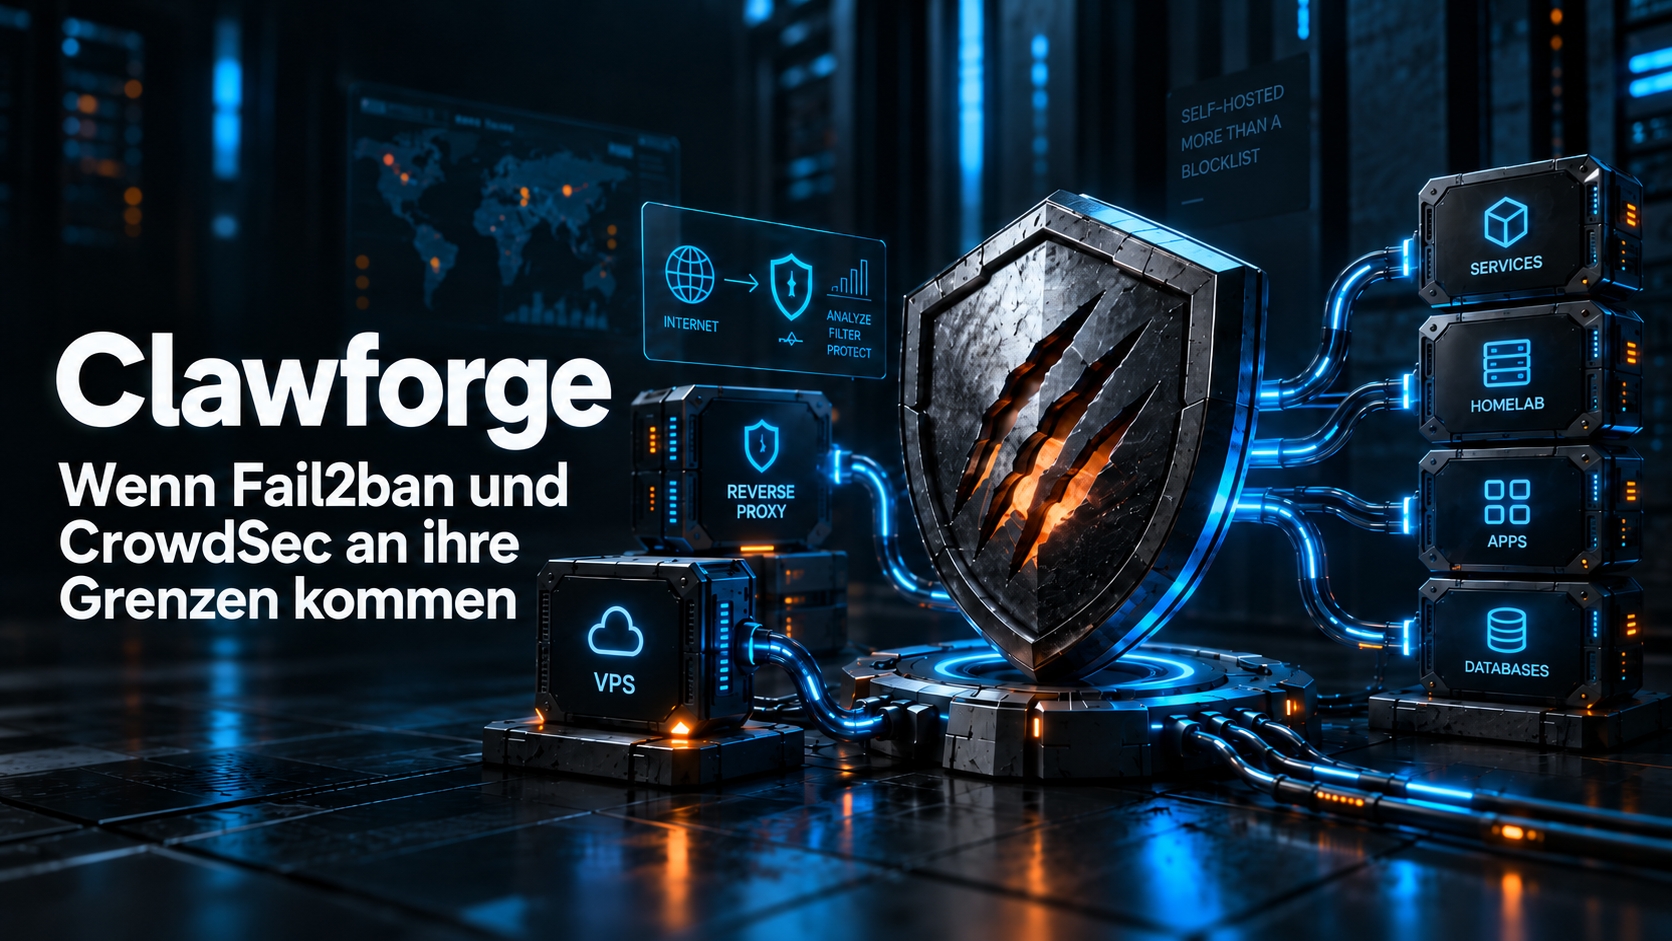
Das Open-Source-Projekt Clawforge verbindet Sicherheitsereignisse aus mehreren Diensten und bewertet sie anhand eigener Regeln.
Fail2ban und CrowdSec sind Sicherheitstools, die Administratoren häufig auf Linux-Servern eingesetzen. Beispielsweise geschieht dies, um SSH, WordPress, Nginx oder Apache vor Angriffen zu schützen. Doch sie kommen unter bestimmten Voraussetzungen an ihre Grenzen. Clawforge sorgt für Abhilfe.
Was ist Clawforge?
Dies ist eine in Rust programmierte Sicherheitssoftware. Hier findet man das Repository. Sie sammelt Informationen über mögliche Bedrohungen aus verschiedenen Quellen und analysiert die Netzwerkdaten. Daraus ermittelt sie, wie riskant oder vertrauenswürdig eine IP-Adresse oder eine andere Verbindung ist. Die Ergebnisse können anschließend über eine Schnittstelle (API) von anderen Sicherheitsprogrammen genutzt werden.
Fail2ban und CrowdSec sind bekannte Werkzeuge, um auffällige Zugriffe zu erkennen und entsprechend zu reagieren. Für viele Server reicht dieser Ansatz aus, da anhand vorhandener Logs bekannte Angriffsmuster erkannt und anschließend vordefinierte Maßnahmen ausgelöst werden können.
Bei meinem eigenen Setup entstand jedoch irgendwann ein anderes Problem. Das eigene Homelab ist in den letzten Jahren immer größer geworden. Was einmal mit ein paar Docker-Containern anfing, besteht inzwischen aus mehreren produktiven Diensten, die nicht mehr nur lokal laufen. Ein Teil dieser Dienste hängt hinter dem eigenen VPS. Tailscale verbindet die Systeme untereinander, während der VPS als Einstiegspunkt für verschiedene Anwendungen dient.
Mit wachsender Infrastruktur veränderte sich jedoch auch die Situation. Die einzelnen Komponenten liefern zwar viele Informationen, betrachten aber jeweils nur ihren eigenen Bereich. HAProxy sieht die eingehenden Anfragen. Die Container schreiben ihre Logs, die Anwendungen melden eigene Fehler. Was fehlte, war eine Stelle, an der diese Informationen zusammenlaufen.
Ein fehlgeschlagener Login ist noch kein Angriff. Eine Anfrage auf einen nicht vorhandenen Pfad auch nicht. Wenn dieselbe Adresse jedoch verschiedene Scanner-Pfade abfragt, wiederholt Login-Versuche startet und über mehrere Dienste hinweg auffällig wird, ergibt sich aber ein anderes Bild.
Warum bestehende Lösungen nicht immer reichen
Die Frage, warum dafür ein eigenes Projekt aufgebaut wird, liegt natürlich nahe. Fail2ban ist schließlich seit Jahren ein bewährtes Werkzeug. Es wertet Logs aus, erkennt bekannte Muster und kann entsprechend reagieren. Für viele einzelne Server ist das vollkommen ausreichend.
CrowdSec geht inzwischen jedoch deutlich weiter, da es eine übergreifende Betrachtung von Angriffsmustern ermöglicht. Bei der Infrastruktur daheim kam aber noch eine andere Problematik dazu.
Es gibt nicht nur einen Dienst mit einem einzelnen Logfile, sondern mehrere produktive Anwendungen hinter einem gemeinsamen Einstiegspunkt. Die Informationen stammten aus unterschiedlichen Quellen und waren verteilt. Fail2ban betrachtet dagegen einen einzelnen Dienst. CrowdSec betrachtet dagegen Ereignisse über seine eigene Architektur. Was fehlte, war eine Ebene dazwischen.
Benötigt wurde nicht die nächste Liste mit gesperrten IP-Adressen, sondern die Möglichkeit, Ereignisse aus verschiedenen Quellen zusammenzuführen und anhand eigener Regeln zu bewerten. Ein fehlgeschlagener Login, ein Scanner-Zugriff über HAProxy und eine auffällige Adresse aus einer anderen Quelle sind jeder für sich betrachtet nur einzelne Hinweise. Zusammen können sie jedoch ein bestimmtes Muster aufzeigen, das es einem ermöglicht, die Bedrohungslage besser einzuschätzen.
Aus OpenClaw Sentinel wurde Clawforge
Ursprünglich war dieser Bereich Teil von OpenClaw Sentinel. Während der Entwicklung wurde jedoch deutlich, dass es sinnvoll ist, die Funktionen rund um die Ereignisanalyse, Regeln und kontrollierte Reaktionen unabhängig davon anzubieten. So entstand Clawforge.
Die Ereignisse aus den verschiedenen Quellen laufen zusammen, die Software bewertet sie anhand der individuell vom Nutzer festgelegten Regeln.
Nicht jede Auffälligkeit ist ein Angriff
Eine einzelne Auffälligkeit sagt meistens wenig aus. Erst mehrere Ereignisse zusammen ergeben ein Bild. Clawforge speichert diese Informationen, bewertet Zusammenhänge und kann dadurch verschiedene Hinweise gemeinsam betrachten. Mit den gespeicherten Ereignissen entsteht mit der Zeit ein Bild der eigenen Infrastruktur.
Vergangene Ereignisse liefern zusätzliche Informationen für spätere Bewertungen. Eine Analyse beginnt dadurch nicht jedes Mal bei null.
Die KI analysiert, entscheidet aber nicht
Bei Clawforge kann ein KI-Modell Ereignisse erklären, Zusammenfassungen erstellen oder bei der Analyse unterstützen. Die Entscheidung über Sperren oder Änderungen an der Infrastruktur hängen jedoch weiterhin von den selbst definierten Regeln ab.
Eure Daten bleiben lokal bei euch
Zu den Features gehört ein eigenes Dashboard, API-Zugriffe, eine Rollenverwaltung und Audit-Protokolle. So bleibt nachvollziehbar, was passiert ist und welche Reaktion Clawforge ausgelöst hat. Die Sicherheitsdaten bleiben dabei in der eigenen Umgebung.
Ein technisches Problem sorgte letztlich für ein offenes Software-Projekt. Clawforge entstand aus der Not heraus, das eigene Setup irgendwie effektiv gegen Angriffe von außen abzusichern. Ursprünglich war nie geplant, eine eigene Sicherheitslösung zu entwickeln.
Im Vordergrund steht der Anspruch, auch bei mehreren produktiven Diensten den Überblick zu behalten und die Ereignisse nicht mehr nur einzeln zu betrachten. Wer sich mit dem Projekt beschäftigen möchte, ist eingeladen, Clawforge weiterzuentwickeln. Die Software wurde unter der Apache Lizenz 2.0 veröffentlicht.