InjectEave zeigt, wie elektromagnetische Angriffe Signale aus elektronischen Geräten aus der Ferne rekonstruieren können.
Mit einer neuen Angriffstechnik namens InjectEave haben Forscher demonstriert, wie sich Informationen aus elektronischen Geräten über elektromagnetische Nebenkanäle aus der Entfernung rekonstruieren lassen. Hierbei nutzten sie eine elektromagnetische Einstrahlung und die nichtlinearen Eigenschaften analoger Hardware, die Signale unbeabsichtigt in einen auswertbaren Frequenzbereich verschieben kann.
Wie The Register berichtet, erprobten die Forscher den Angriff an elf handelsüblichen Geräten aus verschiedenen Kategorien. Bei Kopfhörern gelang es den Forschern, Audiosignale über mehrere Meter Entfernung zu rekonstruieren. Eine Demonstration mit zusätzlicher HF-Verstärkung erreichte dabei sogar eine Distanz von bis zu 30 Metern.
InjectEave: Angriff setzt an Hardware an
Hinter InjectEave steht ein Forschungsteam um Haoran Yan, Ziyu Shao, Shuhao Zhang und Yan Long von der Hong Kong University of Science and Technology sowie Qinhong Jiang von der Hong Kong Polytechnic University. Ihre Arbeit mit dem Titel „Injected and Leaked: Actively Inducing Side-Channel Leakage Using Electromagnetic Injection and Hardware Nonlinearity“ wurde auf der USENIX Security 2026 vorgestellt.
InjectEave demonstriert einen Angriff auf der physikalischen Ebene elektronischer Geräte. Das Forscher-Team nutzt dabei die Nichtlinearität analoger Komponenten in elektronischen Schaltungen aus. Dazu zählen beispielsweise Verstärker, Analog-Digital-Wandler, Leistungswandler und Schalt-MOSFETs. Treffen das eingespeiste elektromagnetische Signal und ein im Gerät verarbeitetes Nutzsignal auf eine solche nichtlineare Komponente, entstehen durch deren Nichtlinearität zusätzliche Frequenzanteile.
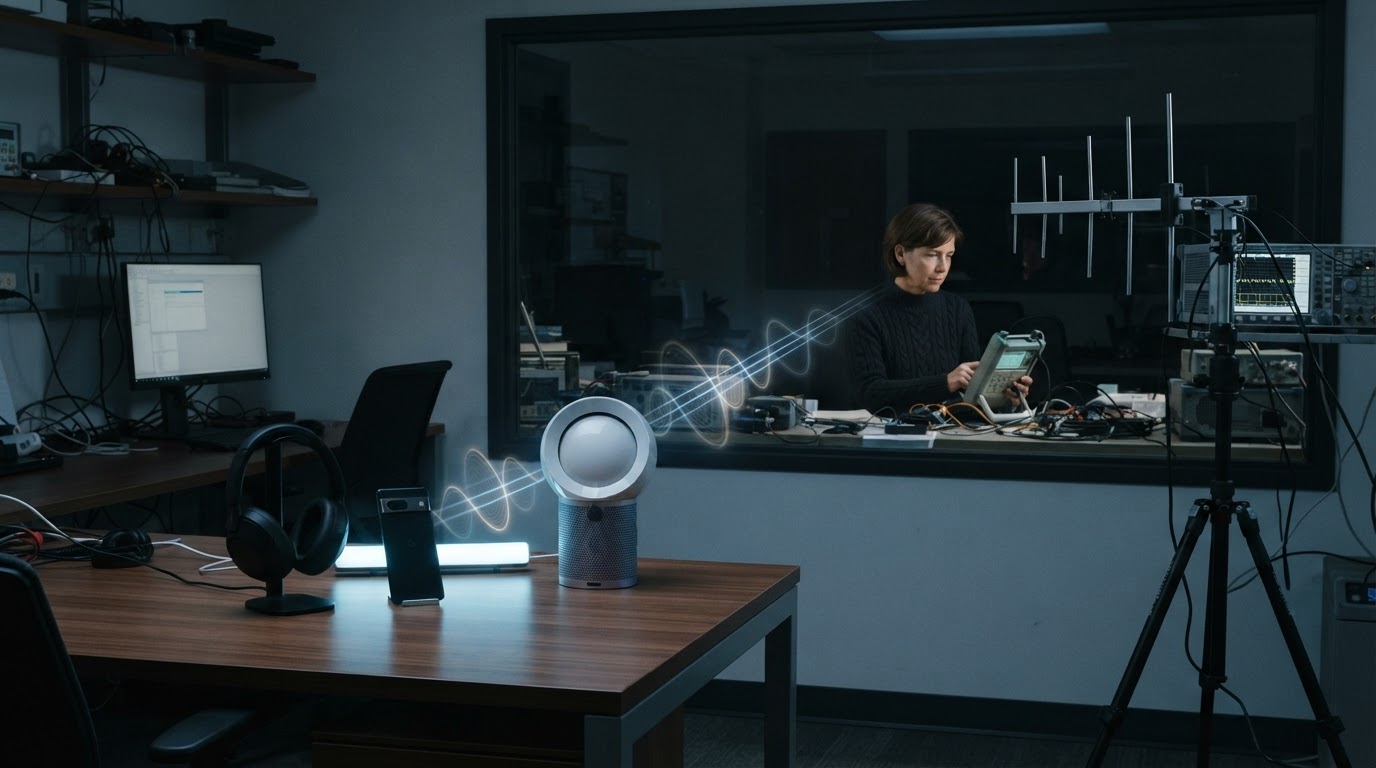
Für den Angriff bringen die Forscher ein elektromagnetisches Signal in die Nähe des Zielgeräts. Trifft dieses auf eine nichtlineare Komponente, wechselwirkt es mit dem dort verarbeiteten Nutzsignal. Das Zusammenspiel aus eingespeistem Signal, Hardware und Nutzsignal erzeugt dabei zusätzliche Signalanteile, in denen sich Informationen des ursprünglichen Signals wiederfinden. Diese können als elektromagnetische Emissionen aus dem Gerät austreten und von außen erfasst werden.
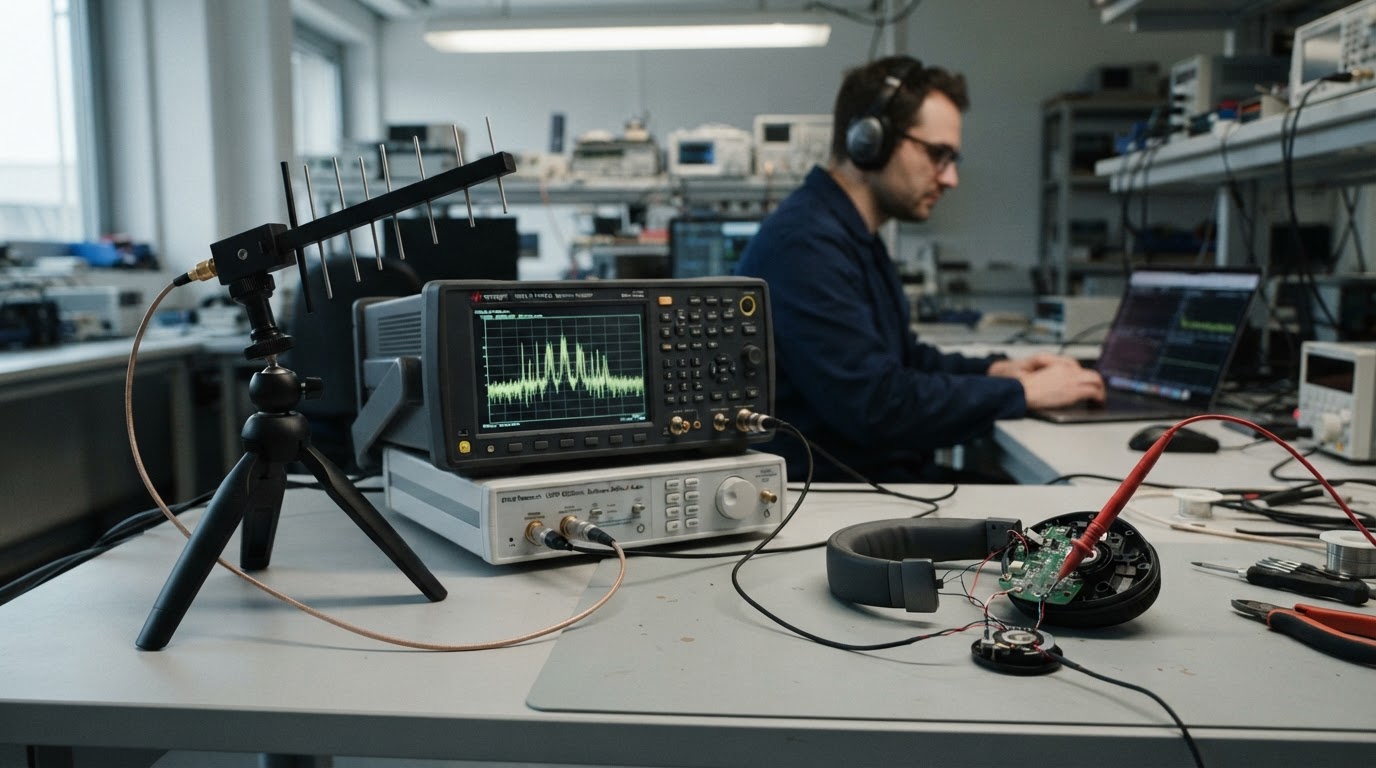
Die für die Versuche verwendete Ausstattung bestand u.a. aus einem Software-Defined Radio (SDR) vom Typ USRP B210, Sende- und Empfangsantennen sowie einem Spektrumanalysator. Ein Laptop diente zur Steuerung des Software-Defined Radios (SDR). Für größere Entfernungen setzten die Forscher zusätzlich einen HF-Leistungsverstärker ein.
Auf diese Weise entsteht ein elektromagnetischer Seitenkanal. Das ursprüngliche Signal muss dabei nicht über eine Funkverbindung übertragen werden. Die durch die Wechselwirkung entstehenden elektromagnetischen Emissionen können Informationen über die im Gerät verarbeiteten Signale nach außen tragen und damit eine Rekonstruktion ermöglichen.
Von Kopfhörern bis zu smarten Geräten
Für ihre Untersuchung testeten die Forscher elf unterschiedliche handelsübliche Geräte. Das Spektrum reichte von kabelgebundenen und drahtlosen Kopfhörern bzw. Ohrhörern über ein VoIP-/Festnetztelefon bis hin zu smarten Lampen und Ventilatoren.
Der Angriff beruht dabei auf den Eigenschaften der jeweiligen analogen Schaltungen und ihrer elektromagnetischen Kopplung. Bei den Audiogeräten konnten die Forscher die abgegriffenen Signale rekonstruieren. Dazu erfassen sie die durch die Signalverarbeitung entstehenden elektromagnetischen Emissionen. Aus diesen lassen sich die verarbeiteten Audiosignale rekonstruieren.
InjectEave nutzt somit die vorhandene Elektronik des Geräts als unbeabsichtigten Seitenkanal. Bei Kopfhörern und dem VoIP-Telefon konnten die Forscher Audiosignale rekonstruieren. Bei den smarten Ventilatoren ließ sich hingegen die Drehzahl aus dem erfassten Signal ableiten, bei den Lampen waren Rückschlüsse auf die Helligkeit möglich.
Die Forscher weisen darauf hin, dass nichtlineare Komponenten in Computersystemen weit verbreitet sind. Audio ist dabei nur eine mögliche Informationsquelle. Grundsätzlich können auch Leistungsaufnahme, Steuer- und Zustandsinformationen oder analoge Sensordaten über einen solchen Seitenkanal nach außen gelangen. Damit kommt InjectEave grundsätzlich für zahlreiche elektronische Geräte infrage, sofern diese entsprechende nichtlineare Komponenten enthalten.
Abhören aus mehreren Metern Entfernung
Die mögliche Reichweite des InjectEave-Angriffs hängt stark vom jeweiligen Gerät, den verwendeten Antennen und der Versuchsanordnung ab. Bei den von den Forschern untersuchten Geräten lag die maximal demonstrierte Angriffsreichweite im Allgemeinen zwischen einem und sechs Metern. Bei einzelnen Kopfhörermodellen konnten die Forscher dabei Entfernungen von bis zu sechs Metern erreichen.
Die von den Forschern benannte Reichweite von 30 Metern stammt aus einer Demonstration, bei der zusätzliche Hochfrequenzverstärkung eingesetzt wurde. Trotzdem zeigen die Versuche, dass die räumliche Trennung zwischen Angreifer und Zielgerät kein grundsätzliches Hindernis darstellen muss. In einer weiteren Demonstration gelang die Signalgewinnung sogar durch eine 30 cm starke Betonwand bei einer Entfernung von ca. einem Meter.
Verschlüsselung schützt nicht vor Seitenkanal-Angriff
Selbst wenn die Kommunikation zwischen zwei Geräten verschlüsselt ist, können physikalische Nebenkanäle noch Informationen über die Verarbeitung innerhalb der Hardware preisgeben. Die Forscher sehen deshalb insbesondere technische Gegenmaßnahmen auf Hardwareebene als relevant an. Dazu gehören unter anderem eine bessere Abschirmung, geeignete Filter sowie konstruktive Maßnahmen, die eine unerwünschte elektromagnetische Kopplung reduzieren.