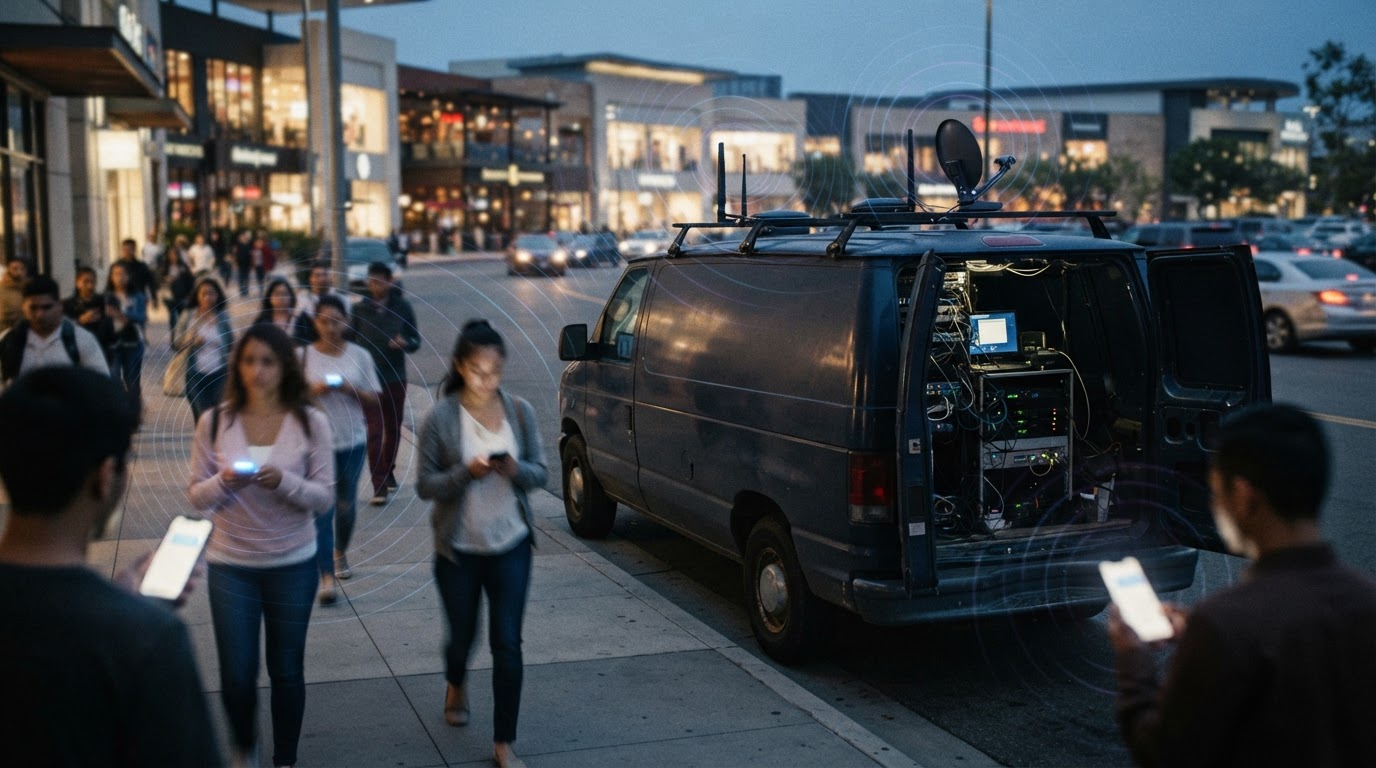
SMS-Blaster: Ein rollender Funkmast schleuste Fake-SMS auf Handys. Die britische Polizei beschlagnahmte erstmals solche Betrugstechnik.
Mit einem SMS-Blaster im Lieferwagen, Fake-Nachrichten im großen Stil und ca. 8.000 kompromittierte Kartendaten hat die britische Polizei einen ungewöhnlichen Smishing-Fall aufgeklärt. Der mobile Funkmast konnte Sicherheitsmechanismen der Mobilfunknetze umgehen und gefälschte SMS direkt an Handys in der Umgebung schicken. Nun muss der Betreiber für mehrere Jahre ins Gefängnis.
SMS-Blaster im Lieferwagen versteckt
In Großbritannien stießen Ermittler erstmals auf einen SMS-Blaster, der für Betrugszwecke eingesetzt wurde. Wie die City of London Police in einer Pressemitteilung bekannt gab, nahm der Fall bereits im Mai 2024 seinen Anfang. Damals beobachteten Ermittler im Umfeld des Trafford Shopping Centre eine hohe Zahl betrügerischer SMS, die an Menschen in der Umgebung übertragen wurden. Die Spur führte schließlich zu einem Lieferwagen auf dem Parkplatz.
Im Fahrzeug befand sich der damals 43-jährige Mohammed Faiyaz Iqbal aus Preston. Bei der Durchsuchung stießen die Beamten zunächst auf mehrere Mobiltelefone im vorderen Bereich. Im hinteren Teil des Lieferwagens entdeckten die Beamten hingegen ein SMS-Blasting-System, das in eigens dafür angefertigten Holzfächern verborgen war.
Die Konstruktion war eigens für den mobilen Einsatz ausgelegt. Zur Ausrüstung gehörten Stromversorgungen, WLAN-Komponenten und Antennen, die im Dach des Fahrzeugs installiert waren. Die Technik war zum Zeitpunkt der Beschlagnahmung eingeschaltet und wurde zusammen mit Anwendungen auf den Mobiltelefonen betrieben.
Ein Funkmast auf Rädern
In diesem Fall fungierte die SMS-Blaster-Anlage als unerlaubte Mobilfunkantenne. Sie konnte SMS direkt an Mobiltelefone in der näheren Umgebung übertragen. Damit erhielten die Betrüger die Möglichkeit, ihre Nachrichten unmittelbar auf den Geräten potenzieller Opfer zu platzieren. Für eine effiziente Arbeitsweise ließ sich der mobile Funkmast dorthin bringen, wo sich möglichst viele Menschen aufhielten. Ein Lieferwagen wurde damit zur mobilen Spam-Station.
Die britischen Ermittler sehen darin ein Beispiel dafür, wie sich Betrug technisch weiterentwickelt. Detective Chief Inspector Andrew Little von der Dedicated Card and Payment Crime Unit (DCPCU) erklärte, der Fall zeige, wie weit Täter gingen, um Opfer in großem Maßstab ins Visier zu nehmen.
So trickst der SMS-Blaster Smartphones aus
Gewöhnlich filtern Mobilfunkanbieter gefährliche SMS-Nachrichten. Demzufolge erreicht nur ein Bruchteil davon die Empfänger. Findige Betrüger lassen sich dadurch jedoch nicht aufhalten. Bereits im Juli 2025 wies Kaspersky auf eine damals neue Betrugsmasche, das SMS-Blasting, hin. Dabei umgehen Kriminelle herkömmliche Filtermechanismen, indem sie einen eigenen, fingierten Mobilfunkmast einsetzen. Smartphones in dessen Reichweite werden dadurch direkt mit betrügerischen SMS beschickt ohne dass die Täter die Telefonnummern ihrer potenziellen Opfer kennen müssen.
Technisch nutzt ein solcher SMS-Blaster Schwächen des alten Mobilfunkstandards 2G. Das Gerät gibt sich in der Umgebung als regulärer Mobilfunkmast aus und kann Smartphones dazu bringen, sich mit dieser gefälschten Basisstation zu verbinden. Anders als bei modernen 3G-, 4G- und 5G-Verbindungen ist die gegenseitige kryptografische Authentifizierung bei 2G nicht zwingend vorgesehen.
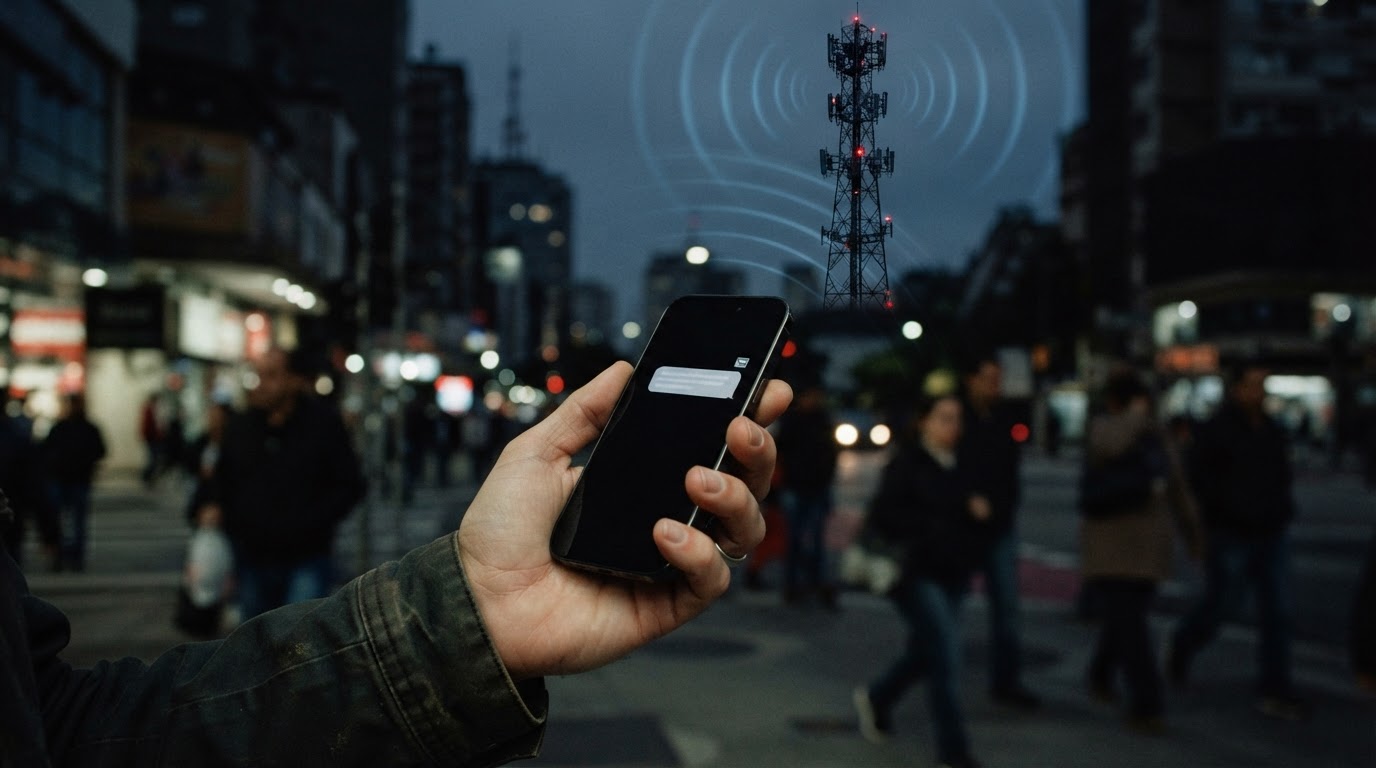
Die Masche bringt den Tätern den Vorteil, dass sie dafür keine Datenbank mit den Telefonnummern ihrer Opfer benötigen. Grundsätzlich können damit kompatible Smartphones in Reichweite angesprochen werden, die sich mit dem manipulierten Funkmast verbinden. Laut Kaspersky kann die Reichweite je nach Gerät und Empfangsbedingungen zwischen etwa 500 und 2.000 Metern variieren. Für Kriminelle sind damit Einkaufszentren, Geschäftsviertel oder andere stark frequentierte Orte besonders relevant.
Direkt nach der Übermittlung der gefälschten SMS wird die Verbindung wieder beendet. Das Smartphone kehrt danach zu seinem regulären Mobilfunknetz zurück. Für den Nutzer bleibt der Angriff deshalb weitgehend unsichtbar. Die betrügerische Nachricht zeigt sich auf dem Gerät als gewöhnliche SMS.
Fake-SMS im Namen von Royal Mail
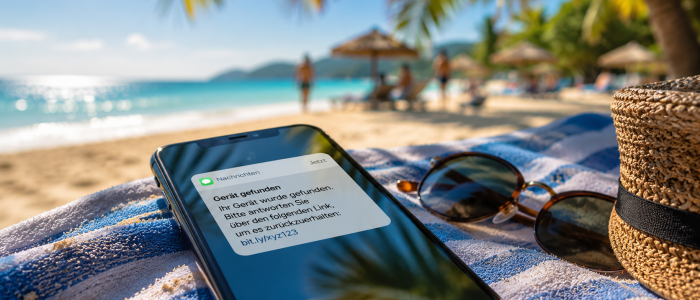
Wie die City of London Police mitteilte, nutzte Iqbal die Technik für Smishing, also Phishing per SMS. Dabei tarnten sich die Nachrichten als Mitteilungen seriöser Unternehmen und Organisationen. Unter anderem gab sich der Täter in den betrügerischen SMS als Royal Mail aus. Die Empfänger sollten so dazu gebracht werden, Zahlungs- oder persönliche Daten preiszugeben.
Bei der Auswertung der sichergestellten Mobiltelefone stießen die Ermittler auf 7.859 kompromittierte Zahlungskartendaten. Die Hausdurchsuchung bei Iqbal brachte zudem weiteres kompromittiertes Bankmaterial ans Licht. Ferner fanden die Beamten drei gefälschte britische Führerscheine. Diese wurden laut Polizei dazu verwendet, Bankkonten unter vorgetäuschten Identitäten einzurichten und darüber kriminelle Einnahmen zu waschen.
3 Jahre und 8 Monate Haft für SMS-Betrüger
Die britischen Behörden klagten Iqbal wegen Betrugs durch falsche Angaben, des Besitzes von Gegenständen zur Verwendung bei Betrug, des Erwerbs und Besitzes krimineller Vermögenswerte sowie wegen des Besitzes gefälschter Identitätsdokumente an. Hinzu kam noch ein Vorwurf wegen der unerlaubten Nutzung von Funkanlagen.
Iqbal bekannte sich bei seiner ersten Anhörung am 9. März 2026 schuldig. Am 28. August 2026 wurde er zu drei Jahren und acht Monaten Haft verurteilt. Zunächst hielt das Gericht eine Strafe von fünf Jahren und sechs Monaten als angemessen. Wegen seines Schuldeingeständnisses wurde diese jedoch um ein Drittel reduziert.
Bei den Ermittlungen arbeiteten die Beamten der DCPCU mit mehreren Mobilfunkbetreibern zusammen. Beteiligt waren u.a. BT, Virgin Media O2, VodafoneThree und Sky sowie das National Cyber Security Centre und Ofcom.
SMS-Blaster: Diese Maßnahmen helfen
Kaspersky weist darauf hin, dass eine Möglichkeit, sich vor SMS-Blasting zu schützen, darin besteht, die Nutzung von 2G auf dem Smartphone zu deaktivieren. Das kann diese Form des Angriffs erschweren, da SMS-Blaster auf den älteren Mobilfunkstandard setzen. Auf neueren Android-Geräten lässt sich 2G je nach Hersteller und Modell abschalten. Einige aktuelle Smartphones können zudem vor Verbindungen mit verdächtigen 2G-Funkzellen warnen.
Bei iPhones gibt es dafür keine separate Einstellung. Hier lässt sich die 2G-Nutzung über den Blockierungsmodus unterbinden. Allerdings werden neben 2G dabei auch zahlreiche weitere Funktionen des iPhones eingeschränkt.
Ganz ohne technische Einstellungen bleibt Misstrauen gegenüber unerwarteten SMS eine der wirksamsten Schutzmaßnahmen. Wer eine Nachricht von einer Bank, einem Paketdienst oder einem anderen bekannten Unternehmen erhält, sollte darin enthaltene Links nicht anklicken.
Auch eine Nutzung von Sicherheitssoftware kann verdächtige Nachrichten erkennen und den Aufruf bekannter Phishing-Seiten blockieren. Einen gesunden Menschenverstand ersetzt allerdings auch die beste Sicherheitslösung nicht. Eine SMS, die zu einer schnellen Zahlung, einer angeblichen Kontobestätigung oder zur Eingabe sensibler Daten drängt, sollte grundsätzlich als Warnsignal verstanden werden.