Am Donnerstag gab der Macher des Portals DODI Repacks bekannt, dass er seine Login-Daten schon vor Tagen an Dritte weitergegeben hat.
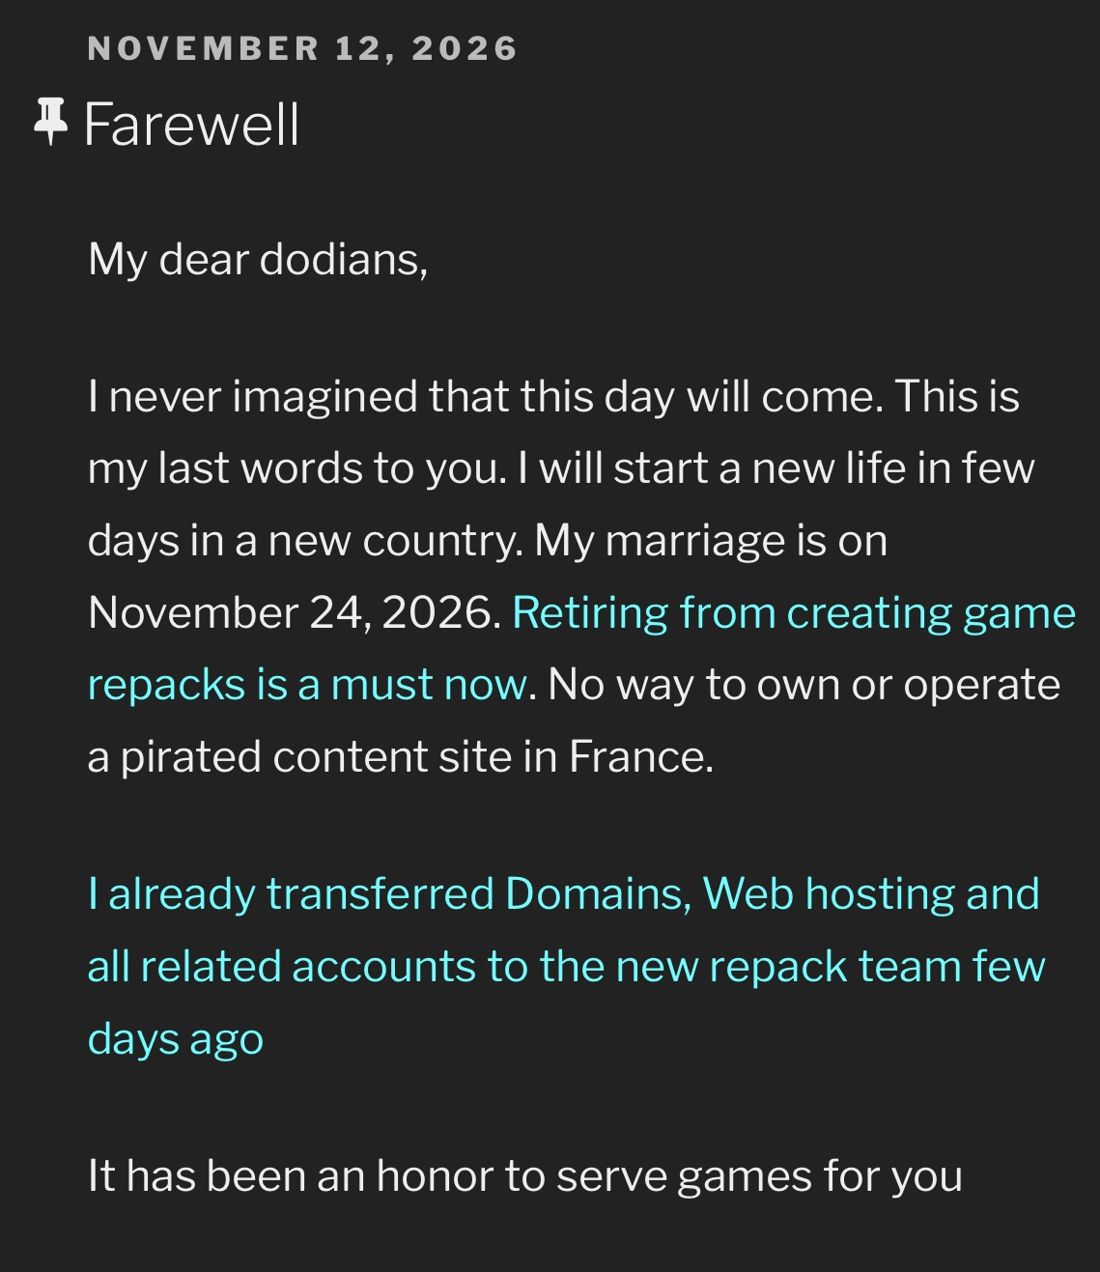
Bei r/CrackWatch diskutiert man seit dem gestrigen Donnertag über die Hintergründe der Verabschiedung des Machers des Portals DODI Repacks. Er schrieb auf seiner Website, er habe sich nie vorstellen können, dass dieser Tag kommen würde. DODI plant, in wenigen Tagen in Frankreich „ein neues Leben zu beginnen„. Angeblich findet am 24. November die zuvor angekündigte Hochzeit mit seiner Lebensgefährtin statt. Wir haben im Mai diesen Jahres über seine Pläne berichtet.
Zu viele Details in DODIs Abschiedsbrief?
Wie er schreibt, sei es nun aus Sicherheitsgründen „unumgänglich„, sich von der Erstellung der Spiele-Repacks zurückzuziehen. In Frankreich sei es für ihn aufgrund der Rechtslage „unmöglich„, eine Website mit raubkopierten Inhalten zu betreiben. Merkwürdig ist allerdings, dass jemand, der von den Rechteinhabern länderübergreifend gesucht wird, auf die Idee kam, den exakten Tag seiner Hochzeit öffentlich bekannt zu geben.
Bei Reddit wurden direkt nach Bekanntwerden kritische Stimmen laut, die bemängeln, dass DODI viel zu viele verräterische Informationen verstreut hat. Manche User von r/CrackWatch glauben, dass die Geschichte wahrscheinlich zumindest in mehreren Punkten nicht der Wahrheit entspricht. Wer weiß, womöglich plant er tatsächlich irgendwo im Ausland zusammen mit seiner Partnerin zu leben und dort zu arbeiten. Doch was von seinen Angaben stimmt oder frei erfunden ist, das ist und bleibt reine Spekulation.
Login-Daten wurden bereits weitergegeben
Zudem gab der Repacker bekannt, er habe „die Domains, das Webhosting und alle zugehörigen Konten bereits vor einigen Tagen an das neue Repack-Team übertragen„. Es war ihm eine Ehre, uns mit Spielen zu versorgen. Fakt ist, das Game geht weiter, Dritte werden sein Tun übernehmen. Tatsache ist auch, der Druck der Rechteinhaber auf die IT-Dienste, die die Website unter dodi-repacks.site unterstützen, ist in den letzten Jahren ohne Zweifel merklich gestiegen. Der Druck wird mit Sicherheit noch weiter zunehmen. In Anbetracht der Popularität ist es wohl auch nur noch eine Frage der Zeit, bis die CUII die aktiven Domains dieses Warez-Blogs sperren lassen wird.
DODI Repacks als Malwareschleuder?
Im Februar diesen Jahres berichtete das Sicherheitsunternehmen Cyderes über eine längerfristig angelegte Malwarekampagne. Davon sollen seit April 2025 bis zu 400.000 PCs betroffen gewesen sein. Täglich kamen rund 5.000 neue Kontakte hinzu, die ihre Hardware damit in Gefahr brachten. Die genaue Opferzahl hat natürlich bis dato niemand benennen oder bestätigen können.
Als Quelle nannten die Sicherheitsforscher den allseits bekannten Warez-Blog von DODI. Mit der Malware wurden die Archive der Rpacks von „Far Cry„, „FIFA“, „Need for Speed“ und „Assassin’s Creed“ verseucht. Anfangs startete der RenEngine Loader nach der Ausführung des Games unbemerkt die Schadsoftware namens HijackLoader. Diese war dann für die Installation des Infostealers zuständig. Dieser hatte laut Cyderes die Aufgabe, gespeicherte Browser-Cookies, Informationen zu Krypto-Wallets, Passwörter und weitere persönliche Daten abgreifen. Die Malware ging clever vor. Sie nutzte verschiedene Techniken, um bei Windows gleichzeitig aktive Antivirenprogramme und automatische Sicherheitsanalysen auszutricksen.
Die Frage ist jetzt natürlich, ob dies überhaupt mit oder ohne Wissen des Blog-Admins möglich war. Was meint ihr? Hinterlasst uns bitte eure Meinung bei uns im Forum, in unserer öffentlichen Signal-Gruppe oder bei Telegram.
📢 Täglich neue Interviews, News oder Tests frei Haus? Kein Problem! Folge uns einfach bei Bluesky, Discord oder Mastodon, um keine Neuigkeiten mehr zu den Themenbereichen Copyright, Datenschutz, IT-Sicherheit oder Netzpolitik zu verpassen.