Manipulierte Ledger-Wallets, Trezor-Verdacht und Chipfehler bei YubiKey und COLDCARD. Wie laufen die Angriffe auf die Sicherheitshardware?
Kriminelle haben echte Ledger-Wallets geöffnet, zusätzliche Elektronik eingebaut und die Hardware als angebliche Online-Händler an Endkunden verkauft. Die dabei eingesetzten Spionagechips lasen während der Einrichtung die Wiederherstellungswörter vom Display ab und schickten sie über Mobilfunk an die Täter. Den Sicherheitschip mussten sie dafür nicht knacken. Beim Hersteller Trezor liegt inzwischen ein ähnlicher Verdachtsfall vor.
Auch andere Hersteller haben mit Problemen zu kämpfen. Bei COLDCARD führte ein Firmwarefehler zu schwachen Wiederherstellungsphrasen, während Forscher bei älteren YubiKeys und Nitrokeys Angriffe auf die verwendete Kryptografie demonstrierten. Das Vertrauen in ein kleines Stück Hardware setzt voraus, dass nicht nur der verbaute Chip, sondern das gesamte Gerät ausreichend vor Manipulationen geschützt ist. Auch Display, Firmware und weitere Komponenten können zum Einfallstor für Angreifer werden.
Ledger: Spionagechips bei einem autorisierten Händler
Am 9. Oktober 2026 begann Ledger, Diebstähle bei Kunden des südostasiatischen Wiederverkäufers CryptoBilis zu untersuchen. Der Händler war zu diesem Zeitpunkt offiziell beim Online-Marktplatz Tokopedia autorisiert. Die Geräte waren keine billigen Fälschungen, sondern originale Hardware-Wallets, die man nach der Auslieferung verändert hatte.
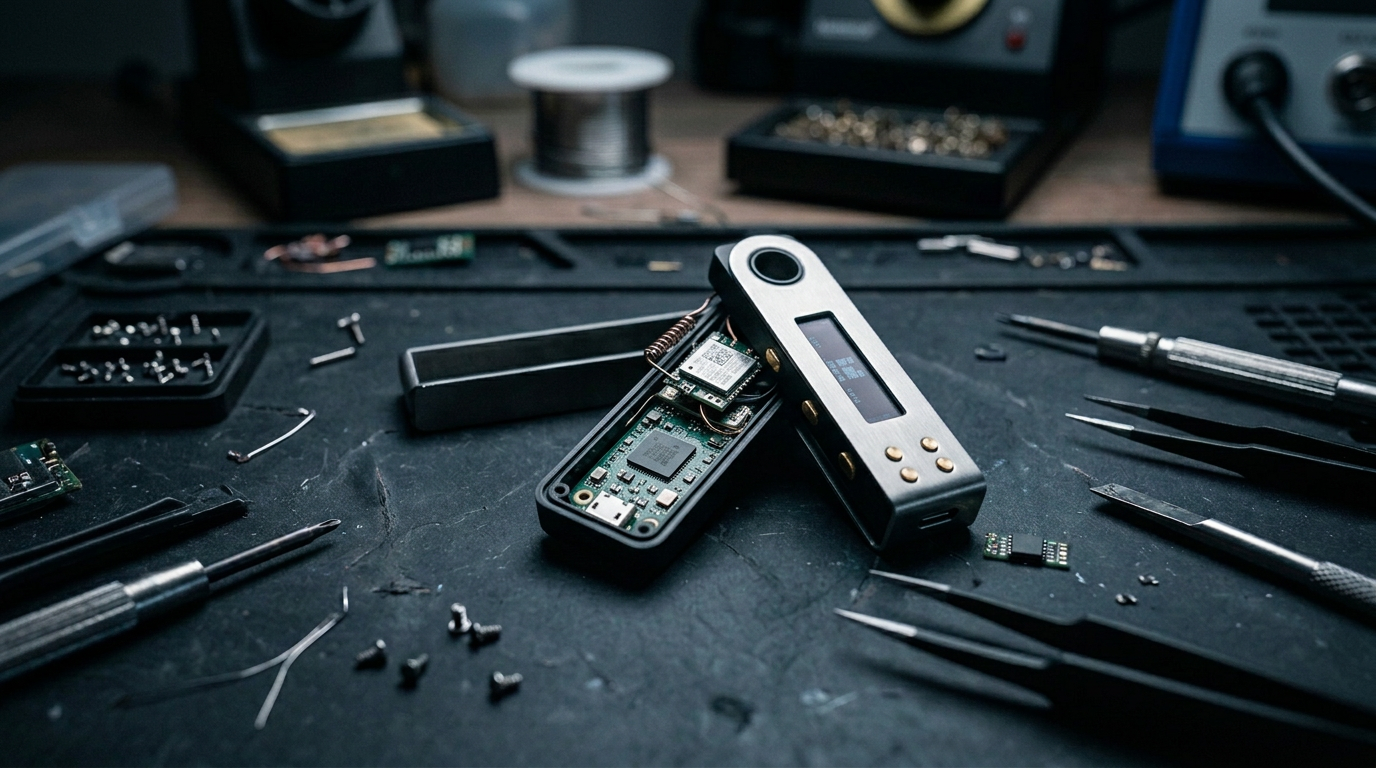
Im Inneren fanden Ledgers Sicherheitsexperten zusätzliche Platinen. Die Spionagechips griffen die Bildschirminhalte während der Einrichtung ab, um die Wiederherstellungsphrase zu erfassen. Ein LTE-Modul mit eSIM übertrug die Wörter dann an die Server der Angreifer.
Der Recovery Seed erlaubt es, eine Wallet auf einem anderen Gerät wiederherzustellen. Wer ihn kennt, braucht weder den ursprünglichen Ledger noch dessen PIN. Die Spionagechips ermöglichten den Tätern somit den Zugriff auf die Wiederherstellungsphrase, ohne den Sicherheitschip selbst überwinden zu müssen.
Laut Ledger hatte eine organisierte Gruppe über Monate Geräte gekauft, geöffnet, mit Spionagechips ausgestattet und anschließend über Wiederverkäufer erneut in Umlauf gebracht. Weder das Betriebssystem noch die Ledger-Server waren nach Angaben des Herstellers kompromittiert. Wie viele Geräte die Kriminellen tatsächlich manipuliert haben, ist weiterhin offen.
Echte Sicherheitschips, manipulierte Hardware
Die Polizei in Singapur bestätigte am 28. Oktober mindestens zwei gemeldete Fälle seit dem 10. September. Der Schaden lag zu diesem Zeitpunkt bei rund 3,5 Millionen Singapur-Dollar. Das sind umgerechnet etwa 2,44 Millionen Euro. Die Opfer hatten ihre Geräte in Geschäften in Singapur gekauft. Ob alle Fälle mit CryptoBilis zusammenhängen, geht aus der Polizeimeldung leider nicht hervor.
Am 30. Oktober veröffentlichte Trezor eine Warnung zu einem Safe 5, den ein Kunde im August über den indonesischen Marktplatz Tokopedia gekauft hatte. Verkäufer war ebenfalls CryptoBilis. Beim Öffnen des Geräts entdeckte der Kunde eine zusätzliche Platine zwischen Hauptplatine und Display. Auch bei diesem Gerät könnte ein Spionagechip dazu gedient haben, vertrauliche Informationen während der Einrichtung abzugreifen. Laut seiner Beschreibung befinden sich darauf ein Mobilfunkmodul und eine Antenne. Die Elektronik soll Bildschirminhalte einschließlich der Wiederherstellungswörter auslesen können.
Trezor erhielt Fotos und sprach per Video mit dem Käufer. Eine Untersuchung des Geräts im eigenen Labor war zum Zeitpunkt der Warnung noch nicht erfolgt. Ob tatsächlich Spionagechips verbaut waren und ob sie auf dieselbe Weise wie bei den Ledger-Geräten funktionierten, war zu diesem Zeitpunkt noch nicht geklärt. Es handelt sich deshalb um einen ernst genommenen Verdacht, nicht um einen bestätigten zweiten Implantatfund. Einen Diebstahl von Kundengeldern im Zusammenhang mit diesem Trezor-Fall hatte der Hersteller ebenfalls nicht gemeldet.
CryptoBilis wurde bereits am 9. Oktober von der Trezor-Händlerliste gestrichen. Kunden, die dort seit März 2026 ein Gerät erworben haben, sollen ihre Guthaben vorsorglich auf eine neue Wallet mit einem neuen Seed übertragen. Trezor bietet ihnen ein Ersatzgerät oder einen Gutschein an.
Wie Spionagechips den Genuine Check umgehen
Ledgers Genuine Check prüft kryptografisch, ob der verbaute Sicherheitschip echt ist. Der Chip beantwortet dafür eine Anfrage des Herstellers mit einer Signatur. Das schützt vor bestimmten Fälschungen, sagt aber nicht, ob jemand zusätzlich Elektronik zwischen Display und Hauptplatine untergebracht hat.
Bleibt der originale Sicherheitschip unverändert, können auch Geräte mit zusätzlich eingebauten Spionagechips die Prüfung bestehen. Ledgers Sicherheitslabor Donjon beschreibt eben diese Grenze. Trezor kombiniert bei neueren Geräten eine Geräteauthentifizierung mit Sicherheitssiegeln. Auch ein intaktes Siegel beweist allerdings nicht, dass niemand das Gehäuse professionell geöffnet und wieder verschlossen hat.
In Deutschland reagierte MediaMarktSaturn Mitte Oktober mit einem vorsorglichen Verkaufsstopp für Ledger-Geräte in Filialen und Onlineshops. Anlass war eine Meldung über ein möglicherweise verändertes Gerät aus Deutschland. Die anschließend von Ledger untersuchten Handels- und Lagerbestände waren nach Herstellerangaben unauffällig. Ein bestätigter Implantatfall aus dem deutschen Einzelhandel liegt damit nicht vor.
Manipulierte Wallets gab es schon vor CryptoBilis
2021 untersuchte Kraken Security Labs einen Ledger Nano X, der einem potenziellen Opfer zusammen mit einem gefälschten Herstellerbrief zugeschickt worden war. Im Gehäuse steckte ein zusätzlicher USB-Speicher. Beim Anschluss an den Computer erschien darauf eine gefälschte Ledger-Live-Anwendung, die nach der Wiederherstellungsphrase fragte.
Zwei Jahre später entdeckte Kaspersky einen manipulierten Trezor Model T auf dem russischen Markt. In dem gefälschten Gerät waren interne Komponenten ersetzt worden. Von außen ließ sich der Eingriff kaum erkennen. Bei den aktuellen Ledger-Fällen ersparte sich die Tätergruppe die gefälschte Eingabemaske. Die Wörter wurden direkt dort abgegriffen, wo die Wallet sie bei der Einrichtung anzeigt: auf dem eigenen Display.
NSA, Hak5 und Crypto AG: Die Idee ist nicht neu
Das Prinzip hinter Spionagechips und versteckter Elektronik in scheinbar gewöhnlichen Geräten gab es bereits vor Bitcoin. Im ANT-Katalog der NSA, der Ende 2013 durch die Snowden-Enthüllungen bekannt wurde, tauchte bereits COTTONMOUTH-I auf: ein präparierter USB-Stecker mit Funktechnik. Der Katalog führte das Werkzeug schon 2009. Es sollte verdeckte Daten- und Befehlswege ermöglichen.
Hak5 verkauft mit dem O.MG Cable heute USB-Kabel, in denen ein Mikrocontroller und Funktechnik stecken. Solche Werkzeuge können sich gegenüber einem Rechner als Eingabegerät ausgeben und Tastatureingaben ausführen. Der O.MG UnBlocker tarnt sich sogar als USB-Datenblocker, also als Zubehör, das eigentlich vor unerwünschter Datenübertragung schützen soll. Diese Geräte sind für Sicherheitsprüfungen gedacht und lesen keine Ledger-Wiederherstellungswörter vom Display. Das Prinzip, zusätzliche Hardware unauffällig in Alltagszubehör unterzubringen, ist dennoch dasselbe.
Noch erheblich größer war die Manipulation bei der Schweizer Crypto AG. Seit 1970 kontrollierten CIA und BND das Unternehmen heimlich und ließen über Jahrzehnte Verschlüsselungsgeräte mit gezielt geschwächten Verfahren verkaufen. Regierungen zahlten für vertrauliche Kommunikation, die von den beteiligten Diensten mitgelesen werden konnte. Die Operation Rubikon wurde 2020 durch Recherchen von ZDF, Washington Post und Schweizer Fernsehen umfassend bekannt.
YubiKey und Nitrokey: Wenn der Chip selbst schwächelt
Nicht jeder Fehler an Sicherheitshardware setzt jedoch eine manipulierte Lieferkette voraus. Im September 2024 wurde unter dem Namen EUCLEAK eine Schwachstelle in einer Kryptografiebibliothek von Infineon bekannt. Betroffen waren u.a. ältere YubiKeys mit Firmware vor 5.7.0.
Bei dem Seitenkanalangriff nutzten Forscher messbare Eigenschaften kryptografischer Berechnungen, um unter bestimmten Voraussetzungen private Schlüssel zu rekonstruieren. Sie benötigten das Gerät selbst, Spezialausrüstung und je nach Anwendung weitere Zugangsdaten. Über das Internet ließ sich ein YubiKey auf diesem Weg nicht einfach auslesen. Die Firmware älterer YubiKeys lässt sich nicht nachträglich aktualisieren. Wer die betroffene Hardware ersetzen will, muss ein neues Gerät kaufen.
Auch bei älteren Nitrokey-Modellen wies Fraunhofer AISEC Angriffe auf Schutzmechanismen und die Rekonstruktion privater Schlüssel nach. Das betraf jeweils bestimmte Geräte und nicht pauschal das gesamte Sortiment. Beim Nitrokey 3 musste der Hersteller im Februar 2025 eine andere Schwachstelle beheben. CVE-2025-25201 betraf die PIV-Funktion der Firmware 1.8.0. Unter gegebenen Voraussetzungen ließ sich die Prüfung des administrativen Schlüssels umgehen, sodass Angreifer Zertifikate überschreiben oder neue Schlüssel anlegen konnten. Vorhandene private Schlüssel ließen sich dadurch laut Nitrokey nicht auslesen. Firmware 1.8.1 schloss die Lücke.
COLDCARD: Schwache Seeds statt geknackter Hardware
Bei COLDCARD lag das Problem weder an einem Spionagechip noch an einer gekaperten Benutzeroberfläche. Ein Firmwarefehler sorgte dafür, dass bestimmte Geräte ihre Wiederherstellungsphrasen aus zu schwachen Zufallszahlen erzeugten.
Die Ursache reichte bis März 2021 zurück. In einem fehlerhaften Softwarepfad wurde statt des vorgesehenen Hardware-Zufallsgenerators ein ungeeigneter Pseudozufallszahlengenerator verwendet. Bei älteren betroffenen Geräten sank die effektiv erreichbare Sicherheit auf rund 40 Bit, bei neueren betroffenen Modellen auf etwa 72 statt 128 Bit.
Angreifer konnten mögliche Seeds offline durchprobieren und anhand der Blockchain erkennen, welche zu Guthaben gehörten. Ein physischer Zugriff auf die Wallets war dafür nicht nötig. Laut einer von TRM Labs zitierten Auswertung von Galaxy Research wurden ab Ende Juli 2026 rund 1.816 Bitcoin im damaligen Wert von etwa 116 Millionen US-Dollar von mehr als 5.200 Adressen entwendet. Die Zahlen sind ein Zwischenstand, keine abschließende Schadensbilanz.
Coinkite veröffentlichte korrigierte Firmware: ab 4.2.0 für Mk2 und Mk3, ab 5.6.0 für Mk4 und Mk5 sowie ab 1.5.0Q für Q. Für die gesonderten Edge-Versionen gelten andere Mindeststände. Das Update verhindert neue schwache Seeds, macht die bereits mit betroffener Firmware erzeugten aber nicht nachträglich sicher. Wer einen solchen Seed verwendet, muss seine Bitcoin auf eine neue Wallet mit neuen Wiederherstellungswörtern übertragen.
Der Hersteller nennt Ausnahmen für Seeds, bei deren Erzeugung mindestens 50 unabhängige und geheime Würfelwürfe zusätzliche Zufälligkeit lieferten. Eine starke BIP-39-Passphrase kann das Risiko ebenfalls verringern, ersetzt nach Coinkites Empfehlung aber keine Migration.
Bybit und Binance: Angriffe auf den Freigabeprozess
Beim Bybit-Hack am 21. Februar 2025 manipulierten die Angreifer die Weboberfläche von Safe{Wallet}. Drei Verantwortliche von Bybit sahen dort eine vermeintlich gewöhnliche Überweisung. Mit ihren Ledger-Geräten bestätigten sie allerdings eine Änderung am Smart Contract, der die gemeinsame Wallet verwaltete.
Damit erhielten die Täter die Kontrolle über die Kryptowährungen und transferierten rund 1,5 Milliarden US-Dollar auf eigene Adressen. Die Ledger-Geräte selbst waren nicht gehackt. Die Angreifer hatten die Benutzeroberfläche manipuliert, über die die Transaktionen zur Freigabe angezeigt wurden.
Am 29. Oktober 2026 folgte ein noch größerer Angriff auf Binance. Nach der vorläufigen Auswertung von TRM Labs transferierten die Täter innerhalb kurzer Zeit Kryptowährungen im Wert von rund 6,36 Milliarden US-Dollar über zehn Blockchains. Etwa 2,7 Milliarden Dollar konnten Token-Herausgeber und beteiligte Netzwerke später einfrieren.
Auf Ethereum verwendeten die Angreifer u.a. EIP-7702, um eine Hot-Wallet über zuvor gültig erteilte Autorisierungen an einen von ihnen kontrollierten Smart Contract zu binden. Auf anderen Blockchains wurden gewöhnliche, gültig signierte Transaktionen ausgeführt. TRM vermutet deshalb eine Kompromittierung der Signaturinfrastruktur und schreibt den Angriff mit hoher Sicherheit der nordkoreanischen Gruppe TraderTraitor zu.
Die genaue technische Ursache war bei Veröffentlichung der Analyse noch nicht vollständig geklärt.
Für eine Beteiligung manipulierter Ledger- oder Trezor-Geräte an diesem Binance-Angriff gibt es keine Belege.
Ein Ledger schützt auch andere Zugänge
Hardware-Wallets können mehr als Kryptowährungen verwalten. Ledgers Security-Key-App unterstützt FIDO2 und U2F und lässt sich bei geeigneten Diensten als zusätzlicher Anmeldeschlüssel verwenden. Auch SSH-Anmeldungen und das Signieren von Git-Commits sind möglich. Discoverable Credentials, die etwa für bestimmte passwortlose Anmeldungen wichtig sind, unterstützt diese App derzeit nicht.
Die OpenPGP-Anwendung für GnuPG bietet außerdem Funktionen für Signaturen, Verschlüsselung und SSH. Dabei gibt es jedoch einen Haken. Nach einem App- oder Betriebssystemupdate werden die in der OpenPGP-Anwendung gespeicherten Schlüssel und Metadaten gelöscht. Im zuvor eingerichteten SEED-Modus lassen sich Schlüssel unter bestimmten Bedingungen erneut ableiten. Für andere Konfigurationen braucht man eine gesonderte Sicherung. Der Hersteller stellt ein Backupskript bereit, das aber nicht immer zuverlässig wiederherstellt.
Die bisher bestätigten Spionageplatinen waren auf die Wiederherstellungsphrase der Kryptowallet ausgerichtet. Dass dadurch automatisch sämtliche FIDO2- oder SSH-Schlüssel gestohlen wurden, ist nicht belegt. Bei einem nachweislich manipulierten Mehrzweckgerät würde ich trotzdem sämtliche dort verwendeten Sicherheitsfunktionen überprüfen und betroffene Zugangsschlüssel ersetzen.
Kaufen, prüfen und im Zweifel den Seed wechseln
COLDCARD verwendet nummerierte Sicherheitsbeutel, Trezor holografische Siegel und Ledger den kryptografischen Genuine Check. Nitrokey bietet bei bestimmten NitroPad- und NitroPC-Konfigurationen sogar fotografierte Siegel an, die Käufer mit dem ausgelieferten Gerät vergleichen können. Jede Methode deckt andere Manipulationsversuche ab; einen lückenlosen Nachweis dafür, dass sich keine Spionagechips oder andere unbemerkte Veränderungen im Inneren befinden, liefert keine allein.
Ich würde eine Hardware-Wallet möglichst direkt beim Hersteller kaufen. Auf Marktplätzen muss man genau hinsehen, wer tatsächlich der Verkäufer ist. Eine offizielle Händlerzulassung ist hilfreich, wie CryptoBilis zeigt aber keine Garantie. Bei der Einrichtung gehören die vorgesehene Echtheitsprüfung und ein Blick auf Verpackung und Siegel dazu. Bestehen Zweifel, würde ich das Gerät nicht in Betrieb nehmen. Nach der Nutzung einer manipulierten Wallet ist eine neue Wiederherstellungsphrase erforderlich. Vorhandene Guthaben müssen auf eine neue Wallet übertragen werden. Nur das Gerät auszutauschen reicht nicht, wenn die alte Phrase bereits in die Hände der Täter gelangt ist.