Unser ACEMAGIC Laptop-Review mit Ryzen 7 und 16 GB RAM inklusive einem Dealcode und Praxischeck. Das Gerät ist ideal für das Homeoffice, die Uni und unterwegs.
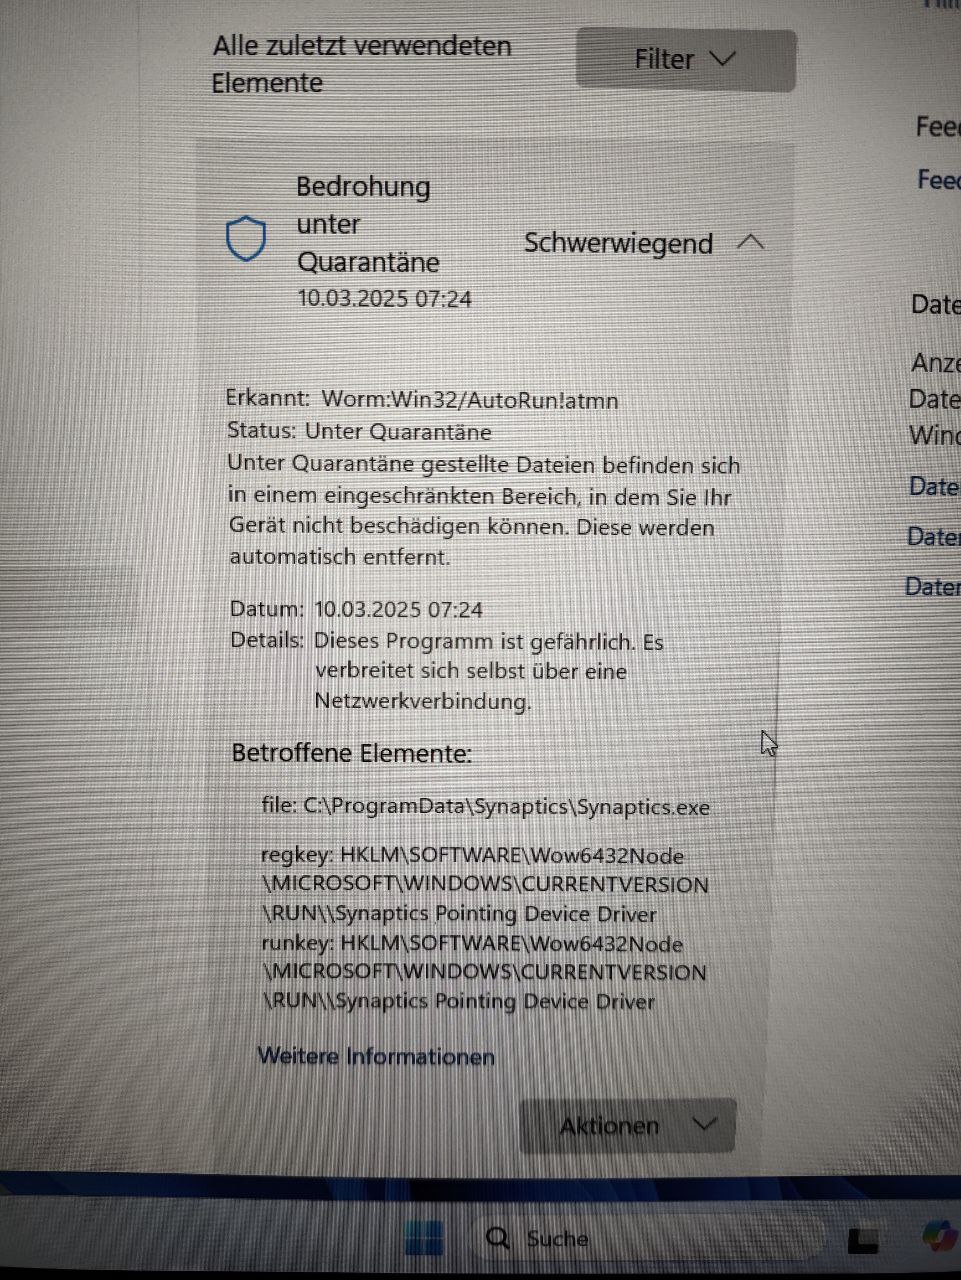
Auf dem Laptop finde ich einen Virenscan mit dem Eintrag vom 10.03.25 Worm:Win32/AutoRun!atmn.
Warum empfehlt ihr einen verseuchten Laptop?
Und ich werde wohl den Laptop zurück geben sowas geht einfach garnicht.
Bin nur am Überlegen was ich sonst noch tun kann?
bin schwer enttäuscht von Tarnkappe und eurer Empfehlung!
Wenn du einen fertigen Virenscan vom 10.03.2025 bekommst, ohne zuvor das BS beim ersten Start fertig zu installieren, hast du wohl kein Neugerät erhalten! Was hat also die TK damit zu schaffen? Da scheint man dir eine Retoure angedreht zu haben, ein Problem des Händlers also! Die Empfehlung hier ist doch nur rein technischer Natur…und bezieht sich auf ein funktionierendes (virenfreies) Gerät. Was kann der TK-Tester dafür, dass sein Laptop virenfrei geliefert wurde?
Hinzu kommt, dass es sich hierbei um eine False / Positive - Meldung handeln könnte, wenn man sich anschaut, wie dieser Code bewertet wird:
Ok Danke für die Info das BS musste ich beim Start vervollständigen. Loginname datenuschutz usw. und hab danach einfach mal in den Verlauf vom Virenschutz geschaut.
Was bedeutet das nun für mich? Sollte ich das Gerät nun zurück schicken oder reicht es Windoof runter zu hauen und neu drauf zu installieren?
Und es ist schon etwas kacke wenn TK einen Laptop empfiehlt welchen ich über genau den Link gekauft hab und der nun als kompromitiert erscheint.
da kommt mir die Frage ob es auch bei zukünftigen empfehlungen so sein wird weil man einfach nur die Hardware bewertet und nicht das ganze drumherum. Wenn man sich Tarnkappe nennt darf sowas einfach nicht passieren meiner Meinung nach.
Der Tester macht doch auch nichts anderes, wie du selber. Er packt aus, macht die Installation zu Ende und testet das Teil nach seinen Kriterien. Wenn dann Viren in Erscheinung treten würden, wäre das garantiert in den Test mit eingeflossen.
Es braucht ja bloß eine andere Geräte-Charge sein, um andere Grundbedingungen zu erhalten. Was du jetzt machen solltest, kann ich dir nicht sagen. Entweder setzt du dich mit dem Verkäufer in Verbindung deshalb oder installierst Windows neu. Aber dann nicht mit dem vorinstallierten Image, sondern mit einem eigenen…
Danke für deine Rückmeldung, auch wenn der Anlass natürlich unschön ist.
Dass du beim ersten Blick in den Virenscanner auf einen möglichen Malware-Eintrag gestoßen bist, ist verständlicherweise beunruhigend. Genau aus diesem Grund testen wir alle Geräte, die wir in unseren Reviews vorstellen, sehr sorgfältig, inklusive Sicherheitschecks.
Zum Zeitpunkt unseres Tests war das System vollständig sauber. Wir haben weder auffällige Dateien noch Hinweise auf Schadsoftware oder unerwünschte Prozesse gefunden. Auch bei früheren Geräten desselben Herstellers konnten wir nach sorgfältiger Prüfung keine aktiven Bedrohungen feststellen. Dass sich dein Gerät nun anders verhält, ist für uns ebenfalls unerwartet.
Bitte beachte: Wir von Tarnkappe verkaufen keine Hardware und haben keinerlei Einfluss auf die Produktions- oder Lieferkette. Was auf dem Weg zwischen Hersteller, Amazon-Lager und Endkunde passiert, liegt leider außerhalb unseres Einflussbereichs. Trotzdem nehmen wir solche Hinweise sehr ernst und werden diesen Vorfall beim Hersteller auf jeden Fall ansprechen.
Eine saubere Neuinstallation von Windows 11 Pro ist in jedem Fall sinnvoll – oder die Rückgabe, falls du dich damit wohler fühlst.
Wir möchten niemanden „betrügen“, sondern dabei helfen, fundierte Kaufentscheidungen zu treffen. Dass du enttäuscht bist, können wir nachvollziehen, aber eine pauschale Kritik an unserem Anspruch als Redaktion halten wir in diesem Fall nicht für gerechtfertigt.
Nein, betrügen wollen wir sich nicht. Wir werden auch für keine Infektion der Geräte bezahlt. Das ist ja richtig übel gelaufen!
Ich würde Windows 11 neu installieren, vorher solltest du aber den Lizenzkey auslesen. Womöglich hilft Dir dieser Artikel dabei oder der dazu passende Thread hier im Forum.
Bei Win 11 Pro sollte der Key im UEFI / BIOS hinterlegt sein. Wenn du also die gleiche Version (Pro) neu installierst, sollte sich das OS autom. aktivieren.
Danke, der key müsste hinterlegt sein bzw scheint zu funktionieren.
Das nächste Problem:
Nu hab ich win 11 neu installiert aber es fehlen die Wlan treiber.
Auf der AOC homepage gibts nur Bildschirme und auf der acemagic.eu Seite ist der Laptop nicht gelistet.
Endevour Linux hatte die treiber drauf win 11 nicht
Ich liebe Windows 11
Falls jemand die selben Probleme bekommt und die Treiber des Wlans manuell hinzufügen muss.
Die Treiber sind auf der https://acemagic.eu/pages/driver-download
Seite zu finden in dem LX15 Pro Laptop Treiber Paket!
der Screenshot ist von heute. Hab den Rechner heute frisch ausgepackt vorinstallation abgeschlossen angemeldet und in den verlauf geschaut.
der Wurm ist seit dem Datum in der Quarantäne gewesen. Möchtest du noch ein Foto vom Laptop oder eine Rechnung von Amazon damit du mir glaubst? ^^
Und nein die Verpackung war nicht beschädigt.
Und warum hab ich Linux genommen?
Am ende habe ich beides installiert. Linux war nur grade direkt griffbereit darum die wahl zu Linux weil ich einfach nur den Mist von der Platte haben wollte und eh mit Endeavour OS experimentieren wollte.
Das hätte ich tatsächlich gerne. Aber nicht, weil ich dir nicht glaube. Es geht vielmehr darum, herauszufinden, was genau mit deinem Laptop passiert ist. ACEMAGIC hat bereits auf meine E-Mail reagiert und bittet um einige Informationen. Genauer gesagt, benötigen sie ein Bild von der Unterseite deines Laptops, auf dem der bzw. die QR-Codes zu sehen sind.
Wir untersuchen derzeit die Herkunft und die Produktionscharge der Geräte genauer. Könntest du bitte überprüfen, ob sich auf bzw. unter dem Gerät ein Aufkleber befindet, der wie ein QR-Code aussieht?
Anhand des MES-Codes können wir das Fertigungswerk und das genaue Herstellungsdatum ermitteln.
Zum jetzigen Zeitpunkt gehen wir davon aus, dass der Virus höchstwahrscheinlich über einen Wechseldatenträger (z. B. einen USB-Stick) übertragen wurde und nicht werkseitig vorinstalliert war. Wir überprüfen jedoch noch alle Details.
Es wäre eine große Hilfe, wenn du uns bei der Klärung unterstützen könntest. Wenn du das Bild nicht öffentlich im Forum posten möchtest, kannst du es mir gerne hier oder auf Telegram per Privatnachricht schicken.
Ich finde das faszinierend. Ich erhalte auch täglich Virenmeldungen, aber in meinem Fall ist das Monero Node nur ein False Positive. Man sollte den Rechner sowieso immer neu installieren, wenn man ihn direkt vom Hersteller bekommt. Maximal die Treiber sichern, da AceMagic sie ärgerlicherweise bei Google hostet und man bei dem Versuch, sie anonym zu downloaden, immer die Fehlermeldung erhält, dass sie bereits von zu vielen Menschen geladen wurden. Wenn man in Google eingeloggt ist, klappt es problemlos.
Nachdem ich Kontakt mit dem Support aufgenommen habe und ihnen auch ein Bild vom Laptop geschickt habe, habe ich diese Antwort bekommen:
Hallo,
Vielen Dank für Ihre Nachricht.
Die erste Analyse zeigt, dass es sich möglicherweise um einen Fehler in der Software eines Drittanbieters handelt. Ihre Computerdaten werden jedoch nicht beeinträchtigt. Wir empfehlen Ihnen, das von uns bereitgestellte System zur Neuinstallation zu verwenden.
Hier ist die Systemdatei:
https://drive.google.com/file/d/1HWiWX8kn36Ttjhb1p3aDPA10OGaZzNMZ/view?usp=sharing
Hier ist die Anleitung zur Neuinstallation:
https://drive.google.com/file/d/1KdUCcA19JUFIg-_AoV5k3Q7J78fqUkCA/view?usp=sharing
Wir entschuldigen uns für die entstandenen Unannehmlichkeiten und bieten Ihnen gerne eine Entschädigung an.
Mit freundlichen Grüßen
Kundensupport
Ich Frag mich die ganze Zeit ob das nicht vl nur ein Installationsscript war/ist den sich ein findiger Mitarbeiter ausgedacht hat um sich die installationen von vielen Lappys zu vereinfachen?
Da brauchts keinen findigen Mitarbeiter zu. Der Hersteller, der tausende Geräte mit dem gleichen System „betanken“ muss, wird sich dazu natürlich einer Automatisierung bedienen. Im Falle eines Microsoft-gestützten „Intranet“ beim Produzenten, wird dieser wohl einen Windows WDS Server (oder Linux Pedant) in seinem Netzwerk betreiben. Auf diesem Server liegen dann die verschiedensten Windows-Installationsimages mit den verschiedensten Treiber und Softwarepaketen, um die verschiedenen Laptop-Modelle zu „betanken“.
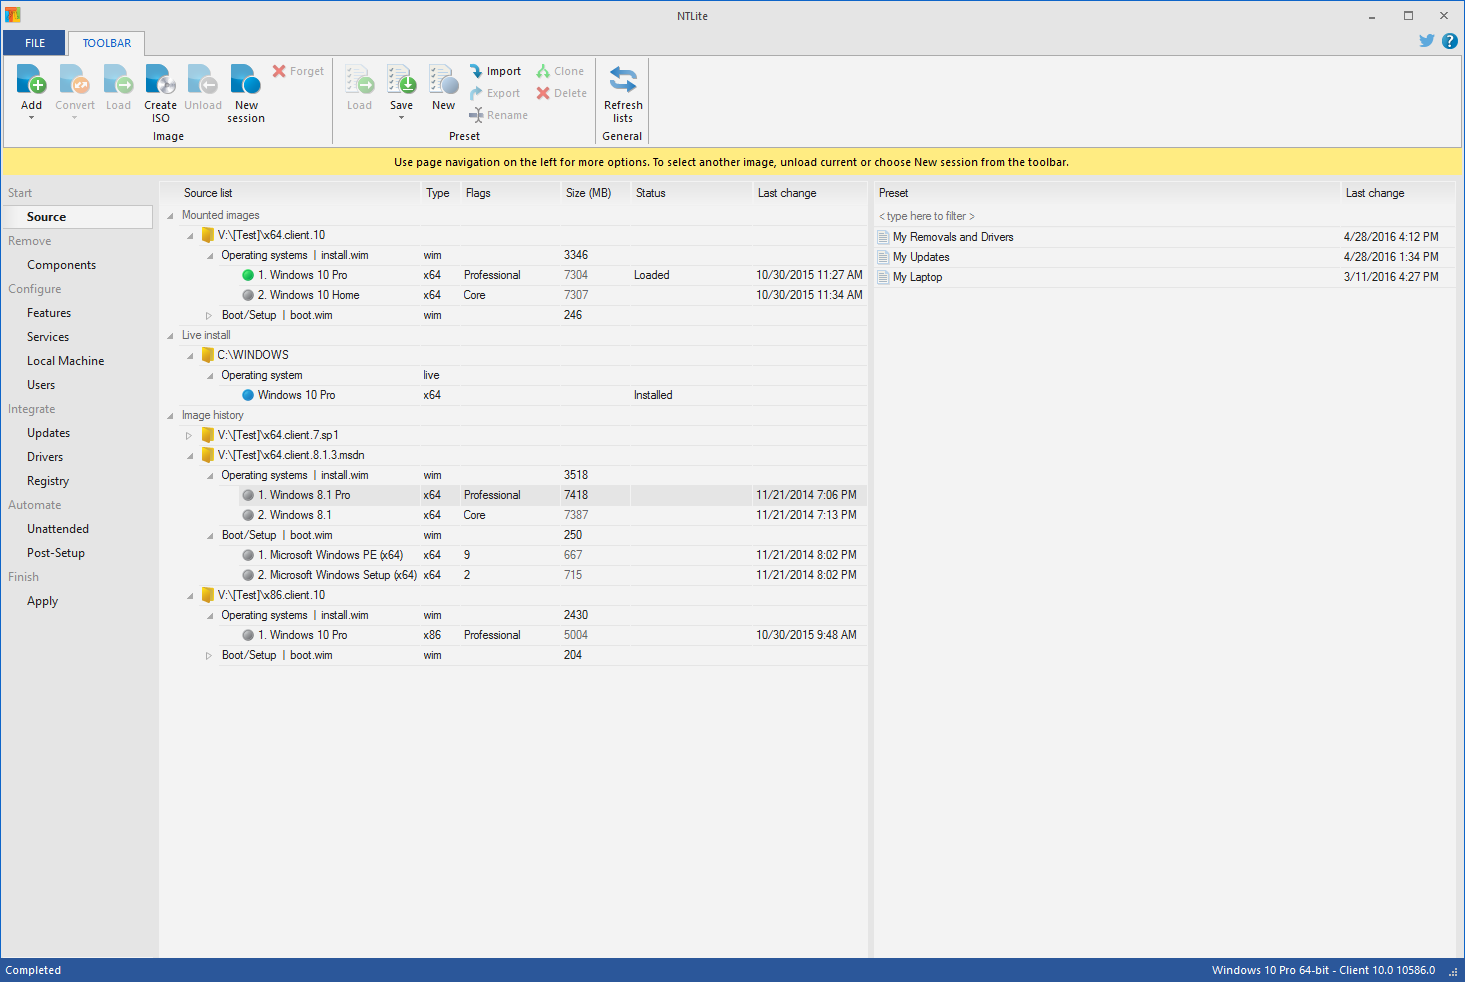
Die jeweiligen Windows - Images werden zuvor mit Tools wie z.B. „NTLite“ hergestellt. Damit kann der Hersteller ein nacktes Windows-Image halt vollständig nach seinen Anforderungen umbauen, ergänzen und sonstwie anpassen.
Die vielen verschiedenen Images werden dann auf dem WDS abgelegt. Die hardware-seitig produzierten PCs / Laptops verbinden sich dann im letzten Herstellungsschritt mit dem WDS-Server und laden diese vorgefertigten Win-Images dann z.B. über einen PXE-Boot aufs Gerät.
Dann nur noch → Geräte verpacken, Logistik, Händler, Zwischenhändler und ZACK DIE BOHNE → Endkunde


 Ich bin gespannt, was dabei herauskommt. Wir werden euch auf jeden Fall auf dem Laufenden halten.
 Der Hersteller, der tausende Geräte mit dem gleichen System „betanken“ muss, wird sich dazu natürlich einer Automatisierung bedienen. Im Falle eines Microsoft-gestützten „Intranet“ beim Produzenten, wird dieser wohl einen Windows WDS Server (oder Linux Pedant) in seinem Netzwerk betreiben. Auf diesem Server liegen dann die verschiedensten Windows-Installationsimages mit den verschiedensten Treiber und Softwarepaketen, um die verschiedenen Laptop-Modelle zu „betanken“.