Kommentare zu folgendem Beitrag: Was GrapheneOS kann, wenn es richtig eingerichtet ist
Wie muss man das Pixel-Smartphone unter GrapheneOS einrichten? Ein Leitfaden für alle Nutzer, die auf die Wahrung ihrer Privatsphäre achten.
Wie muss man das Pixel-Smartphone unter GrapheneOS einrichten? Ein Leitfaden für alle Nutzer, die auf die Wahrung ihrer Privatsphäre achten.
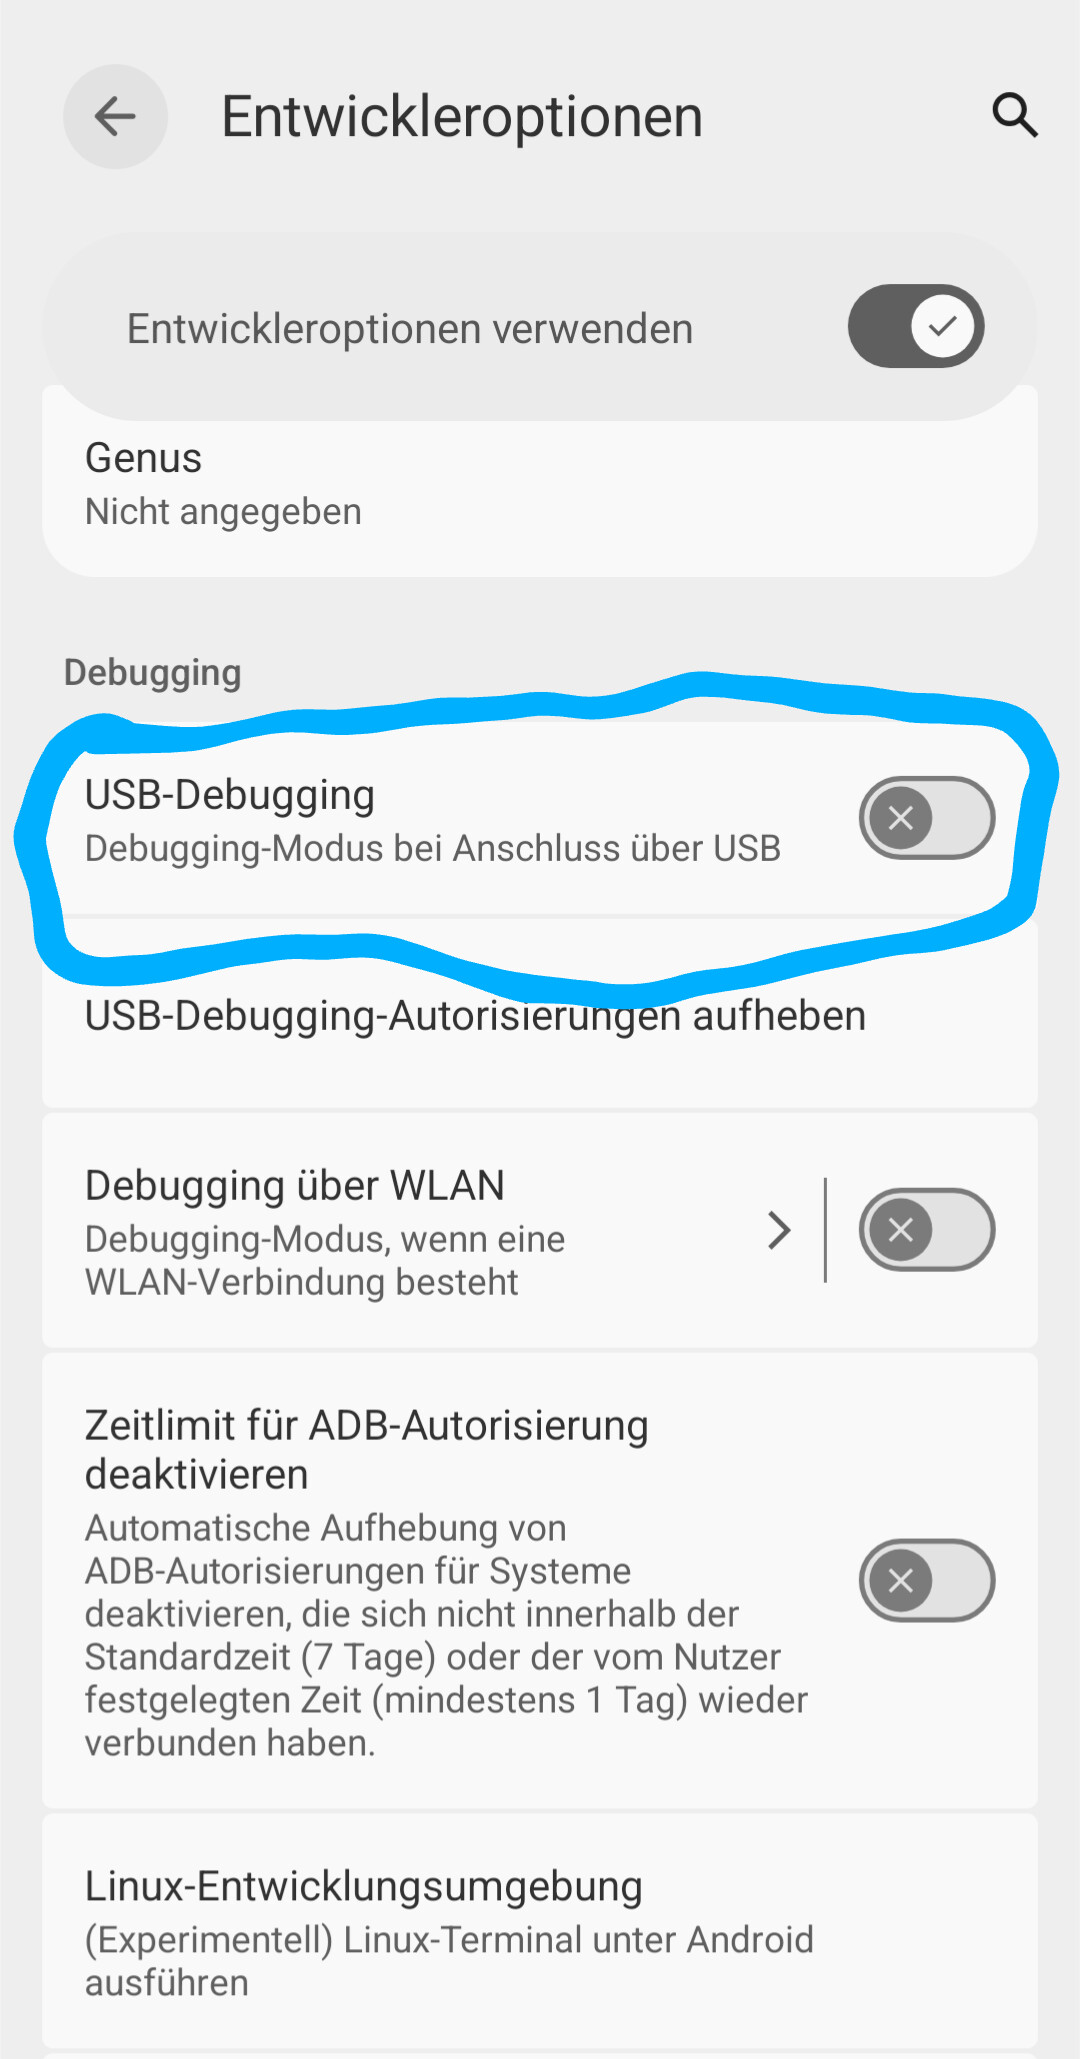
„USB-Debugging bleibt dauerhaft auf dem System deaktiviert“
Ist bei mir nicht so. Ich synchronisiere 1x die Woche alles mit MyPhoneExplorer und dazu muss USB-Debugging aktiviert sein. Und weil ich immer vergesse dies danach zu deaktivieren, ist es auch beim nächsten Mal schon aktiviert. Ansonsten sehr schöner Artikel. Obwohl ich bis zum heutigen Tag das Ding mit den Profilen nicht kapiere bzw. gefunden habe.
Bleibt es doch auch, du hast den Entwicklermodus aktiviert und dort den Haken gesetzt das es beim Anschluss an den USB aktiviert wird. Damit hast du die Standardkonfiguration selber überschrieben. Von Haus aus wird das nie passieren. Du hast selber die Sicherheit geschwächt.
Dann verstehe ich den Satz ja noch weniger. Ist das nicht bei allen anderen OS auch so? Oder gibt’s da eins, wo das Debugging standardmäßig aktiviert ist?
Einfach ausgedrückt, im Lockscreen wird der USB-Port wieder dicht gemacht und jegliche Datenverbindung wieder deaktiviert was du damit aktiv außer Betrieb setzt. Sorry, wer USB Debugging mit Graphene OS nutzt braucht kein Pixel mit Graphene OS. Man Zerstört damit das ganze Sicherheitsmodell
Ich kann einstellen, daß WLAN bzw. Bluetooth nach x Minuten ohne Benutzung wieder deaktiviert werden soll. Und gerade bei dieser sehr sicherheitsrelevanten Sache, da wird nichts angeboten, wie z. B. „USB-Debugging nach x Minuten deaktivieren, wenn bis dahin kein Kabel eingesteckt wurde“. Das ist eigentlich ganz schön schwach.
Leider wahr. Aber es wird auch direkt von Graphene OS gesagt, mach es gar nicht erst an. Im Forum genauso wie bei dem normalen Sicherheitsmodell. Das du beim freigeben der Datenverbindung zusätzlich es noch biometrisch bestätigen musst sollte eigentlich Warnung genug sein
Hier wird es einigermaßen gut erklärt.
https://www.youtube.com/watch?v=bgmqXivyudo
Auf meinem sind 2 Profile, einmal Eigentümer und das extra angelegte Profil „Unterwegs“ (so habe ich es genannt). Auf dem Eigentümer-Profil habe ich nur das Nötigste. F-Droid, Aurora-Store, Syncthing, KeePass XC, Wireguard und Whatsapp zusätzlich installiert. Syncthing, KeePassXC & WireGuard werden für das weitere Profil verfügbar gemacht. Durch dauerhaftes VPN (Wireguard) zu meiner FritzBox zu Hause, kann ich mich auch 24/7 mit meinem Homeserver, Pihole und co verbinden.
Auf dem 2ten Profil habe ich alles andere: PlayStore (aus dem GrapheneOS Store), Google Kamera & Fotos, Gmaps, Einkaufapps (Rewe & Co.) usw.
In Syncthing habe ich einen Ordner, der einfach nur Syncthing heißt. Dort habe ich meine KeePassXC Datenbank und Dateien, die ich zwischen den Geräten kopieren/teilen möchte. Bestimmte Bilder, Musik usw. Der Syncthing Ordner ist nicht nur auf meinem Homeserver, sondern auch auf meinem PC. Es ist sehr praktisch und ich möchte es nicht mehr missen.
Zusätzlich sichere ich meine Bilder/Videos (DCIM Ordner) in beiden Profilen mit meinem Homeserver und PC, nicht jedoch mit den beiden Profilen, würde sonst zu viel unnötigen Speicherplatz verbrauchen.
Am PC kann ich dann hin und wieder schlechte/unnötige Bilder löschen oder sichern und auf dem Smartphone werden diese dann auch entfernt.
Die Akkulaufzeit verbessert sich erheblich, das 2te Profil (Unterwegs) lasse ich aber auch nie im Hintergrund laufen, sondern beende es, wenn ich nicht mehr Unterwegs bin.
Solange das nur als „in internen Schulungsunterlagen steht…“ im Raum steht, wirkt es schnell wie Marketing für GrapheneOS, aber genau da wäre ein Link auf das Leak Gold wert.
GrapheneOS + Pixel + sauberer Setup ist aktuell wahrscheinlich eine der besten Optionen für ein halbwegs alltagstaugliches „Secure Phone“.
Ich würde nur aufpassen, dass aus „deutlich sicherer als Stock-Android“ nicht im Kopf bei manchen Leuten „ich bin jetzt unantastbar“ wird
Ich habe bei meinem auch die Kamera entfernt, aber die Sensoren und das Mikrofon auszulöten ist für einen Anfänger kaum möglich, ohne dabei etwas zu beschädigen.
Hatten wir schon mehrfach, auf den Artikel von Golem verwiesen wo es drin stand. Die Geräte von Bittium sind auch sehr nice aber altbacken. Geht ja darum das es jeder machen kann und das geht am Besten mit einem Pixel. Man kann sein Pixel auch zum Löten zu Nitrokey einschicken die es machen.
Ist das Konzept von GrapheneOS überhaut sinnvoll so oft updates zur verfügung zu stellen, das kann ja keiner mehr durchblicken und falls trotzdem mal eine RAT software dabei ist… hat dadurch Einblick ins Tagebuch von Personen die speziell auf Sicherheit achten und kann dadurch Infos auswerten die ansonsten aufgrund der Menge an Daten unmöglich wären auszuwerten.
Siehe dazu
https://www.youtube.com/watch?v=JfvwI1AX5aQ
Minute 2:50
„Ich kann ihnen aus polizeilicher Erfahrung sagen, wenn sie versuchen, eine Million Chatnachrichten überhaupt erst mal durchzulesen und die noch in Kontext zu setzen, dann dauert das entweder mehrere Monate, ist nicht möglich,
oder wichtige Beweise gehen verloren aufgrund der Masse an Daten.“
Ich denke ja, es ist sinnvoll. Besser so, als das Lücken und / oder andere Bugs (oder schlimmer) zu lange „unbehandelt“ bleiben! Wenn die Update-Strategie durchdacht und für äußere Einflüsse abgesichert ist, das Team dahinter die Sicherheit mit oberster Priorität behandelt, sollte sogar eine „automatisierte“ Verteilung für den Endnutzer kein Problem darstellen! Passieren kann natürlich, trotz aller Sicherheit, immer mal etwas. Spätestens nach dem „Solarwinds-Hack“ sollte das jedem Entwickler und / oder Admin in Fleisch und Blut übergegangen sein…
Beim GrapheneOS-Team sehe ich dahingehend keine Probleme momentan, da sie ihre Arbeiten und Überlegungen dazu sehr professionell durchführen. BTW muss natürlich auch jeder User ein gewisses Vertrauen dem Produkt gegenüber an den Tag legen…

Für Sandboxed GooglePlayDienste sind grundsätzlich 2 empfohlene Möglichkeiten:
Vertrauliches AppProfil oder
einen 2ten UserAcc machen.
Weniger empfohlene Möglichkeit:
Direkt im Hauptprofil installieren…
Für WhatsApp [muss das leider berufsbedingt haben] ( damit Pushbenachrichtigung zeitnah ohne Probleme funktioniert) muss leider GooglePlayDienste aufs GrapheneOS…
Hat jemand Lust kurz eine Praxiserprobte Konfiguration kurz vorzustellen ?
Aber genau um von Google weg zu kommen, macht man sich doch die ganze Arbeit, oder etwa nicht?
Ach Lars, nein., man kommt nicht mehr zu 100% von den Frameworks der jeweiligen Stores los, nur zu 99% manche Apps wie Banken brauchen Google Services und da ist es auch der eigenen Sicherheit zuträglich, wenn man sie hat, besonders was Banking angeht. Es ist ein Secure Phones, was es trotz Google Services in einem separaten Profil ja immernoch ist, da die Services in dem Fall ja der Security zuträglich sind, wie für die Banking App, das man da schnell auf dem aktuellen Updatestand ist etc. Natürlich muss ja je nach App und Bequemlichkeit stark differenzieren. Ein Telegram für Daily Use gehört natürlich nicht ins selbe Profil wie die N26-App. Aber die FOSS-Home-Assistant App kann man wohlgemerkt mit Telegram und Co. zusammen in ein Profil legen. Es ist klare Sicherheitsabwägung was was braucht und was nicht und auch was dem Dazenschutz aufgrund vieler Tracker zuträglich ist und was nicht. Je nachdem kann und muss man entscheiden wo welches Programm hingehört. Natürlich kann man ein Pixel auch ohne alles betreiben aber man möchte sicherlich nicht zwei Telefone rumtragen im Dailuse. Du weißt doch wen du fragen kannst, warum so kompliziert:-)
xxxxxxxxxx
Eigentlich spricht doch nichts dagegen die Google-Play-Dienste im Hauptprofil zu haben. Whatsapp bsp muss diese Dienste verwenden für schnellere Pushbenachrichtigungen (Nachricht erhalten)  .
Soweit das Verstanden habe, bzw Infos dazu gefunden:
Zwischen Hauptprofil und Vertraulichem Bereich haben die Play-Dienste auf GrapheneOS grundsätzlich dieselben Berechtigungen. Der Unterschied ist die Profiltrennung: Im Vertraulichen Bereich sehen sie nur die Apps und Daten dieses Bereichs, nicht die des Hauptprofils.
Keine Ahnung wieso Anfangs die Information hatte, dass Play-Dienste entweder im Vertraulichen Bereich oder 2ten user Acc verwendet werden sollen.