Kommentare zu folgendem Beitrag: Storm Infostealer umgeht 2FA: Malware übernimmt Accounts ohne Passwort
Der neue Storm Infostealer umgeht 2FA, kapert Accounts per Session-Hijacking und entschlüsselt Daten serverseitig.
Der neue Storm Infostealer umgeht 2FA, kapert Accounts per Session-Hijacking und entschlüsselt Daten serverseitig.
Habs mir jetzt auch durchgelesen, wail deinen kommentar gelesen hab  Also das kannst selbst bei dir lokal nachmachen so eine art von session hijacking.
installiere auf deinem browser einfach einen cookie editor, öffne eine webseite bei der angemeldet bist mit deinem konto. öffne den cookie editor und kopiere die cookies. öffne jetzt einen anderen browser und füge diese cookies ein über entwicklerconsole vom browser oder einem cookieeditor und wirst sehen dass auch dort angemeldet wirst ohne passworteingabe. …
Ich hab das so verstanden, also im artikel steht:
Die Malware sammelt verschlüsselte Daten wie Passwörter, Cookies sowie Token und überträgt diese direkt an die Server der Angreifer.
Entscheidend ist, dass Storm neben Passwörtern auch Sitzungsdaten wie Cookies und Token abgreift. Diese ermöglichen es Angreifern, bestehende Logins zu übernehmen, ohne sich erneut authentifizieren zu müssen. Die Zwei-Faktor-Authentifizierung wird in dem Fall nicht erneut abgefragt, da sie bereits bei der ursprünglichen Anmeldung abgeschlossen wurde.
Der Fokus verschiebt sich damit weg vom Passwort hin zur aktiven Sitzung. Diese Form von Session Hijacking Malware erlaubt es Angreifern, sich direkt in bestehende Accounts einzuklinken, etwa bei Google, Cloud-Diensten oder internen Unternehmenssystemen.
Bereits ein kompromittierter Browser kann ausreichen, um Zugriff auf komplette digitale Identitäten zu erhalten, einschließlich Cloud-Diensten, SaaS-Anwendungen und internen Systemen.
Zu folgender aussage im artikel habe chatgpt gefragt:
Storm automatisiert diesen Prozess zusätzlich und geht dabei noch einen Schritt weiter. Nach Eingabe eines Refresh Tokens und eines passenden Proxys kann die Sitzung des Opfers direkt im Panel wiederhergestellt werden, ohne dass gestohlene Daten manuell genutzt werden müssen. Der Login wird damit vollständig umgangen.
und die Frage an chatgpt :
bedeutet das, dass auf dem angegriffenen pc, von welchem die sitzung gestohlen wird über ein refresh token und einem proxy die sitzung auf dem angreifer pc hergestellt wird?
mit der Antwort :
Ja
Das bedeutet:
Auf dem Opfer-PC wird ein Refresh-Token (oder Session-Daten) gestohlen
→ Login + 2FA werden komplett umgangen.
(^_^)╯☆
︻╦̵̵̿╤─ ҉ ~ •
Die gesammelten Daten umfassen alles, was Angreifer benötigen, um übernommene Sitzungen aus der Ferne wiederherzustellen und ihre Opfer zu bestehlen: gespeicherte Passwörter, Sitzungscookies, Autofill-Daten, Google-Konto-Tokens, Kreditkartendaten und Browserverlauf. Ein einziger kompromittierter Mitarbeiterbrowser kann einem Administrator authentifizierten Zugriff auf SaaS-Plattformen, interne Tools und Cloud-Umgebungen ermöglichen, ohne dass jemals eine passwortbasierte Warnung ausgelöst wird.
Deshalb:
Alternativ im Privatmodus surfen, dann wird kein Verlauf angelegt.
Was nicht da ist, kann auch nicht gestohlen werden.
Wichtiger wäre erst dafür zu sorgen dass keine stealer maleware auf dem pc kommt durch unvorsichtiges installieren von x anwenungen von irgenwwelchen seiten und das bedenkenlose weiter und akzeptieren klicken in webseiten vermeiden.
Sobald die Maleware mal auf dem pc ist, dann ist es eigtl egal ob immer cookies nach beenden des browsers löscht, genauso wie die weiteren genannten tipps…
Ja, das ist richtig, aber … Malware-Schutz und die Eigenverantwortung, irgendwelche Lücken wird es immer geben, und wo artet das langsam aus? Wenn ich mir den Großteil der Berichte anschaue, geht es immer wieder um Datenschutz oder um irgendwelche Berichte, was alles geschehen könnte, aber im Leben kann man sich nicht gegen alles schützen und/oder versichern. Das sind die Dinge des Lebens, mit denen man leben muss, und ich denke, wer sich im normalen Bereich aufhält und nicht kopflos durchs Netz zieht, dem wird in der Regel so etwas wie hier immer wieder beschrieben nicht begegnen! Außerdem wird man mit der Zeit krank, wenn man nur diese Gedanken hat und immer wieder durchdenkt. In der Zukunft wird uns allen im digitalen Bereich noch einiges begegnen und widerfahren, und dabei sollte jeder von uns nicht vergessen: Wir alle wollten es so, wir mussten es nicht! Das ist wie in der Wirtschaft, die Gier nach immer mehr bestimmt unser Leben, es muss immer noch mehr sein, aber das funktioniert nicht unendlich, irgendwann ist Ende und der Knall kommt! Vielleicht einfach auch mal eine Woche / einen Monat nicht ins Internet begeben, der psychischen Gesundheit zuliebe, das Smartphone vielleicht auch mal ganz auslassen. Um den Kopf mal wieder mit realem Leben freizubekommen für die schönen Dinge dieser Welt???
Das Problem sind Zahlungsdienstleister. die keine 2FA nutzen. Ist bei amazon oder ebay eine Kreditkarte hinterlegt, und wird per übernommenen Session-Cookie dort eingekauft, führen viele Kreditkartenunternehmen bei der Bezahlung keine weitere Prüfung durch, weil sie sich auf das seriöse Unternehmen amazon oder ebay verlassen.
doch nicht dein ernst dass das geht, also dass amazon , ebay… einfach so copy and paste cookies akzeptieren würde…
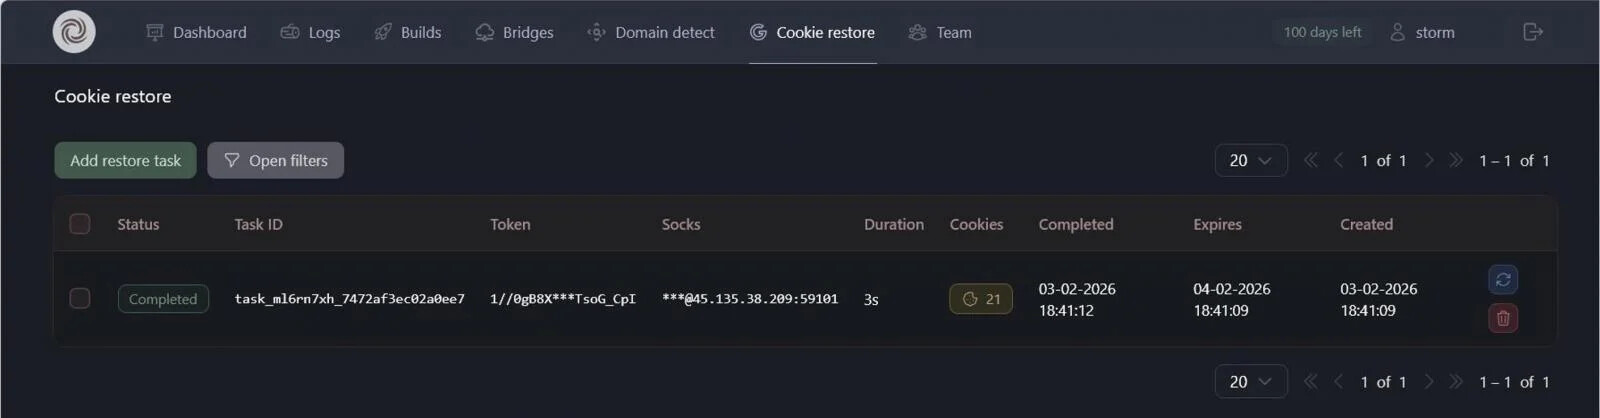
Cookie-Wiederherstellungspanel nach erfolgreicher Sitzungsübernahme:
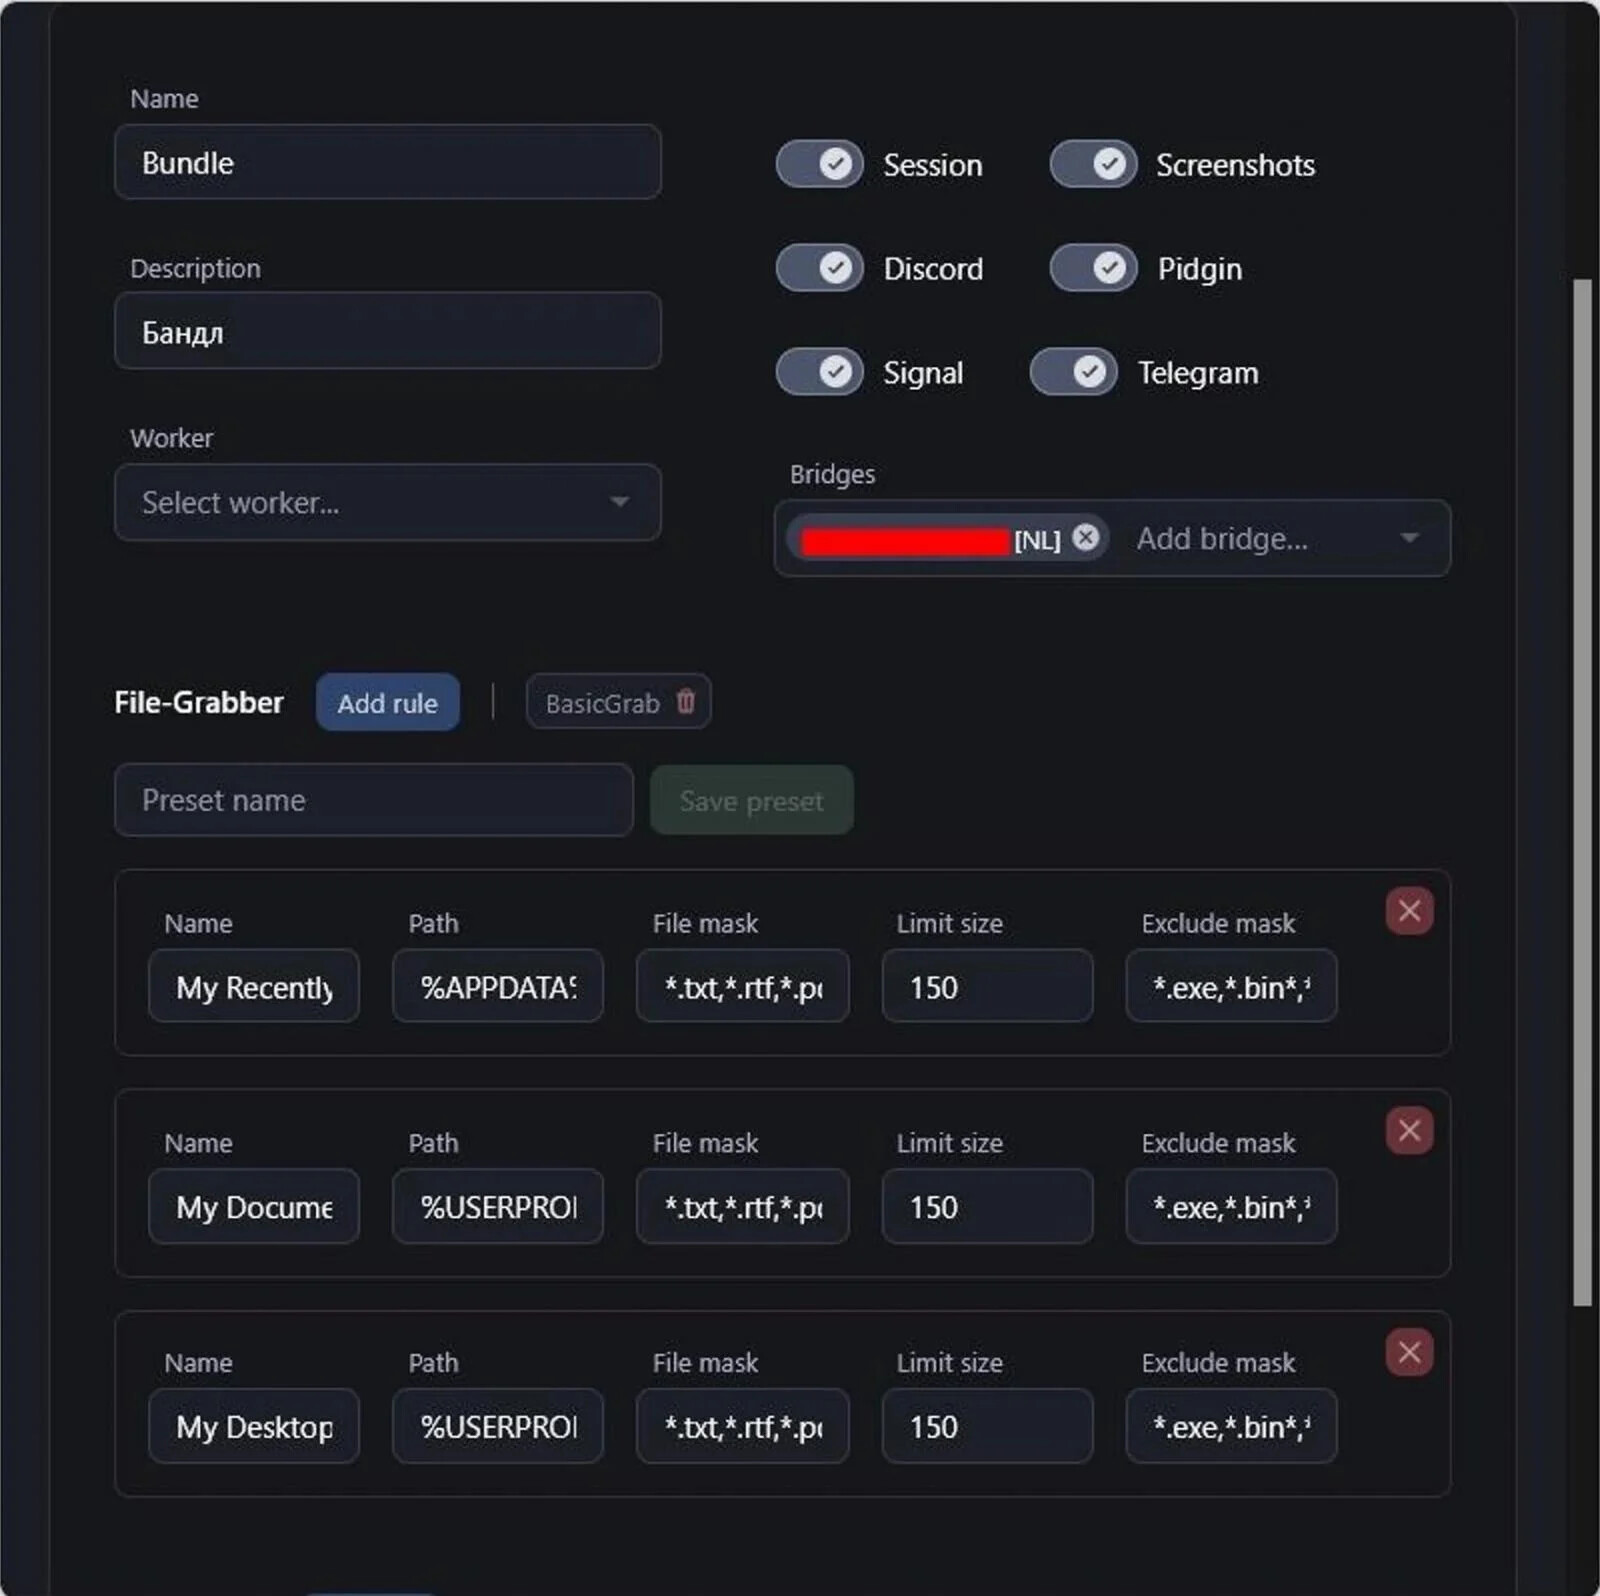
Konfiguration mit Sammlungsmodulen und Dateizugriffsregeln erstellen:
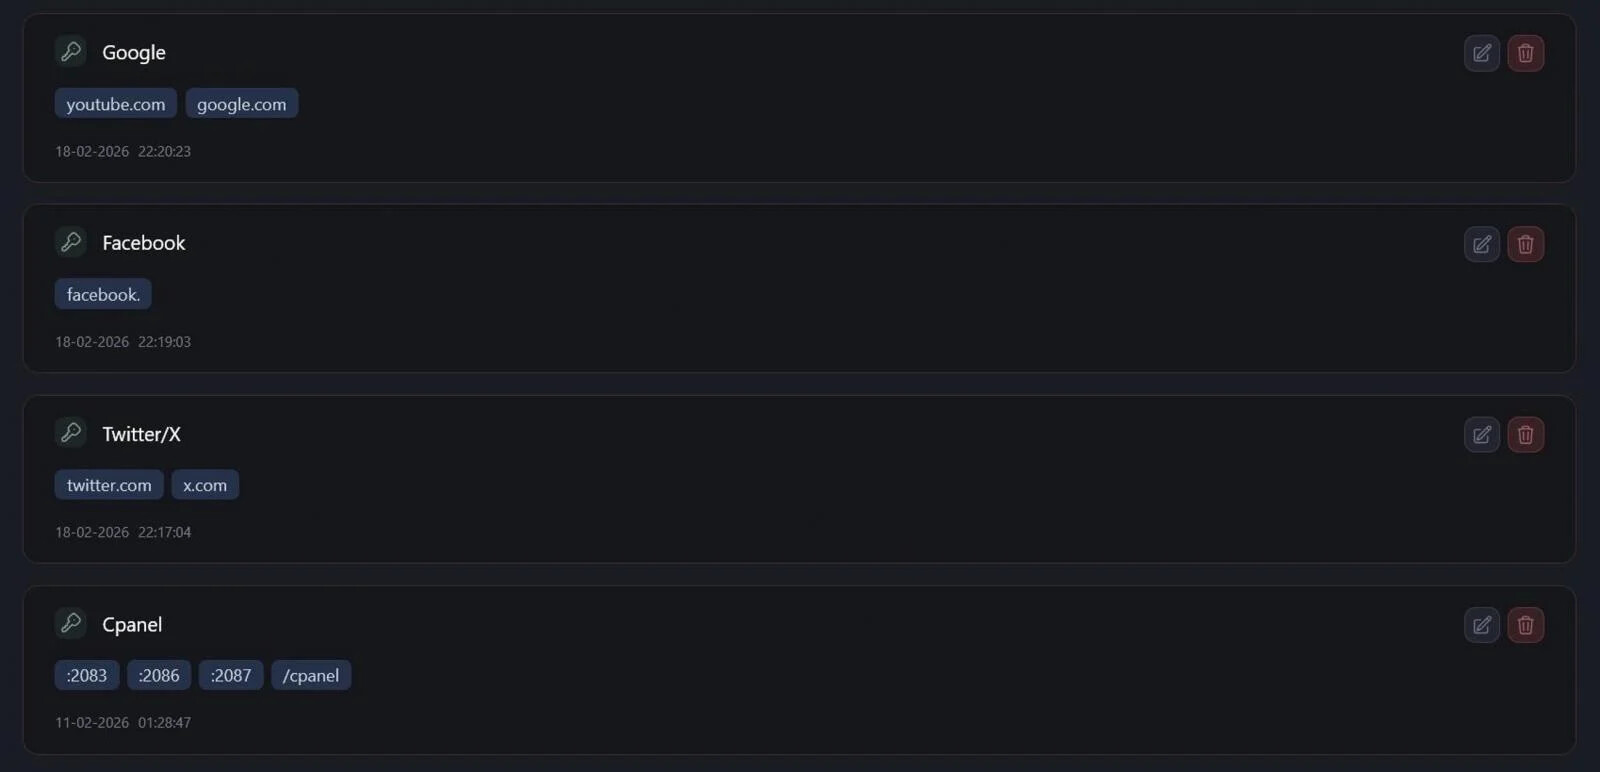
Domänenerkennungsregeln:
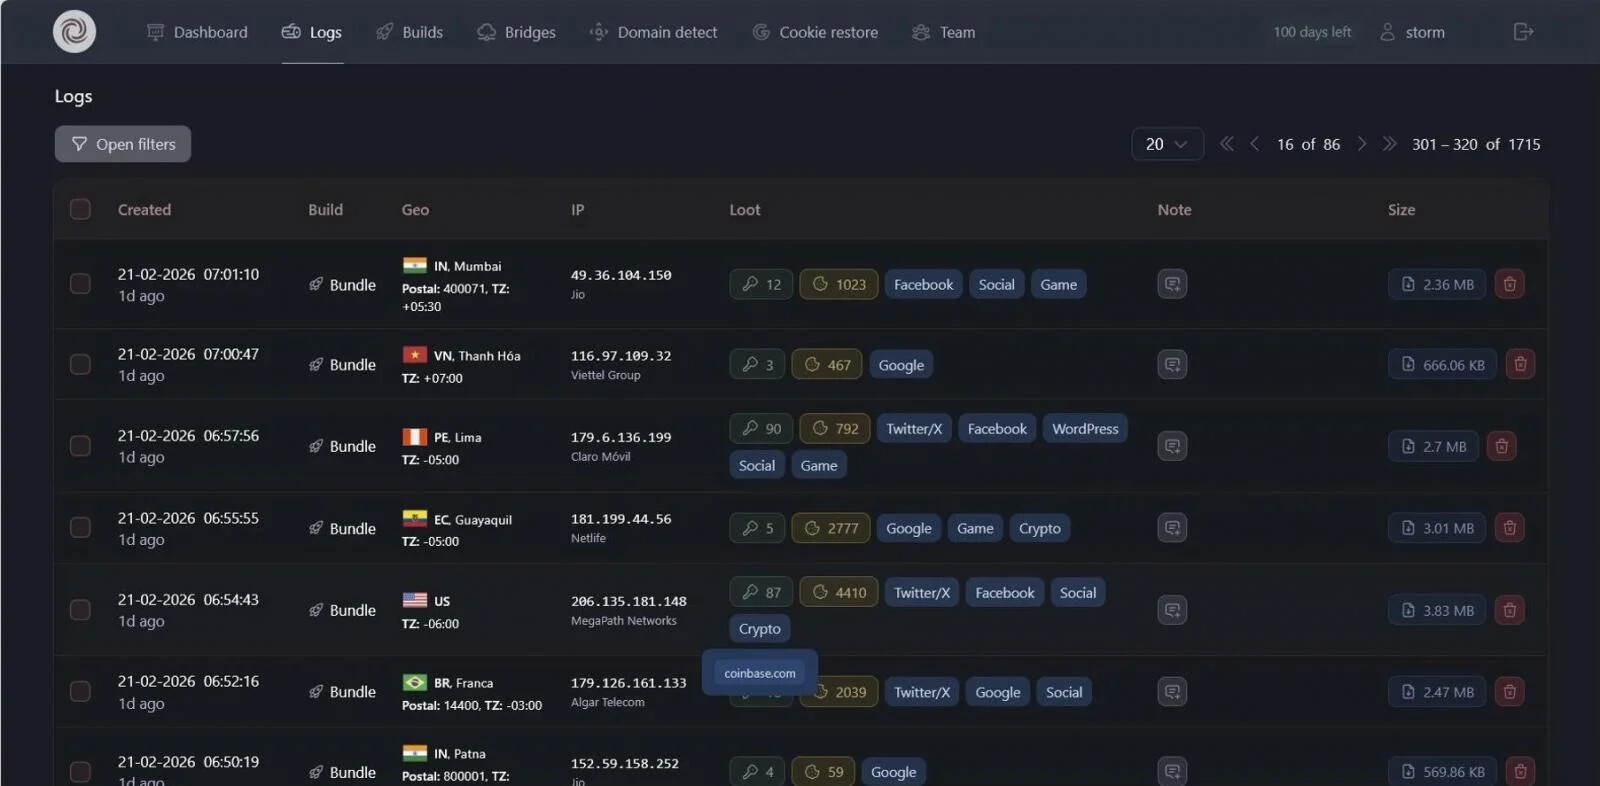
Storm Protokoll-GUI:
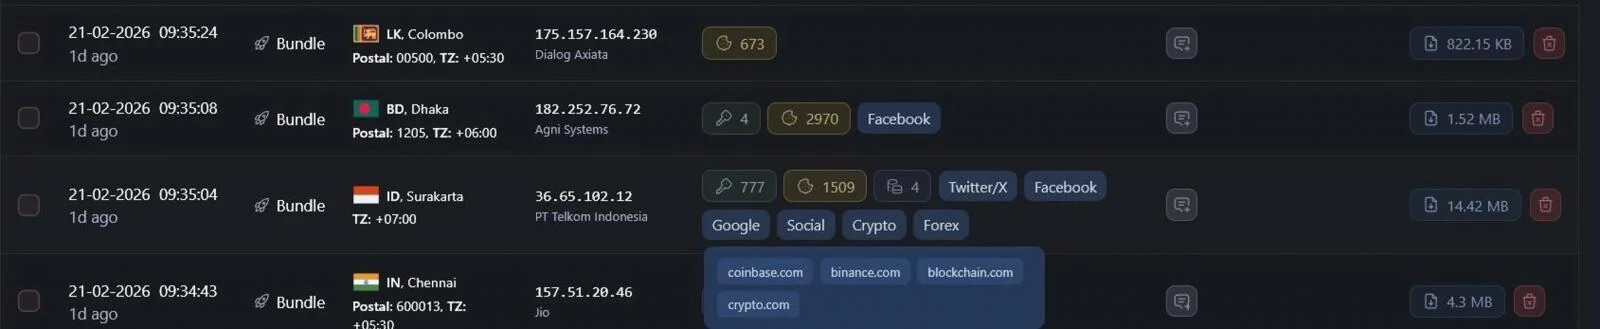
Logeinträge mit Zugriffen auf Kryptowährungsbörsen:
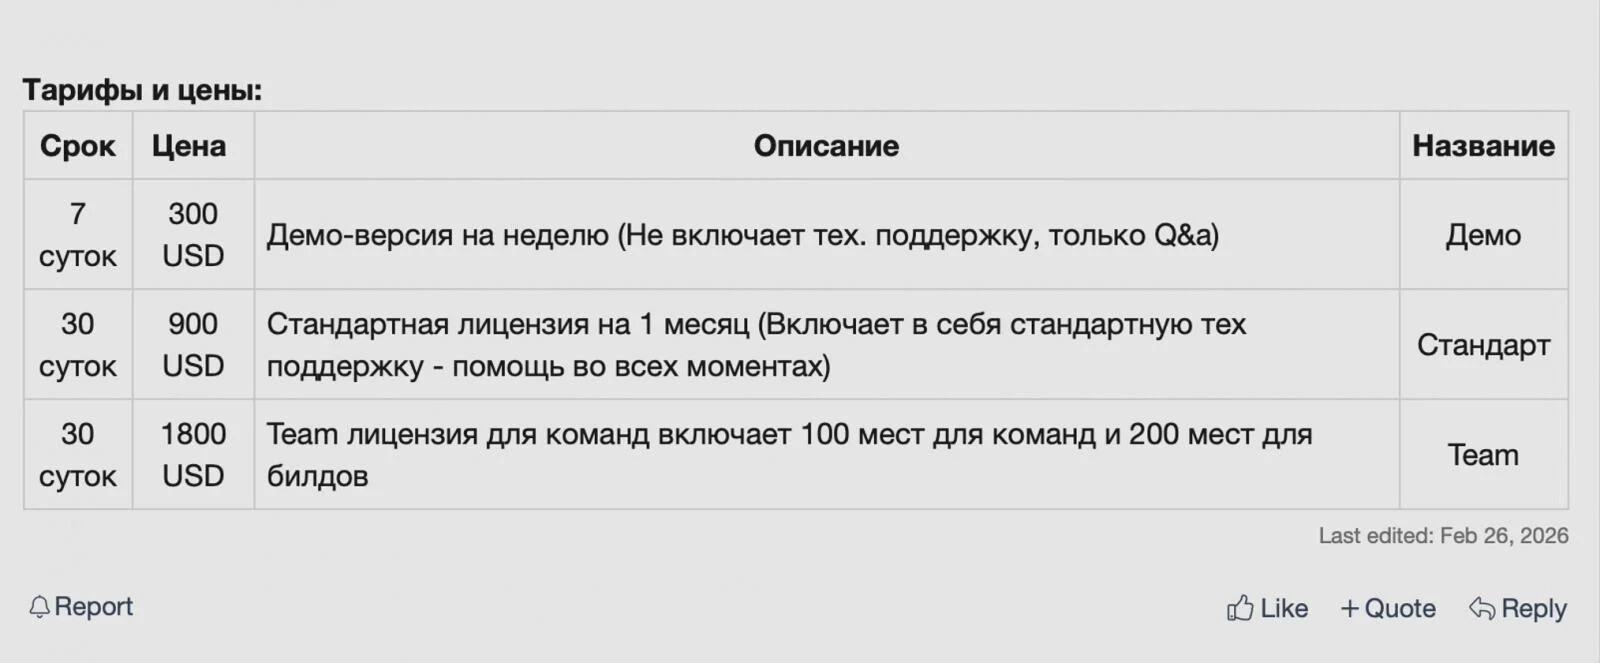
Preise und Pakete:
https://www.heise.de/news/Google-Chrome-macht-Cookie-Klau-unter-Windows-sinnlos-11251594.html
Google Chrome macht Cookie-Klau unter Windows sinnlos
Cyberangreifer sehen es auf Session-Cookies ab, mit denen sie Zugang erhalten. Google aktiviert in Chrome für Windows nun einen Schutz. macOS folgt.