Shell untersucht „möglichen Vorfall“ nach Datendiebstahlvorwürfen von Clop!
Der Ölkonzern Shell hat bestätigt, dass er einen möglichen Sicherheitsvorfall untersucht, nachdem die Ransomware-Gruppe Clop behauptet hatte, 89 GB an Daten gestohlen zu haben. Shell ist ein britischer multinationaler Energiekonzern und nach Chevron und ExxonMobil eines der drei größten Öl- und Gasunternehmen der Welt. Das Unternehmen beschäftigt 85.000 Mitarbeiter in über 70 Ländern und betreibt ein riesiges Netz von Zehntausenden von Tankstellen und Ladestationen, die täglich über 20 Millionen Kunden bedienen.
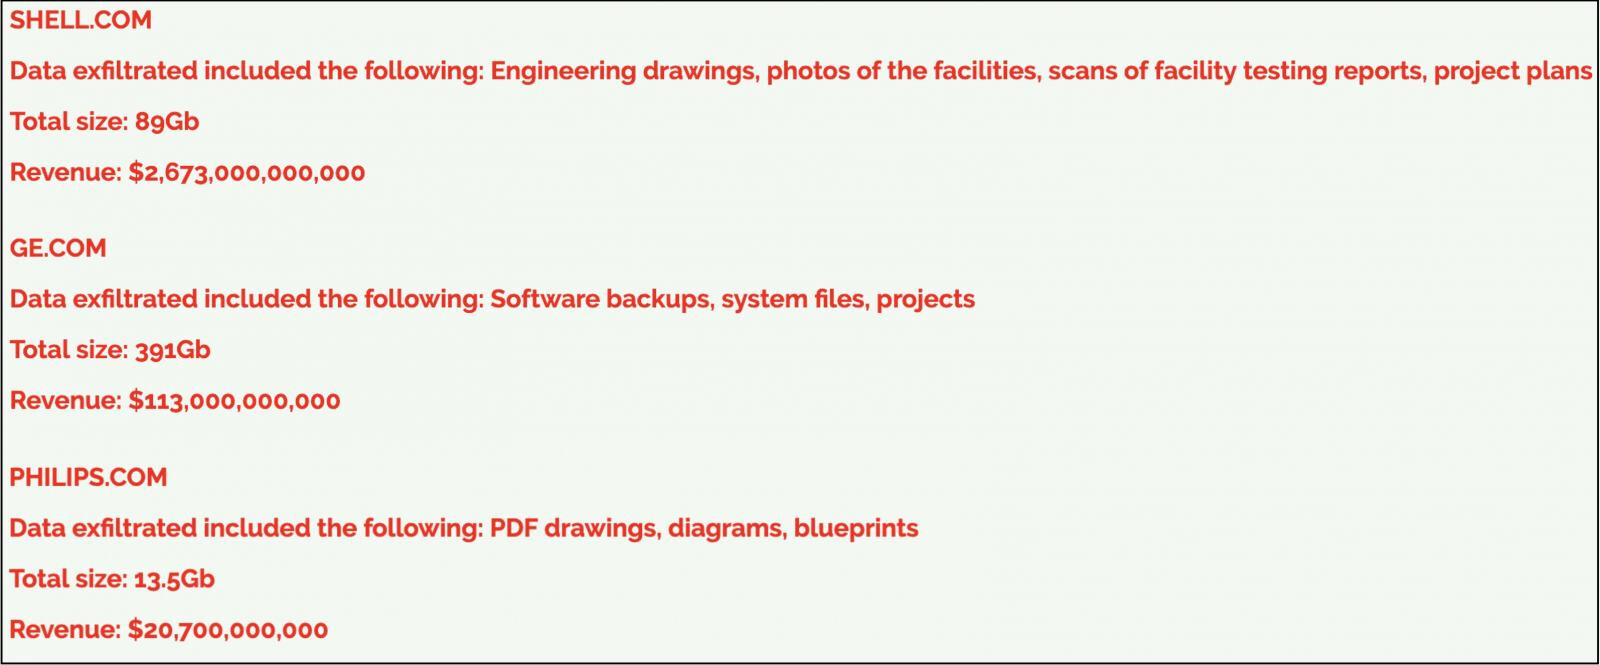
Laut einem kürzlich erschienenen Beitrag auf Clops Darknet-Leaksite umfassen die angeblich gestohlenen Dateien technische Zeichnungen, Scans von Anlagenprüfberichten, Fotos der Anlagen und Projektpläne.
„Wir sind uns eines möglichen Vorfalls bewusst. Wir arbeiten mit unseren Sicherheitsteams und relevanten Experten zusammen, um den Vorfall zu untersuchen“, sagte ein Shell-Sprecher gegenüber Medien auf die Bitte, Clops Behauptungen über Datendiebstahl zu bestätigen.
Während das Unternehmen noch keine weiteren Informationen veröffentlicht hat, listete die Clop-Gruppe es auf ihrer Leak-Website als eines von 43 neuen Opfern auf, die wahrscheinlich Ziel von Datendiebstahlangriffen auf mit dem Internet verbundene PTC Windchill- und FlexPLM-Instanzen waren , die eine kritische Schwachstelle bei der fehlerhaften Eingabevalidierung ausnutzten, die unter CVE-2026-12569 geführt wird .
Im Rahmen derselben Angriffe behauptete Clop außerdem, sensible Daten, darunter Backups, Systemdateien, Projekte, Zeichnungen, Diagramme und Baupläne, aus den Netzwerken der Technologiekonzerne General Electric und Philips gestohlen zu haben.
Die Sprecher von GE und Philips waren für eine Stellungnahme nicht erreichbar, als div. Journalisten sie heute Morgen kontaktierten wollten. Auch ein Sprecher von PTC hat auf eine Anfrage nach einer Stellungnahme noch nicht reagiert.
PTC begann am 17. Juni mit der Veröffentlichung von Sicherheitspatches für CVE-2026-12569 und veröffentlichte, obwohl keine Ausnutzung in freier Wildbahn bestätigt wurde, auch eine interne Empfehlung , in der Kunden aufgefordert wurden, ihre Umgebungen auf Indikatoren für eine Kompromittierung (IOCs) zu überprüfen.
Nachdem PTC am 26. Juni seine Kunden vor einer „erhöhten Bedrohungsaktivität“ gewarnt hatte, bestätigte auch die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA), dass die Schwachstelle aktiv bei Angriffen ausgenutzt wird, nahm sie in ihren Katalog bekannter ausgenutzter Schwachstellen auf und ordnete an, dass Bundesbehörden ihre PTC Windchill- und FlexPLM-Instanzen innerhalb von drei Tagen sichern müssen.
CVE-2026-12569 veranlasste auch die deutschen Behörden zu einem Notfalleinsatz . Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnte die PTC-Kunden mitten in der Nacht, ihre Systeme so schnell wie möglich zu patchen.
Die Windchill- und FlexPLM-Angriffe von Clop wurden auch vom Ransomware Information Sharing and Analysis Centre (Ransom-ISAC) , einer gemeinnützigen Organisation, die sich der Verfolgung und Abwehr von Ransomware-Bedrohungen widmet, sowie vom Cybersicherheitsunternehmen ReliaQuest bestätigt . Letzteres gab an, dass die Angreifer JSP-Webshells einsetzen, die es ihnen ermöglichen, sensible Daten von den kompromittierten PLM-Plattformen der Opfer zu stehlen.
PTC FlexPLM und PTC Windchill sind Unternehmenssoftwareplattformen in der Kategorie Product Lifecycle Management (PLM), die zur Verfolgung, zum Design und zur Verwaltung von Produkten bis hin zur Endfertigung eingesetzt werden.
Die beiden Systeme erfreuen sich großer Beliebtheit bei den Ingenieurs-, Fertigungs-, Qualitäts- und Lieferkettenteams namhafter Unternehmen aus den Branchen Luft- und Raumfahrt, Verteidigung, Automobil, Schwermaschinenbau, Einzelhandel und Medizintechnik. Laut PTC nutzen weltweit über 30.000 Kunden die Produkte des Unternehmens, darunter mehr als 1.500 Marken- und Einzelhandelskunden, die FlexPLM einsetzen.
 Also da hat man als „Privatanwender“ schon bessere Lösungen.