Plex warnt Nutzer, Sicherheitslücken umgehend zu beheben!
Plex forderte diese Woche die Nutzer dringend auf, ihre Desktop-Clients und Medienserver umgehend zu aktualisieren, um mehrere Sicherheitslücken zu schließen.
Diese Schwachstellen wurden noch nicht mit CVE-IDs versehen, um die Nachverfolgung zu erleichtern. Obwohl Plex am Dienstag keine weiteren Details bekannt gab , ist bekannt, dass die Sicherheitsprobleme Plex Media Server Version 1.43.2 und ältere Versionen betreffen.
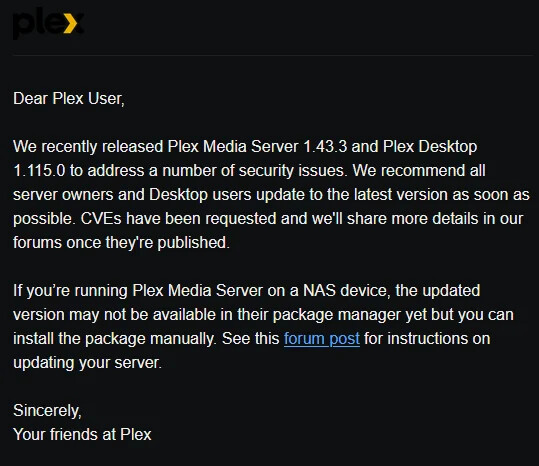
Plex hat außerdem Nutzer, die betroffene Versionen verwenden, per E-Mail kontaktiert und sie gebeten, so schnell wie möglich zu aktualisieren, um diese Sicherheitslücken zu beheben.
„Wir haben kürzlich Plex Media Server 1.43.3 und Plex Desktop 1.115.0 veröffentlicht, um eine Reihe von Sicherheitsproblemen zu beheben. Wir empfehlen allen Serverbesitzern und Desktop-Nutzern, so schnell wie möglich auf die neueste Version zu aktualisieren“, so das Unternehmen .
„CVEs wurden angefordert und wir werden in diesem Thread weitere Details veröffentlichen, sobald sie verfügbar sind. Wenn Sie Plex Media Server auf einem NAS-Gerät verwenden, ist die aktualisierte Version möglicherweise noch nicht im Paketmanager verfügbar, Sie können das Paket aber manuell installieren.“
Nutzern betroffener Versionen wird empfohlen, ihre Systeme so schnell wie möglich zu sichern, indem sie den Plex Media Server auf Version 1.43.3 (veröffentlicht am 19. Mai ) und den Plex Desktop-Client auf Version 1.115.0 (veröffentlicht am 13. August ) aktualisieren. Diese können von der offiziellen Downloadseite oder der Serververwaltungsseite heruntergeladen werden.
Obwohl Plex bisher keine Details zu diesen Sicherheitslücken veröffentlicht hat, sollten die Nutzer den Rat des Unternehmens befolgen und ihre Systeme sichern, bevor Angreifer die Patches per Reverse Engineering analysieren und einen Exploit entwickeln können.
Obwohl Plex im Laufe der Jahre zahlreiche kritische Sicherheitslücken geschlossen hat, ist dies einer der wenigen Fälle, in denen das Unternehmen Kunden auch per E-Mail über ein Upgrade ihrer Systeme informiert hat, um eine bestimmte Sicherheitslücke zu beheben.
Im August 2025 warnte das Unternehmen die Nutzer außerdem davor , eine schwerwiegende Sicherheitslücke mit der Kennung CVE-2025-34158 zu schließen , die es Angreifern ermöglicht, die Zugangsdaten des Serverbesitzers zu stehlen.
Zwei Jahre zuvor, im März 2023, wies CISA auf eine Schwachstelle im Plex Media Server hin, die die Ausführung von Remote-Code ermöglicht (CVE-2020-5741) und aktiv ausgenutzt wird. Diese Schwachstelle erlaubt es Angreifern, den Server zur Ausführung von Schadcode zu veranlassen .
Obwohl CISA keine Details zu den Angriffen, die CVE-2020-5741 ausnutzten, mitteilte, dürften diese mit der Offenlegung von LastPass in Verbindung stehen, dass der Computer eines seiner leitenden DevOps-Ingenieure im Jahr 2022 gehackt worden war, indem ein RCE-Fehler in einer Drittanbieter-Mediensoftware zur Installation von Keylogging-Malware verwendet wurde.
Die Angreifer nutzten diesen Zugang, um die Zugangsdaten des Ingenieurs zu stehlen und den LastPass-Unternehmensspeicher zu kompromittieren, was im August 2022 zu einem massiven Datenleck führte , nachdem sie die Datenbank-Backups von LastPass gestohlen hatten.
Im selben Monat informierte Plex die Nutzer über eine Datenschutzverletzung und warnte sie davor, ihre Passwörter zurückzusetzen, nachdem Angreifer Zugriff auf eine Datenbank erlangt hatten, die E-Mails, Benutzernamen und verschlüsselte Zugangsdaten enthielt.
IMO:
Das sich Plex bislang in keinster Weise zu den Lücken und Angriffsvektoren äußert, hat garantiert nichts damit zu tun, dass dadurch die Nachverfolgbarkeit verbessert wäre!
Diese Aussage ist einfach digitaler Dünnpfiff…
Der letzte große PLEX-GAU war ja im August letzten Jahres. Dieses Problem in Form von CVE-2025-34158 (CVSS 8.5, Risiko „hoch“) wurde zwar durch ein Update des Plex-Server gefixt…das wars dann allerdings auch.
Denn alle parallelen Sicherheitslücken in der Zugriffstoken-Verwaltung, die nach dem Fixing aufgefallen sind und auch gemeldet wurden, blieben unbearbeitet in den lfd. Systemen zurück!
Selbst nachdem Heise Anfang Januar 2026 nochmals lautstark darauf hingewiesen hatte, ist danach seitens Plex wohl immer noch nichts passiert…
https://www.heise.de/news/Plex-Media-Server-Noch-ungepatchte-Zugriffsschwachstellen-11128582.html
Nichts passiert bis nun zur aktuellen Meldung! Da eine Veröffentlichung der akt. Lücken, das miserable Sicherheitslücken-Management sofort offen legen würde, werden diese von Plex aus nicht genannt und auch nicht mit CVEs versehen!