Kritische Sicherheitslücke in Nginx, die das Umgehen der UI-Authentifizierung ermöglicht, wird derzeit aktiv ausgenutzt!
Eine kritische Sicherheitslücke in der Nginx-Benutzeroberfläche mit Unterstützung für das Model Context Protocol (MCP) wird derzeit in freier Wildbahn ausgenutzt, um ohne Authentifizierung die vollständige Kontrolle über den Server zu erlangen.
Die als CVE-2026-33032 erfasste Schwachstelle entsteht dadurch, dass nginx-ui den Endpunkt ‚/mcp_message‘ ungeschützt lässt, wodurch entfernte Angreifer ohne Zugangsdaten privilegierte MCP-Aktionen ausführen können.
Da diese Aktionen das Schreiben und Neuladen von nginx-Konfigurationsdateien beinhalten, kann eine einzige nicht authentifizierte Anfrage das Serververhalten verändern und den Webserver effektiv übernehmen.
„[…] jeder Angreifer im Netzwerk kann ohne Authentifizierung alle MCP-Tools aufrufen, einschließlich des Neustarts von nginx, des Erstellens/Änderns/Löschens von nginx-Konfigurationsdateien und des Auslösens automatischer Konfigurationsneuladungen – wodurch eine vollständige Übernahme des nginx-Dienstes erreicht wird“, heißt es in der Beschreibung des Fehlers durch das NIST in der National Vulnerability Database (NVD).
NGNIX veröffentlichte am 15. März, einen Tag nachdem Forscher des auf KI-Workflow-Sicherheit spezialisierten Unternehmens Pluto Security AI die Sicherheitslücke gemeldet hatten, einen Fix in Version 2.3.4. Die genaue Bezeichnung der Schwachstelle sowie technische Details und ein Proof-of-Concept-Exploit (PoC) wurden jedoch erst Ende des Monats bekannt.
Im CVE Landscape Report von Anfang dieser Woche merkt das Threat-Intelligence-Unternehmen Recorded Future an , dass CVE-2026-33032 aktiv ausgenutzt wird.
Nginx UI ist eine webbasierte Verwaltungsoberfläche für den Nginx-Webserver. Die Bibliothek ist sehr beliebt und hat über 11.000 Sterne auf GitHub sowie 430.000 Docker-Pulls.
Laut Internet-Scans von Pluto Security mit der Shodan-Engine gibt es derzeit 2.600 öffentlich zugängliche Instanzen, die potenziell anfällig für Angriffe sind. Die meisten davon befinden sich in China, den USA, Indonesien, Deutschland und Hongkong.
In einem heute veröffentlichten Bericht erklärt Yotam Perkal von Pluto Security, dass für die Ausnutzung lediglich ein Netzwerkzugriff erforderlich ist. Dies gelingt durch die Herstellung einer SSE-Verbindung, das Öffnen einer MCP-Sitzung und die anschließende Verwendung der zurückgegebenen ‚sessionID‘, um Anfragen an den Endpunkt ‚/mcp_message‘ zu senden.
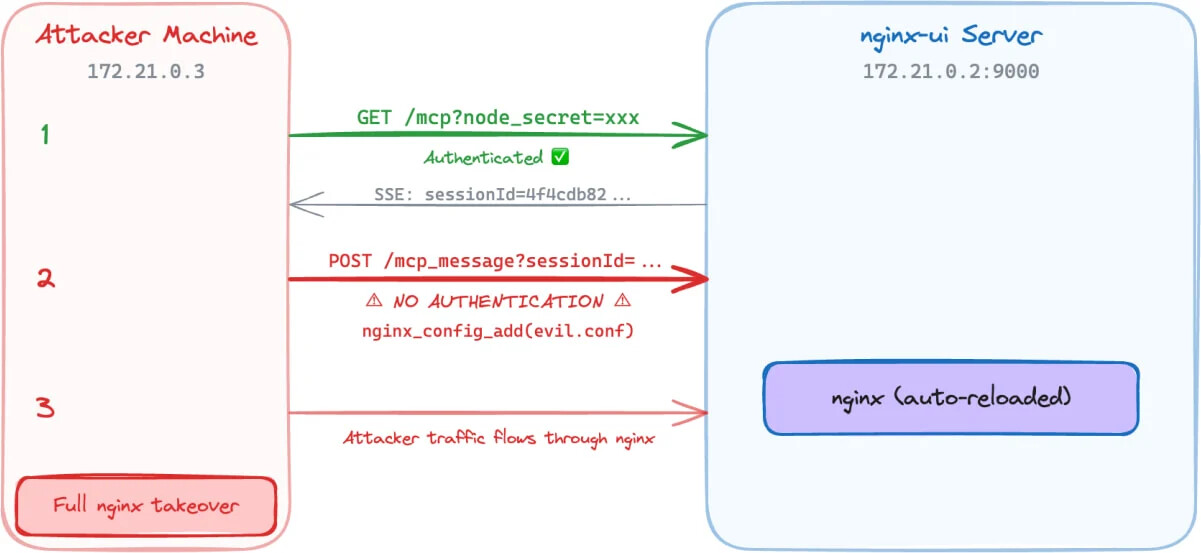
Von dort aus können Angreifer MCP-Tools ohne Authentifizierung aufrufen und folgende Aktionen durchführen:
- Verbindung zur Zielinstanz von nginx-ui herstellen
- Senden Sie Anfragen ohne Authentifizierungsheader
- Erhalten Sie Zugriff auf alle 12 MCP-Werkzeuge (7 destruktive)
- Nginx-Konfigurationsdateien lesen und exfiltrieren
- Einen neuen Nginx-Serverblock mit bösartiger Konfiguration injizieren
- Automatisches Neuladen von nginx auslösen
Die Demo von Pluto Security zeigt, dass ein Angreifer den nicht authentifizierten MCP-Nachrichtenendpunkt nutzen kann, um privilegierte nginx-Verwaltungsaktionen auszuführen, Konfigurationseinschleusungen vorzunehmen und letztendlich die Kontrolle über den nginx-Server zu übernehmen – und das alles ohne Authentifizierung.
Angesichts der aktiven Ausnutzungssituation und der Verfügbarkeit öffentlicher Proof-of-Concepts (PoCs) wird Systemadministratoren dringend empfohlen, die verfügbaren Sicherheitsupdates schnellstmöglich zu installieren. Die aktuellste sichere Version von nginx-ui ist 2.3.6 und wurde letzte Woche veröffentlicht.