Hunderte von durchgesickerten AWS-Schlüsseln geben die volle Kontrolle über Unternehmenskonten!
Mehr als 9.300 Amazon Web Services (AWS) Zugriffsschlüssel, die zwischen August 2022 und August 2026 öffentlich aufgedeckt wurden, sind weiterhin aktiv und gültig…!
Truffle Security verfolgt diese Exposition in den letzten vier Jahren und sagt, dass 817 der exponierten Schlüssel mit Unternehmen verbunden waren, von denen 526 AWS-Root-Schlüssel waren.
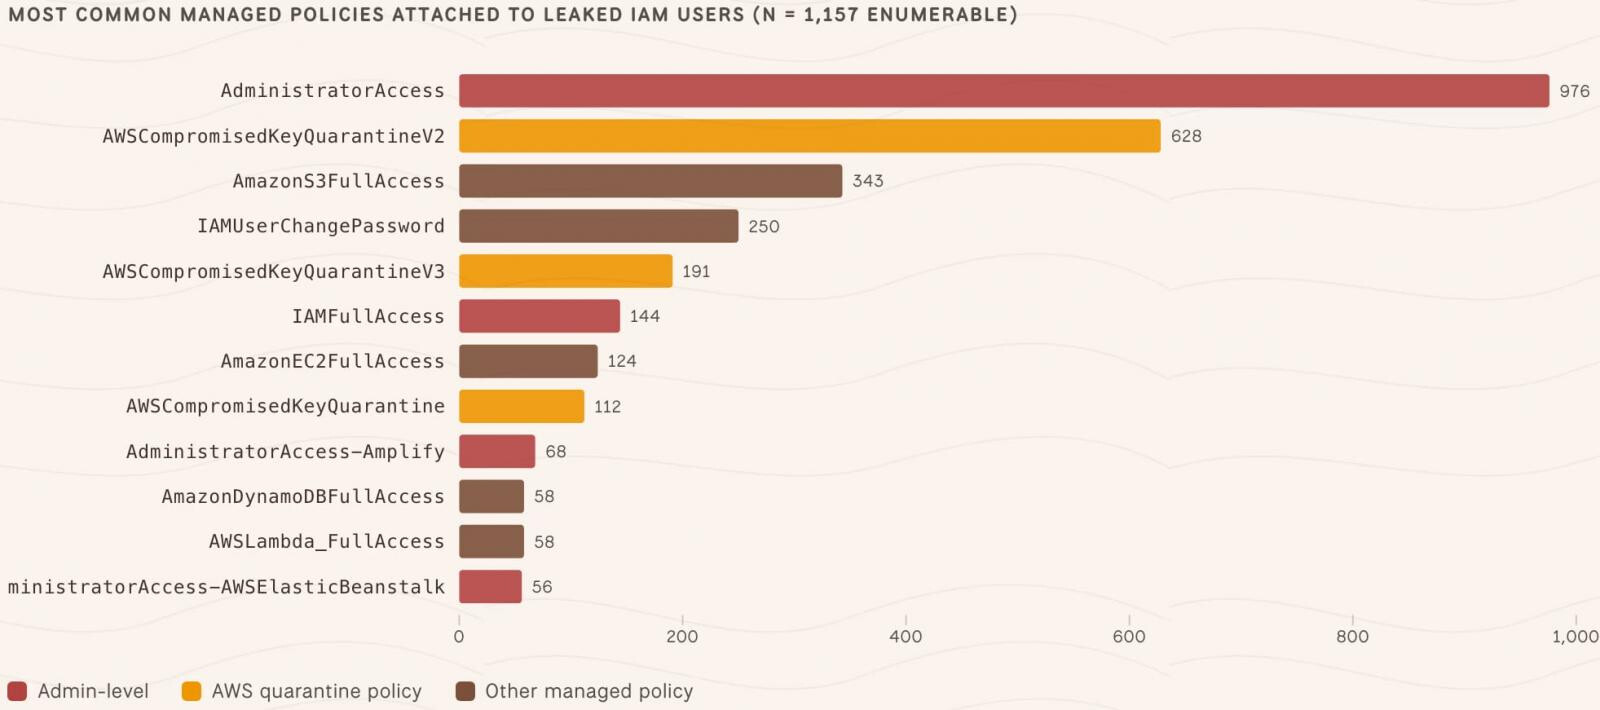
Laut den Forschern sind 242 der Schlüssel mit Identity and Access Management (IAM)-Benutzern mit der AdministratorAccess-Richtlinie verknüpft. Diese Rolle verfügt über vollständige Berechtigungen zum Erstellen, Ändern, Löschen und Anzeigen praktisch aller AWS-Services und -Ressourcen in einem Konto.
Sie stellen fest, dass jeder Schlüssel der 768 Live-Schlüssel in den beiden Sätzen „volle Kontrolle über das AWS-Konto eines Unternehmens“ setzt.
Das Unternehmen fand 431.875 AWS-Geheimnisse in Code-Repositorys, Git-Verlauf, Datensätzen, Docker-Bildern, Registrierungen und CI-Protokollen und extrahierte 64.024 eindeutige AWS-Schlüssel, die nach dem Entfernen von Duplikaten 50.654 AWS-Konten entsprachen.
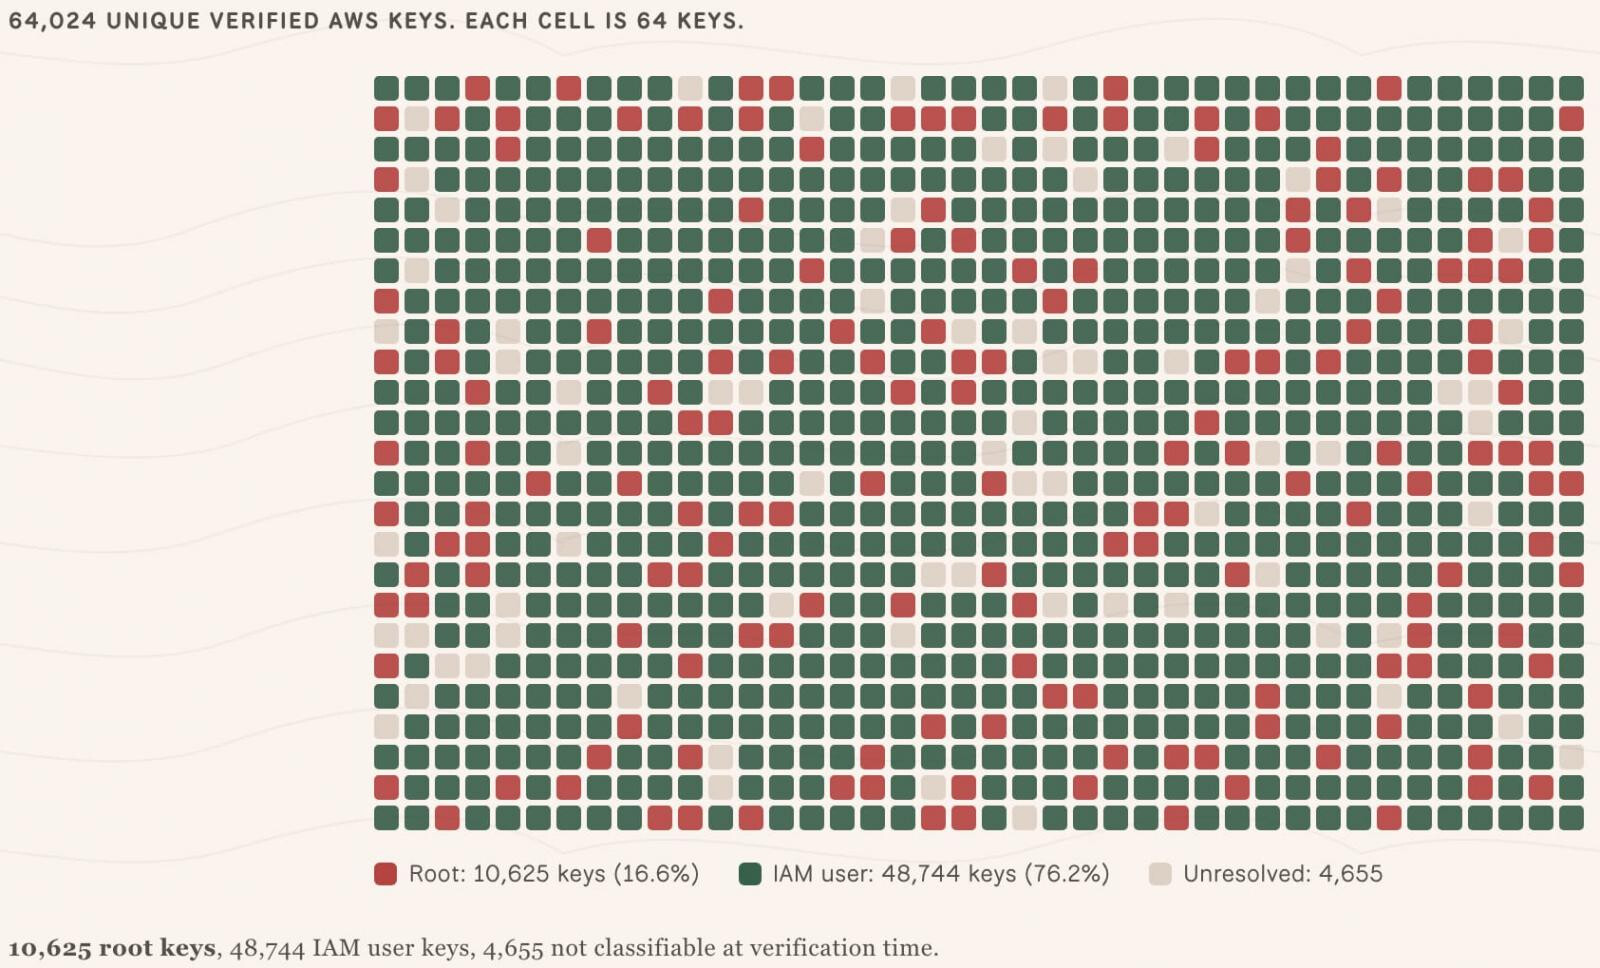
Die Untergruppe, für die die Forscher vollständige Referenzen hatten, die für die erneute Überprüfung verwendet werden konnten, betrug jedoch 10.616 Schlüssel, und 88% von ihnen authentifizierten sich bis zum 10. August weiter.
Amazon Web Services (AWS) ist die Cloud-Computing-Plattform von Amazon, die von Unternehmen genutzt wird, um Websites und Anwendungen zu hosten, Daten zu speichern, Datenbanken und Server auszuführen, Domains zu verwalten und ihre Online-Infrastruktur zu betreiben.
Die vollständige Kontrolle über das AWS-Konto eines Unternehmens könnte es einem Angreifer ermöglichen, auf Cloud-gehostete Daten zuzugreifen, sie zu exfiltrieren oder zu löschen, die Kontrolle über Server und Anwendungen zu übernehmen und bösartige Administratorkonten für den dauerhaften Zugriff zu erstellen
Bedrohungsakteure könnten ihren Zugang auch nutzen, um Kryptominer einzusetzen, was erhebliche Gebühren für das Unternehmen verursacht. Truffle Security sagt, dass nur 262 von 2.754 lesbaren Konten einen Budgetalarm eingerichtet haben.
Hugging Face, eine beliebte Online-Plattform, auf der Entwickler KI-Modelle, Datensätze und Anwendungen teilen, war die größte einzige Quelle für durchgesickerte AWS-Schlüssel, die 8.482 eindeutige Schlüsselpositionen ausmacht.
Außerdem waren 17,9% dieser Schlüssel root, was die höchste privilegierte Identität bedeutet, die nicht durch IAM-Berechtigungen eingeschränkt ist.
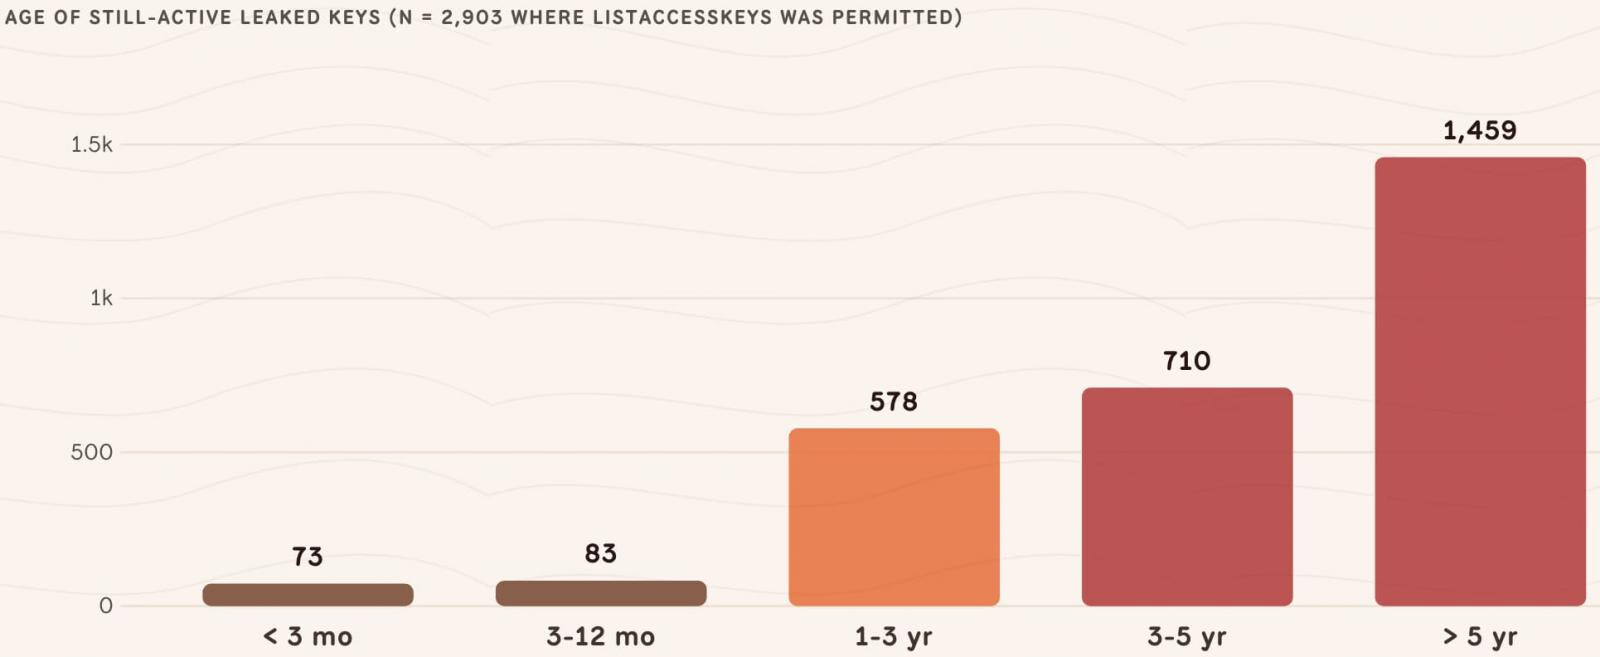
Truffle Security fand heraus, dass für die 2.903 Schlüssel mit verfügbaren Erstellungsdaten das mittlere Alter 1.831 Tage (etwa fünf Jahre) betrug, während das älteste seit 17,4 Jahren existierte.
Nur 398 (13,7%) dieser Einträge hatten einen neueren Zugriffsschlüssel, der mit demselben Benutzer verbunden war, was darauf hindeutet, dass die meisten nie gedreht wurden.
Um sich gegen potenziellen Missbrauch zu verteidigen, empfehlen die Forscher, alle Root-Zugriffsschlüssel zu löschen, IAM-Anmeldeinformationen nach Alter zu überprüfen, exponierte Schlüssel zu drehen oder aufzuheben und Budgetwarnungen zu konfigurieren.
Außerdem sollte jede Berechtigung, die sich einer öffentlichen Quelle verschrieben hat, als kompromittiert behandelt werden.
Truffle Security sagte, dass seine Tests auf schreibgeschützte Metadaten beschränkt waren und dass es alle identifizierbaren Besitzer über die exponierten Anmeldeinformationen informiert hat.
Update 22/8 - Ergebnisse von Truffle Security:
„Jedes Mal, wenn AWS über exponierte Schlüssel informiert ist, benachrichtigen wir die betroffenen Kunden. Wir untersuchen auch gründlich alle Berichte über exponierte Schlüssel und ergreifen schnell alle notwendigen Maßnahmen, wie die Anwendung von Quarantänerichtlinien, um Risiken für Kunden zu minimieren, ohne ihre IT-Umgebung zu stören. Um AWS Sicherheitsbedenken zu melden, einschließlich der Offenlegung von Kundendaten, senden Sie bitte eine E-Mail an aws-security@amazon.com (PGP-Schlüssel).
"AWS unterstützt Kunden dabei, ihre Cloud-Ressourcen durch ein Shared-Ressource-Modell zu sichern. Wir ermutigen alle Kunden, Best Practices für Sicherheit, Identität und Compliance zu befolgen. Für den Fall, dass ein Kunde vermutet, dass er seine Anmeldeinformationen offengelegt hat, können sie zunächst die in diesem Beitrag aufgeführten Schritte befolgen. Wie immer können sich Kunden bei Fragen oder Bedenken bezüglich der Sicherheit ihres Kontos an den AWS Support wenden. “