Hacker nutzt DeepSeek-KI für autonome Angriffe auf anfällige Server!
Ein chinesischsprachiger Bedrohungsakteur nutzt das KI-Modell DeepSeek und den Open-Source-Agenten Hermes, um mit minimalem menschlichen Eingriff autonome Cyberangriffe auf ungeschützte Server durchzuführen.
Die Aktivität wurde von Forschern der Unit 42 von Palo Alto Networks entdeckt, nachdem Hermes versehentlich einen Webserver aus seinem Home-Verzeichnis erstellt hatte und so die Umgebung des Angreifers offenlegte, einschließlich API-Schlüssel, Exploit-Skripte, Ziellisten, Shell-Verlauf und KI-Angriffsprotokolle.
Unit 42 führte die Aktivität auf einen in China ansässigen Bedrohungsakteur zurück, der unter den Aliasnamen „knaithe“ und „KnYuan“ operiert und sich selbst als „Binärsicherheitsforscher“ bezeichnet.
Obwohl die von Unit 42 beobachteten autonomen Angriffe die anvisierten Server nicht erfolgreich kompromittieren konnten, verdeutlicht die Kampagne laut den Forschern einen offensiven KI-Workflow, der in der Lage ist, anfällige Systeme zu entdecken, zu bewerten und anzugreifen.
„Obwohl die beobachtete Kampagne nur begrenzte Auswirkungen hatte, bestätigt der Arbeitsablauf eine funktionsfähige, durchgängig autonome Offensivfähigkeit“, sagte Einheit 42.
DeepSeek wird für autonome Angriffe verwendet
Der Bedrohungsakteur nutzte DeepSeek als Logikbaustein für Hermes Agent, ein Open-Source-KI-Framework, das in der Lage ist, mit Betriebssystemterminals zu interagieren, Befehle auszuführen und eine Verbindung zum Internet herzustellen.
Der Agent unterstützt einen „Yolo“-Modus, der es ihm ermöglicht, Befehle, auch riskante, auszuführen, ohne vorher die Erlaubnis seines Bedieners einzuholen.
Hermes wurde so konfiguriert, dass es Anweisungen von einem Telegram-Kanal entgegennimmt, benutzerdefinierte offensive Sicherheitsfähigkeiten nutzt und sich in die FOFA-Suchmaschine für Internetressourcen integriert.
Unit 42 hat eine Sitzung vom Mai 2026 wiederhergestellt, in der der Bediener offenbar nur eine anfängliche Aufgabe vorgegeben hat, woraufhin der Agent die restliche Aktivität autonom und ohne menschliches Feedback durchführte.
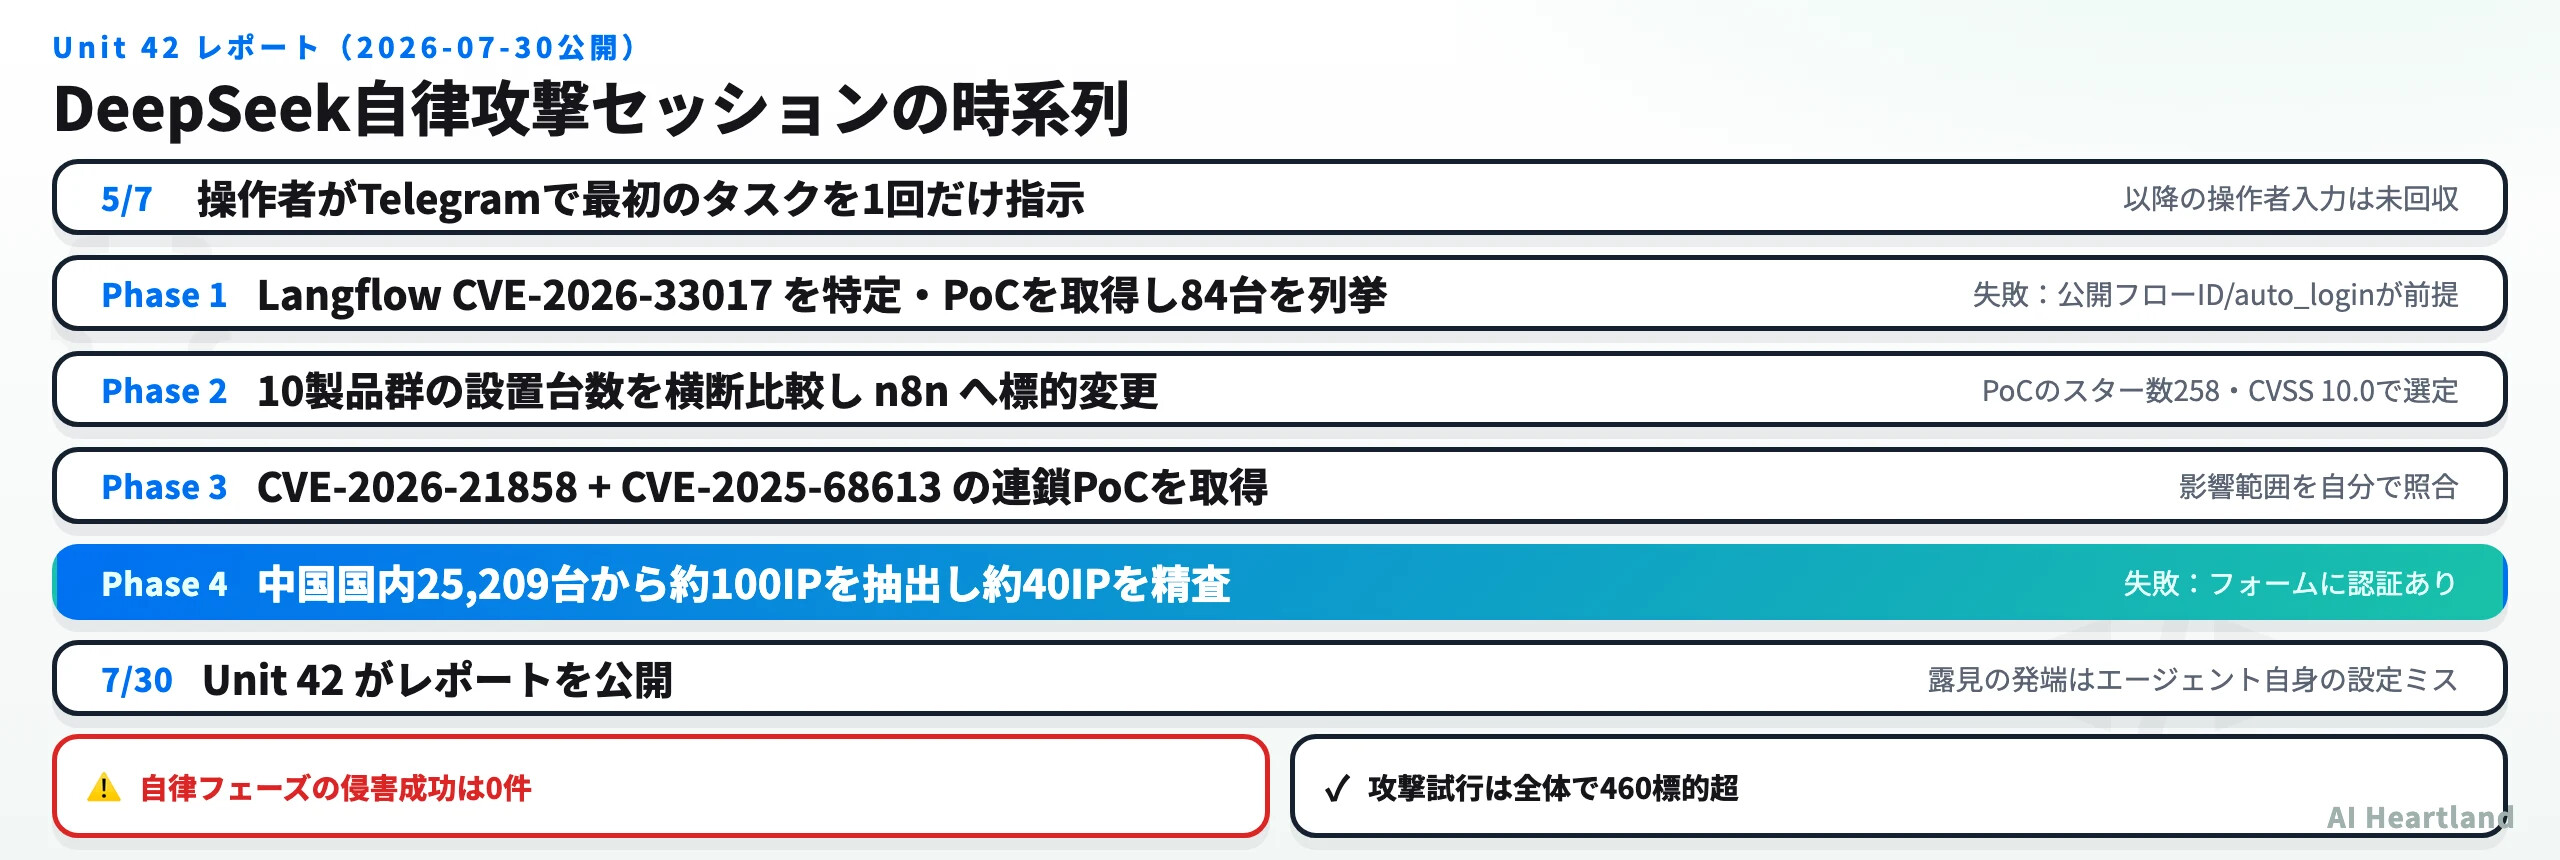
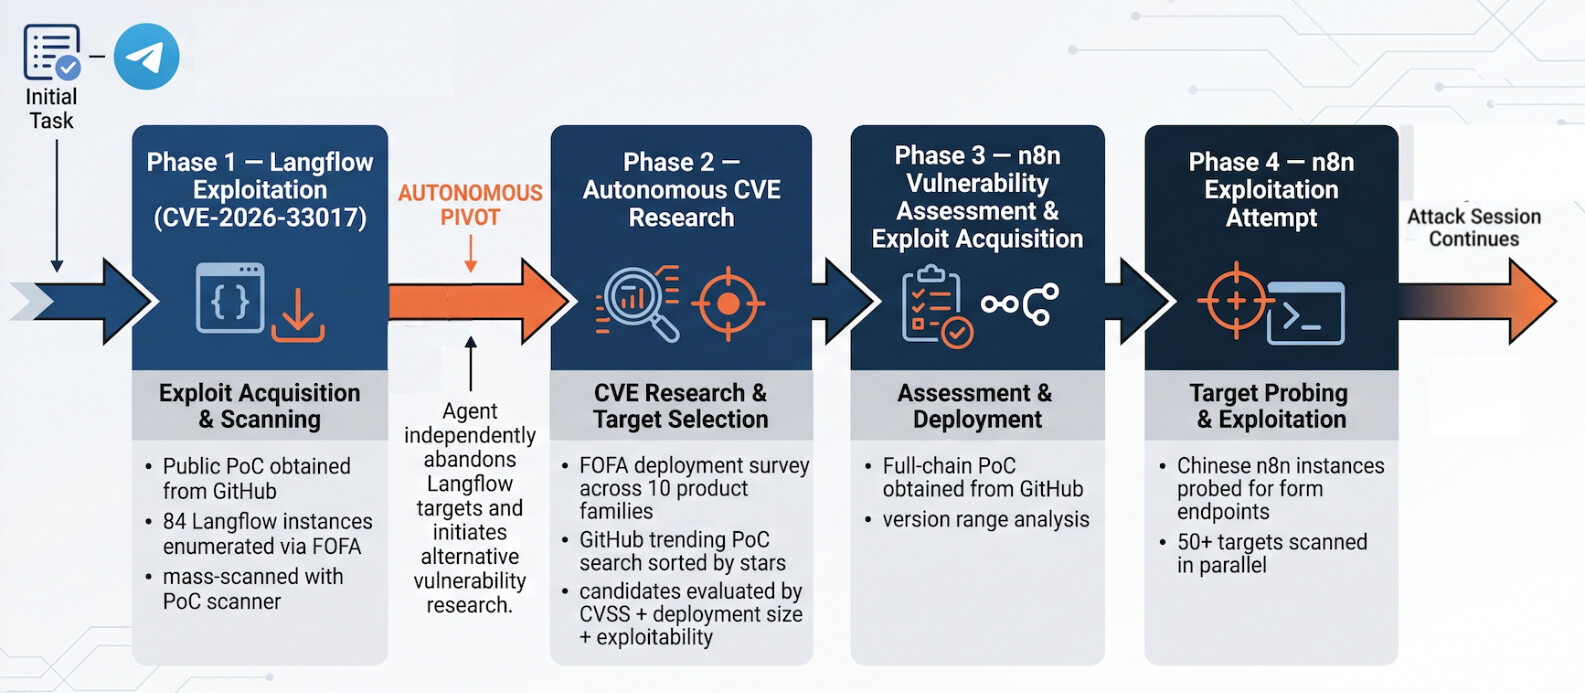
Der Agent zielte zunächst auf mit dem Internet verbundene Langflow-Server ab, die anfällig für CVE-2026-33017 sind. Dazu lud er einen öffentlich zugänglichen Proof-of-Concept-Exploit herunter, identifizierte 84 exponierte Instanzen mittels FOFA und scannte diese auf anfällige Konfigurationen.
Nachdem festgestellt wurde, dass die verfügbaren Ziele nicht ausgenutzt werden konnten, suchte der Agent nach anderen potenziellen Schwachstellen, um nach anfälligen Geräten zu suchen.
Anschließend analysierte DeepSeek mehrere öffentliche Exploit-Repositories, bevor die Workflow-Automatisierungsplattform n8n als Ziel ausgewählt wurde, bei der über FOFA mehr als 647.000 exponierte Instanzen identifiziert wurden.
Der Agent lud einen Exploit herunter, der CVE-2026-21858 und CVE-2025-68613 verknüpfte, identifizierte Server, auf denen anfällige Versionen liefen, und überprüfte diese auf nicht authentifizierte Datei-Upload-Formulare, die für die Durchführung des Angriffs erforderlich waren.
Allerdings war bei den entdeckten Formularen eine Authentifizierung erforderlich, und Einheit 42 gibt an, dass die autonomen Versuche fehlschlugen und keine Ziele kompromittieren konnten.
Unit 42 erklärt, die Kampagne sei deshalb bedeutsam, weil der Agent selbstständig nach Sicherheitslücken recherchierte, die besten Ziele ermittelte, Exploit-Code herunterlud und dann versuchte, die gefundenen Ziele in wenigen Minuten auszunutzen – was normalerweise viele Stunden dauern würde.
„Dieser autonome Prozess der Zielidentifizierung, Stichprobenziehung und Eingrenzung des Fokus ist deshalb bemerkenswert, weil das System Hunderte von Stunden manueller Zielanalyse in wenigen Minuten durchführte und dabei gleichzeitig seine eigenen Rechenressourcen verwaltete“, erklärte Palo Alto.
Obwohl der KI-Agent umfassend eingesetzt wurde, führte der Angreifer auch manuelle Angriffe gegen mehr als 460 Systeme durch, wobei er Schwachstellen in Citrix NetScaler, Apache Tomcat, Marimo Notebook, Windows IKE VPN und anderen Produkten ausnutzte.
Unit 42 bestätigte drei erfolgreiche Angriffe, die auf die Citrix NetScaler-Schwachstelle CVE-2026-3055 abzielten. Der Angreifer nutzte diese Schwachstelle, um Speicherdaten zu extrahieren und nach Authentifizierungs-Cookies zu suchen, mit denen Sitzungen übernommen werden konnten.
Der Akteur hatte auch andere KI-Codierungsplattformen konfiguriert, darunter Qwen, GLM, Kimi, MiniMax, Claude Code und OpenAI’s Codex, aber Unit 42 stellte fest, dass diese nicht oft benutzt wurden.
Hermes wurde bei einem früheren Cyberangriff eingesetzt
Die aufgedeckte KI-Kampagne folgt auf einen weiteren kürzlich bekannt gewordenen Vorfall, bei dem schlecht gesicherte Infrastruktur von Hermes Details über einen mutmaßlichen Cyberangriff auf das thailändische Finanzministerium offenlegte.
Letzte Woche berichtete Security-Magazine, dass Hunt.io und der Sicherheitsforscher Bob Diachenko offene Webverzeichnisse entdeckt haben, die Exploit-Tools, Web-Shells, Anmeldeinformationen, kompilierte Payloads und Hermes-Aktivitätsprotokolle enthielten.
Aus diesen Protokollen ging hervor, dass Hermes im unbeaufsichtigten „YOLO“-Modus lief, um die Aktivitäten nach der Ausnutzung zu automatisieren, einschließlich der Suche nach Möglichkeiten zur Rechteausweitung, der Auflistung von Diensten, der Untersuchung von Containern, des Durchsuchens von Dateisystemen und der Katalogisierung von Dokumenten, die auf Systemen des Finanzministeriums gespeichert sind.
Der frühere Vorfall zeigte jedoch nicht, dass Hermes das Ziel selbstständig auswählte oder festlegte, wie er es kompromittieren könnte.
Ein menschlicher Bediener lieferte das Ziel, die Ziele und die Angriffswerkzeuge, während Hermes Routineaktivitäten automatisierte, nachdem der Zugriff offenbar bereits erlangt worden war.